Защита от DDoS-атак: механика атак и критерии выбора защиты
Из-за DDoS-атаки сервис может стать недоступным для пользователей, а бизнес — потерять выручку и клиентов. Для крупного интернет-магазина или API даже час простоя может стоить дороже, чем год защиты от атак. При этом о защите часто начинают задумываться уже после первого инцидента.
В этот момент легко выбрать решение только по заявленной мощности, но она не гарантирует защиту от всех типов атак. Одни атаки создают огромный объем трафика, другие перегружают приложение большим числом тяжелых запросов. Поэтому надежная защита начинается не с выбора сервиса, а с понимания того, как устроены DDoS-атаки и на каких уровнях их нужно отражать.
Разберемся, какие бывают DDoS-атаки, как они воздействуют на инфраструктуру и приложение и на что смотреть при выборе защиты.


- Что такое DDoS-атака и почему «просто мощный сервер» не спасает
- Уровни атак: от канала до приложения
- Как работает защита от DDoS-атак: центры очистки, фильтрация, WAF
- Как выбрать систему защиты сайтов и серверов от DDoS: семь критериев
- План действий при атаке
- Защита от DDoS с Cloud.ru
- Чек-лист готовности к DDoS
Что такое DDoS-атака и почему «просто мощный сервер» не спасает
DDoS-атака и обычный рост трафика — не одно и то же. При штатной нагрузке сервер принимает запросы и обрабатывает их по мере своих возможностей. Во время DDoS количество или характер запросов становятся такими, что начинают исчерпываться ресурсы инфраструктуры: процессор, память, каналы связи, соединения или ресурсы приложения.
Более мощный сервер может дать запас по производительности, но не решит проблему полностью. Представим магазин, в который одновременно приходит слишком много людей. Дополнительные кассы помогут сократить очереди, но если поток посетителей продолжит расти, персонал и кассы все равно не справятся. С DDoS происходит то же самое: увеличение ресурсов может временно повысить предел нагрузки, но не остановит атаку.
В обычной работе распределение нагрузки между несколькими узлами помогает эффективнее использовать доступные ресурсы и поддерживать стабильную работу приложения. Для этого используют балансировщики нагрузки.
Поэтому эффективная защита от DDoS начинается не с увеличения мощности серверов, а с понимания механики атак и того, какие уровни инфраструктуры они могут перегружать.
Отличие DoS от DDoS: распределенные источники и ботнеты
DoS-атака (Denial of Service, отказ в обслуживании) — попытка сделать сайт, приложение или другой сетевой ресурс недоступным для пользователей. Для этого сервер перегружают запросами или соединениями, из-за чего он не может нормально обрабатывать легитимные обращения. В результате ресурс начинает тормозить и перестает отвечать.
DoS-атака подразумевает поток трафика с одного или нескольких источников.
DDoS (Distributed Denial of Service, распределенный отказ в обслуживании) — с ботнетов. Это группы зараженных устройств с доступом в интернет, которыми хакеры могут удаленно управлять даже без ведома владельцев.
От распределенных атак защищаться сложнее. Если запросы поступают с одного устройства, его можно просто заблокировать. С ботнетами так не получится, поскольку трафик идет одновременно с тысяч, сотен тысяч и даже миллионов устройств.
Кого атакуют и зачем
В зоне риска любые системы, сайты и приложения. Думать, что не особо популярный ресурс или маленький бизнес не заинтересуют хакеров — ошибка. Это следует из возможных причин атаки:
Конкуренция. Один из вариантов нечестной борьбы с успешными игроками рынка. Например, интернет-магазин могут атаковать перед масштабной распродажей в пиковый сезон. Пока сайт конкурента недоступен, часть покупателей может уйти к другому продавцу.
Вымогательство. Ресурс выводят из строя, а затем требуют с бизнеса деньги за восстановление. И не факт, что после выплаты сайт или приложение восстановят.
«Дымовая завеса». В этом сценарии хакеры маскируют с помощью DDoS-атаки другие вредоносные действия внутри инфраструктуры. Например, крадут данные, пока компания пытается восстановить приложение.
Хактивизм. Этот сценарий не про выгоду, а про идеологию и политику. Атакуют сайты СМИ, компаний и государственных организаций, связанных с определенными событиями и позициями.
Тренировка. Иногда хакеры просто пробуют свои силы или соревнуются с друг с другом, кто положит больше сайтов.
DDoS может быть разной в зависимости от того, чего хотят добиться хакеры и какой ресурс вывести из строя. В одном случае под ударом сеть, в другом — отдельный сервис или приложение в целом.
Уровни атак: от канала до приложения
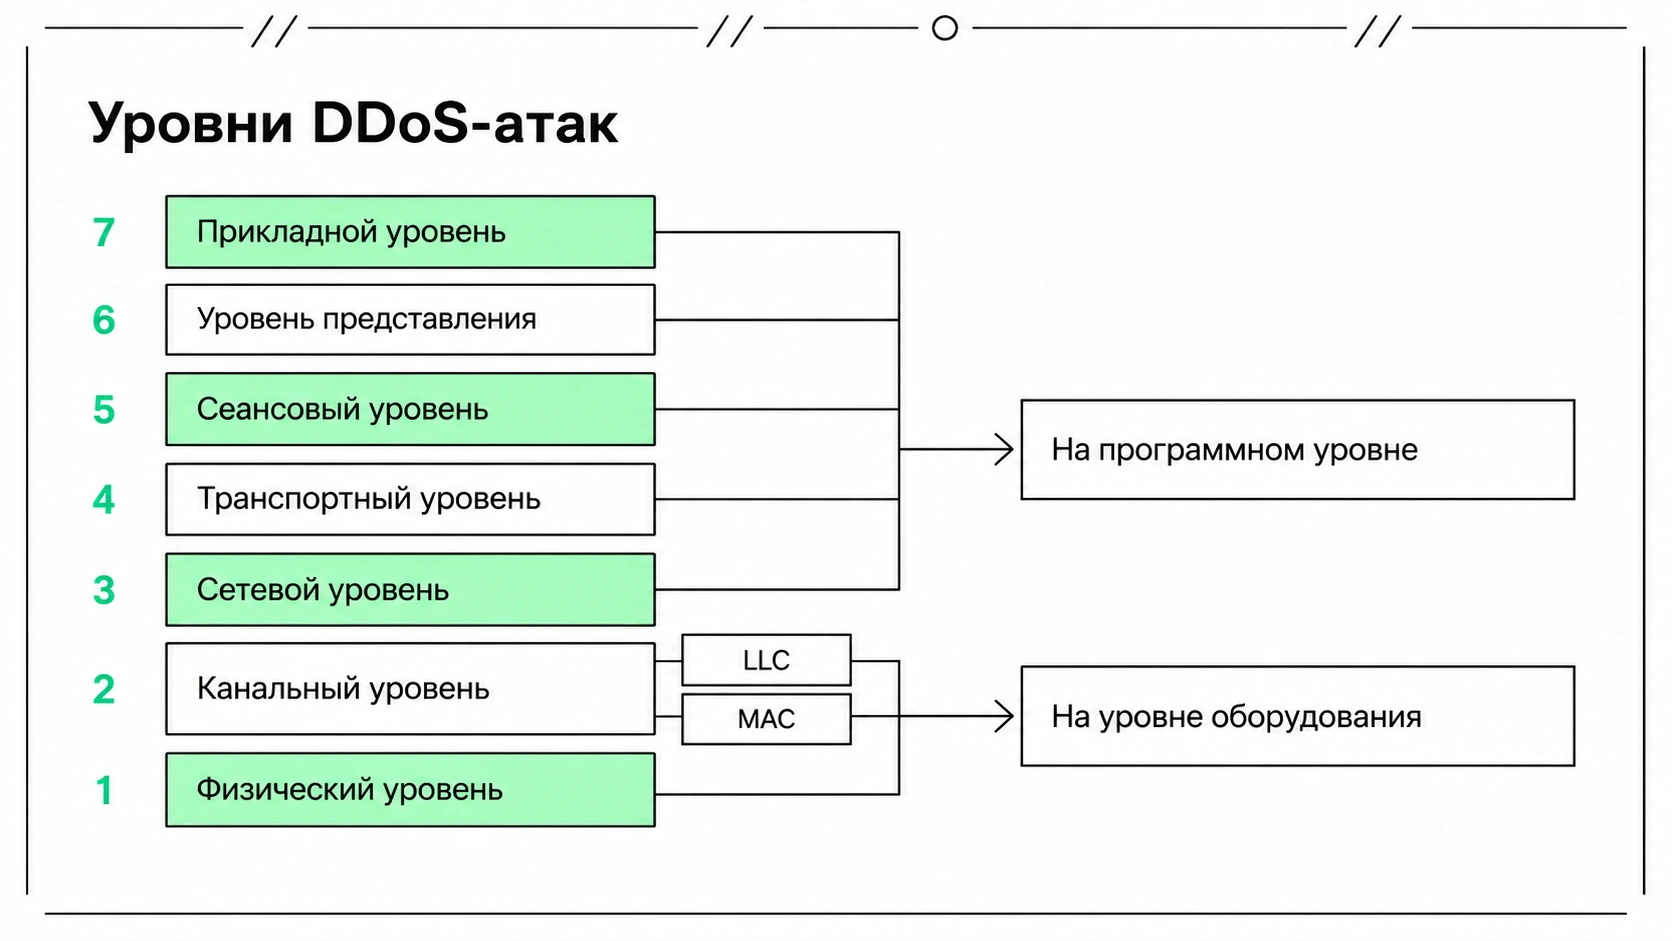
Атаки принято делить на три категории: волюметрические (на пропускную способность), протокольные (на исчерпание ресурсов сетевого оборудования и таблиц соединений) и атаки уровня приложений. Разберем распространенные сценарии и тактики.
L3–L4: волюметрические атаки и флуд
L3 — сетевой уровень модели OSI, L4 — транспортный. Волюметрические атаки направлены на оба этих уровня: хакеры забивают каналы связи огромным объемом мусорного трафика, поэтому легитимный просто не доходит до сервера.
Представьте, что к офису ведет одна дорога, по которой одновременно может ехать несколько десятков машин. Если машин будут сотни и тысячи, еще задолго до въезда на корпоративную парковку образуется внушительная пробка, и сотрудники не смогут попасть на работу.
На L4 часто применяют UDP-флуд — отправляют большое количество пакетов без установления соединения, — и SYN-флуд — создают множество запросов на установление TCP-соединения. Сервер обрабатывает эти запросы и хранит информацию о незавершенных соединениях. Если их становится слишком много, таблица состояния соединений заполняется, а ресурсов на обработку запросов реальных пользователей не остается.
Представим колл-центр, в котором тысячи людей одновременно звонят и занимают линии, но не начинают разговор. Свободных линий для реальных клиентов становится все меньше, хотя сотрудники готовы отвечать на звонки. Так же работает SYN-флуд: атакующий занимает ресурсы сервера незавершенными соединениями и не дает обслуживать реальные запросы.
Также при DDoS-атаке возможна амплификация (усиление). Это метод, когда хакеры отправляют запрос к стороннему серверу от своего имени, но подставляют в пакет IP-адрес жертвы в качестве обратного, — в ответ тот генерирует огромный поток данных, направленный на атакуемый сервер. Именно подмена обратного адреса позволяет направить ответ жертве, а не атакующему.
L7: HTTP-флуд и атаки на API — тяжелые запросы, неотличимые от легитимных
L7 — уровень приложений. Здесь происходят атаки на API и бизнес-логику, HTTP-флуд таких видов:
GET-флуд — массовые HTTP GET-запросы, которые заставляют сервер отдавать контент и расходовать ресурсы на обработку каждого обращения. Часто для усиления эффекта запрашиваются тяжелые файлы или ресурсоемкие страницы.
POST-флуд — массовые HTTP POST-запросы, которые заставляют сервер обрабатывать данные и выполнять сложные операции.
На первый взгляд все выглядит нормально — корректное TCP-соединение, обычные HTTP-запросы и заголовки. Именно поэтому простые защитные фильтры могут не распознать атаку.
Причем при атаках на L7 не всегда бывает большой объем трафика — хакеры могут создать серьезную нагрузку на сайт или приложение с помощью всего нескольких десятков «тяжелых» запросов.
Современные L7-атаки, такие как HTTP/2 Rapid Reset (CVE-2023-44487), позволяют достичь огромной нагрузки при минимальном количестве ботов. Уязвимость затронула большинство популярных HTTP/2-реализаций (nginx, Apache, IIS, Envoy, Go и другие); патчи были выпущены вендорами после публичного раскрытия 10 октября 2023 года.
Также злоумышленники используют метод Cache-busting — формируют запросы так, чтобы ответ нельзя было выдать из кеша. Серверу приходится заново получать информацию, в результате чего растет нагрузка.
Многовекторные атаки: почему нужна защита на всех уровнях сразу
DDoS-атаки могут не ограничиваться одним уровнем. Например, хакеры одновременно создают большие сетевые потоки и отправляют запросы к приложению. Иногда атакующие сначала проверяют защиту одной тактикой, а затем масштабируются, захватывая сразу несколько уровней. Против многовекторных атак недостаточно фильтрации только на одном уровне — нужна координированная защита на L3–L4 и L7 одновременно.
Представим ситуацию в торговом центре. Один поток людей пытается заблокировать подъезд к зданию, другой — главный вход, а третий занимает кассы. Если защищать только парковку, проблема внутри здания не исчезнет. Меры нужно принимать сразу везде. Так и с DDoS-атаками — защита должна покрывать разные уровни.
 Уровни DDoS-атак
Как работает защита от DDoS-атак: центры очистки, фильтрация, WAF
DDoS-защита строится в несколько этапов. Сначала отсекается основной поток подозрительного трафика, затем детально проверяются запросы к приложениям.
Очистка трафика: перенаправление через фильтрующие центры, анализ и отбрасывание мусора
Центр очистки трафика (scrubbing center) — специализированная инфраструктура, через которую проходят все обращения. Он анализирует характеристики пакетов и соединений, выявляет аномалии и отбрасывает сомнительный трафик. В результате дальше проходит только легитимный.
Схема работает примерно так:
пользователь → центр очистки → защищаемая инфраструктура
Трафик анализируется по разным параметрам. Например, для L3–L4 это частота поступления пакетов с одного IP, используемые протоколы, TCP-флаги, порты назначения.
Фильтрация должна происходить строго перед защищаемой инфраструктурой. Если допустить мусорный трафик до канала компании и пытаться чистить его на локальном оборудовании или сервере, можно пропустить атаку.
WAF как второй эшелон: защита приложений и API от L7-атак и OWASP Top 10
WAF (Web Application Firewall) — специализированный фильтр HTTP/HTTPS-трафика для защиты веб-приложений. Он анализирует HTTP-запросы по заданным критериям, например:
IP-адрес и география источника;
URL и HTTP-метод;
заголовки и User-Agent;
параметры запроса и cookies;
тело запроса;
частота обращений с одного IP.
При анализе WAF сопоставляет запрос с заданными правилами и признаками аномального поведения. Дальше возможны варианты в зависимости от настроек. WAF может заблокировать подозрительный запрос или отправить его на дополнительную проверку, зафиксировать событие для ИБ-службы. Легитимные обращения передаются приложению.
Для продвинутой защиты применяют rate limiting — ограничение частоты обращений от одного пользователя или IP-адреса, GeoIP-фильтрацию по странам и регионам, бот-менеджмент для выявления автоматизированного трафика, поведенческий анализ для поиска отклонений от обычного профиля запросов.
WAF нужен не только для защиты от DDoS. Он эффективен против распространенных атак из OWASP Top 10, например, SQL-инъекций (SQLi), межсайтового скриптинга (XSS) и XXE (включенной в категорию A05:2021 Security Misconfiguration).
Также современные WAF могут защищать REST/GraphQL-интерфейсы от специфических для API угроз, блокировать попытки перебора паролей, отличать хороших ботов от плохих.
Подключение: через прокси для сайта или по BGP для всей сети
Способ подключения зависит от того, что именно нужно защищать. Для сайта или приложения обычно используется прокси, который служит барьером между пользователем и сервером. Схематически выглядит это так:
пользователь → прокси/WAF → исходный сервер
Пользователь обращается к адресу прокси, тот принимает и проверяет запрос, передает на сервер только легитимный трафик.
BGP (Border Gateway Protocol) применяется, когда нужно защитить сетевую инфраструктуру. Это тип соединения, который использует протокол динамической маршрутизации. Запросы сначала направляются на фильтрацию, затем чистый трафик доставляется в сеть компании.
Как выбрать систему защиты сайтов и серверов от DDoS: семь критериев
Решение нужно оценивать с точки зрения реальной нагрузки на инфраструктуру, скорости обработки трафика, условий провайдера. На что смотреть:
Емкость — максимальный объем трафика, который будет приниматься и фильтроваться. Нужно учитывать не только пиковое значение, но и способность за секунду обрабатывать большое количество пакетов.
Время реакции — период от обнаружения атаки до блокирования. Этот критерий особенно важен для автоматической защиты от DDoS.
Вносимая задержка — увеличение времени ответа для пользователей из-за обработки трафика. Большая задержка будет критичной для онлайн-сервисов и систем, где пользователи совершают действия «здесь и сейчас».
Уровни фильтрации — защита от атак на L3–L4 или L7 либо оба варианта сразу. Для сайтов лучше выбрать комбинированное решение, поскольку одной сетевой фильтрации может быть недостаточно.
SLA — гарантийные обязательства провайдера, прописанные в договоре. Это могут быть показатели доступности услуги, время реакции сервиса, действия при нарушении обязательств.
Отчетность — фиксация информации о запросах, объем трафика, затронутые IP и порты, типы атак, сработавшие правила.
Стоимость — абонентская плата за пользование сервисом, цена за объем очищаемого трафика, дополнительные функции, подключение и сопровождение.
Глобально стоит оценивать DDoS-защиту по тому, как она впишется в инфраструктуру компании и бизнес-процессы. Желательно определить типичные сценарии нагрузки и соотнести их с возможностями сервиса.
Вот то, на что следует обратить внимание при выборе решения:
Критерий | Что спросить у провайдера | Красный флаг |
Емкость, запас пропускной способности | Какой объем трафика держит защита | Указан общий объем трафика |
Время реакции | Насколько быстро система обнаруживает и блокирует атаку | Нет четкого ответа по времени реакции |
Задержка | Какая задержка ожидается из-за фильтрации | Нет точных данных |
Уровни фильтрации | Защищает L3–L4, L7 или оба уровня | Фактический охват только одного уровня при заявленной комплексной защите |
SLA | Какие показатели доступности сервиса гарантируются | Обязательства в договоре прописаны расплывчато |
Отчетность | Какие данные об атаке и трафике доступны после инцидента ИБ | Только факт атаки без детализации |
Стоимость | Что входит в тариф и за что нужно доплачивать | Указан только основной тариф |

План действий при атаке
План должен быть готов до инцидента, чтобы при атаке не выяснять, как подключать защиту и кто за что отвечает. Реагирование включает следующие этапы:
Обнаружение атаки.
Сбор информации.
Остановка атаки.
Восстановление работы.
Разбор инцидента ИБ.
Пересмотр мер защиты (при необходимости).
Признаки начавшейся атаки, порядок переключения на защиту, коммуникация с провайдером
Атаку можно заподозрить по следующим признакам:
резкий скачок входящего трафика и количества соединений;
рост нагрузки на CPU и другие ресурсы;
увеличение количества ошибок сервера и таймаутов;
странные логи;
массовые жалобы от пользователей на недоступность приложения или сайта.
При оценке объема трафика нужно учитывать текущую ситуацию. Например, всплеск во время рекламных кампаний или распродаж — обычное явление. Нужно сравнить и остальные показатели с нормальным профилем работы.
Если защита работает по модели Always-On (всегда включена), ведется постоянная фильтрация — ничего подключать при атаке не нужно. При модели On-Demand (по требованию) ответственный сотрудник подтверждает инцидент и перезапускает пакеты на фильтрующие узлы. В этом случае нужно передать провайдеру защищаемые IP-адреса или домены, указать время начала атаки и выявленные признаки.
После остановки DDoS следует изучить статистику и логи, разобрать причины, убедиться в доступности ресурса для пользователей. При необходимости нужно обновить план реагирования с учетом новых вводных и на будущее настроить алерты о признаках атаки. Логи и события ИБ можно передавать в SIEM, чтобы команда видела инцидент в общем контуре.
Защита от DDoS с Cloud.ru
Cloud.ru предлагает сервисы фильтрации трафика и средства защиты веб-приложений.
Curator Anti-DDoS и Curator Anti-DDoS+WAF: очистка трафика и защита приложений из маркетплейса Cloud.ru
Curator Anti-DDoS — сервис защиты для ресурсов, которые работают по HTTP/HTTPS. Направляет запросы к сайтам через облачную инфраструктуру, где они сначала фильтруются. Выдает минимальное количество ложных срабатываний.
Curator Anti-DDoS+WAF добавляет к фильтрации защиту веб-сайтов и приложений с помощью SolidWall WAF, который использует сигнатурный анализ, анализ поведения и модели работы ПО.
StormWall Anti-DDoS и UserGate NGFW для эшелонированной защиты и Evolution Load Balancer для распределения нагрузки
StormWall Anti-DDoS обеспечивает фильтрацию внешнего трафика и защиту от атак на уровнях L3–L7 модели OSI. Сервис автоматически запускает очистку при обнаружении DDoS-атаки. Эффективен против TCP-, SYN-, UDP-, ICMP- и HTTP/S-флуда, объемных атак.
UserGate NGFW используется в качестве дополнительного эшелона защиты. Облачный сервис контролирует трафик на L7, проверяет зашифрованные SSL/SSH-соединения и блокирует сложные угрозы.
Наряду со средствами DDoS-защиты можно использовать балансировщик нагрузки Evolution Load Balancer, который распределяет входящий трафик между доступными узлами, чтобы повысить доступность высоконагруженных приложений.
Инфраструктурный уровень: три зоны доступности и дата-центры Tier III снижают эффект атак на одну площадку
Платформа сервисов провайдера размещается в трех зонах доступности: ru.AZ-1, ru.AZ-2 и ru.AZ-3, расположенных в разных дата-центрах. Если одна зона будет недоступна, работу продолжат резервные ресурсы в другой.
Инфраструктура размещается в ЦОД, сертифицированных Uptime Institute по направлениям Tier III Design, Tier III Facility и Tier III Operation, а ключевые компоненты резервируются. Это повышает устойчивость платформы к отказам отдельных элементов и проблемам на уровне площадки.
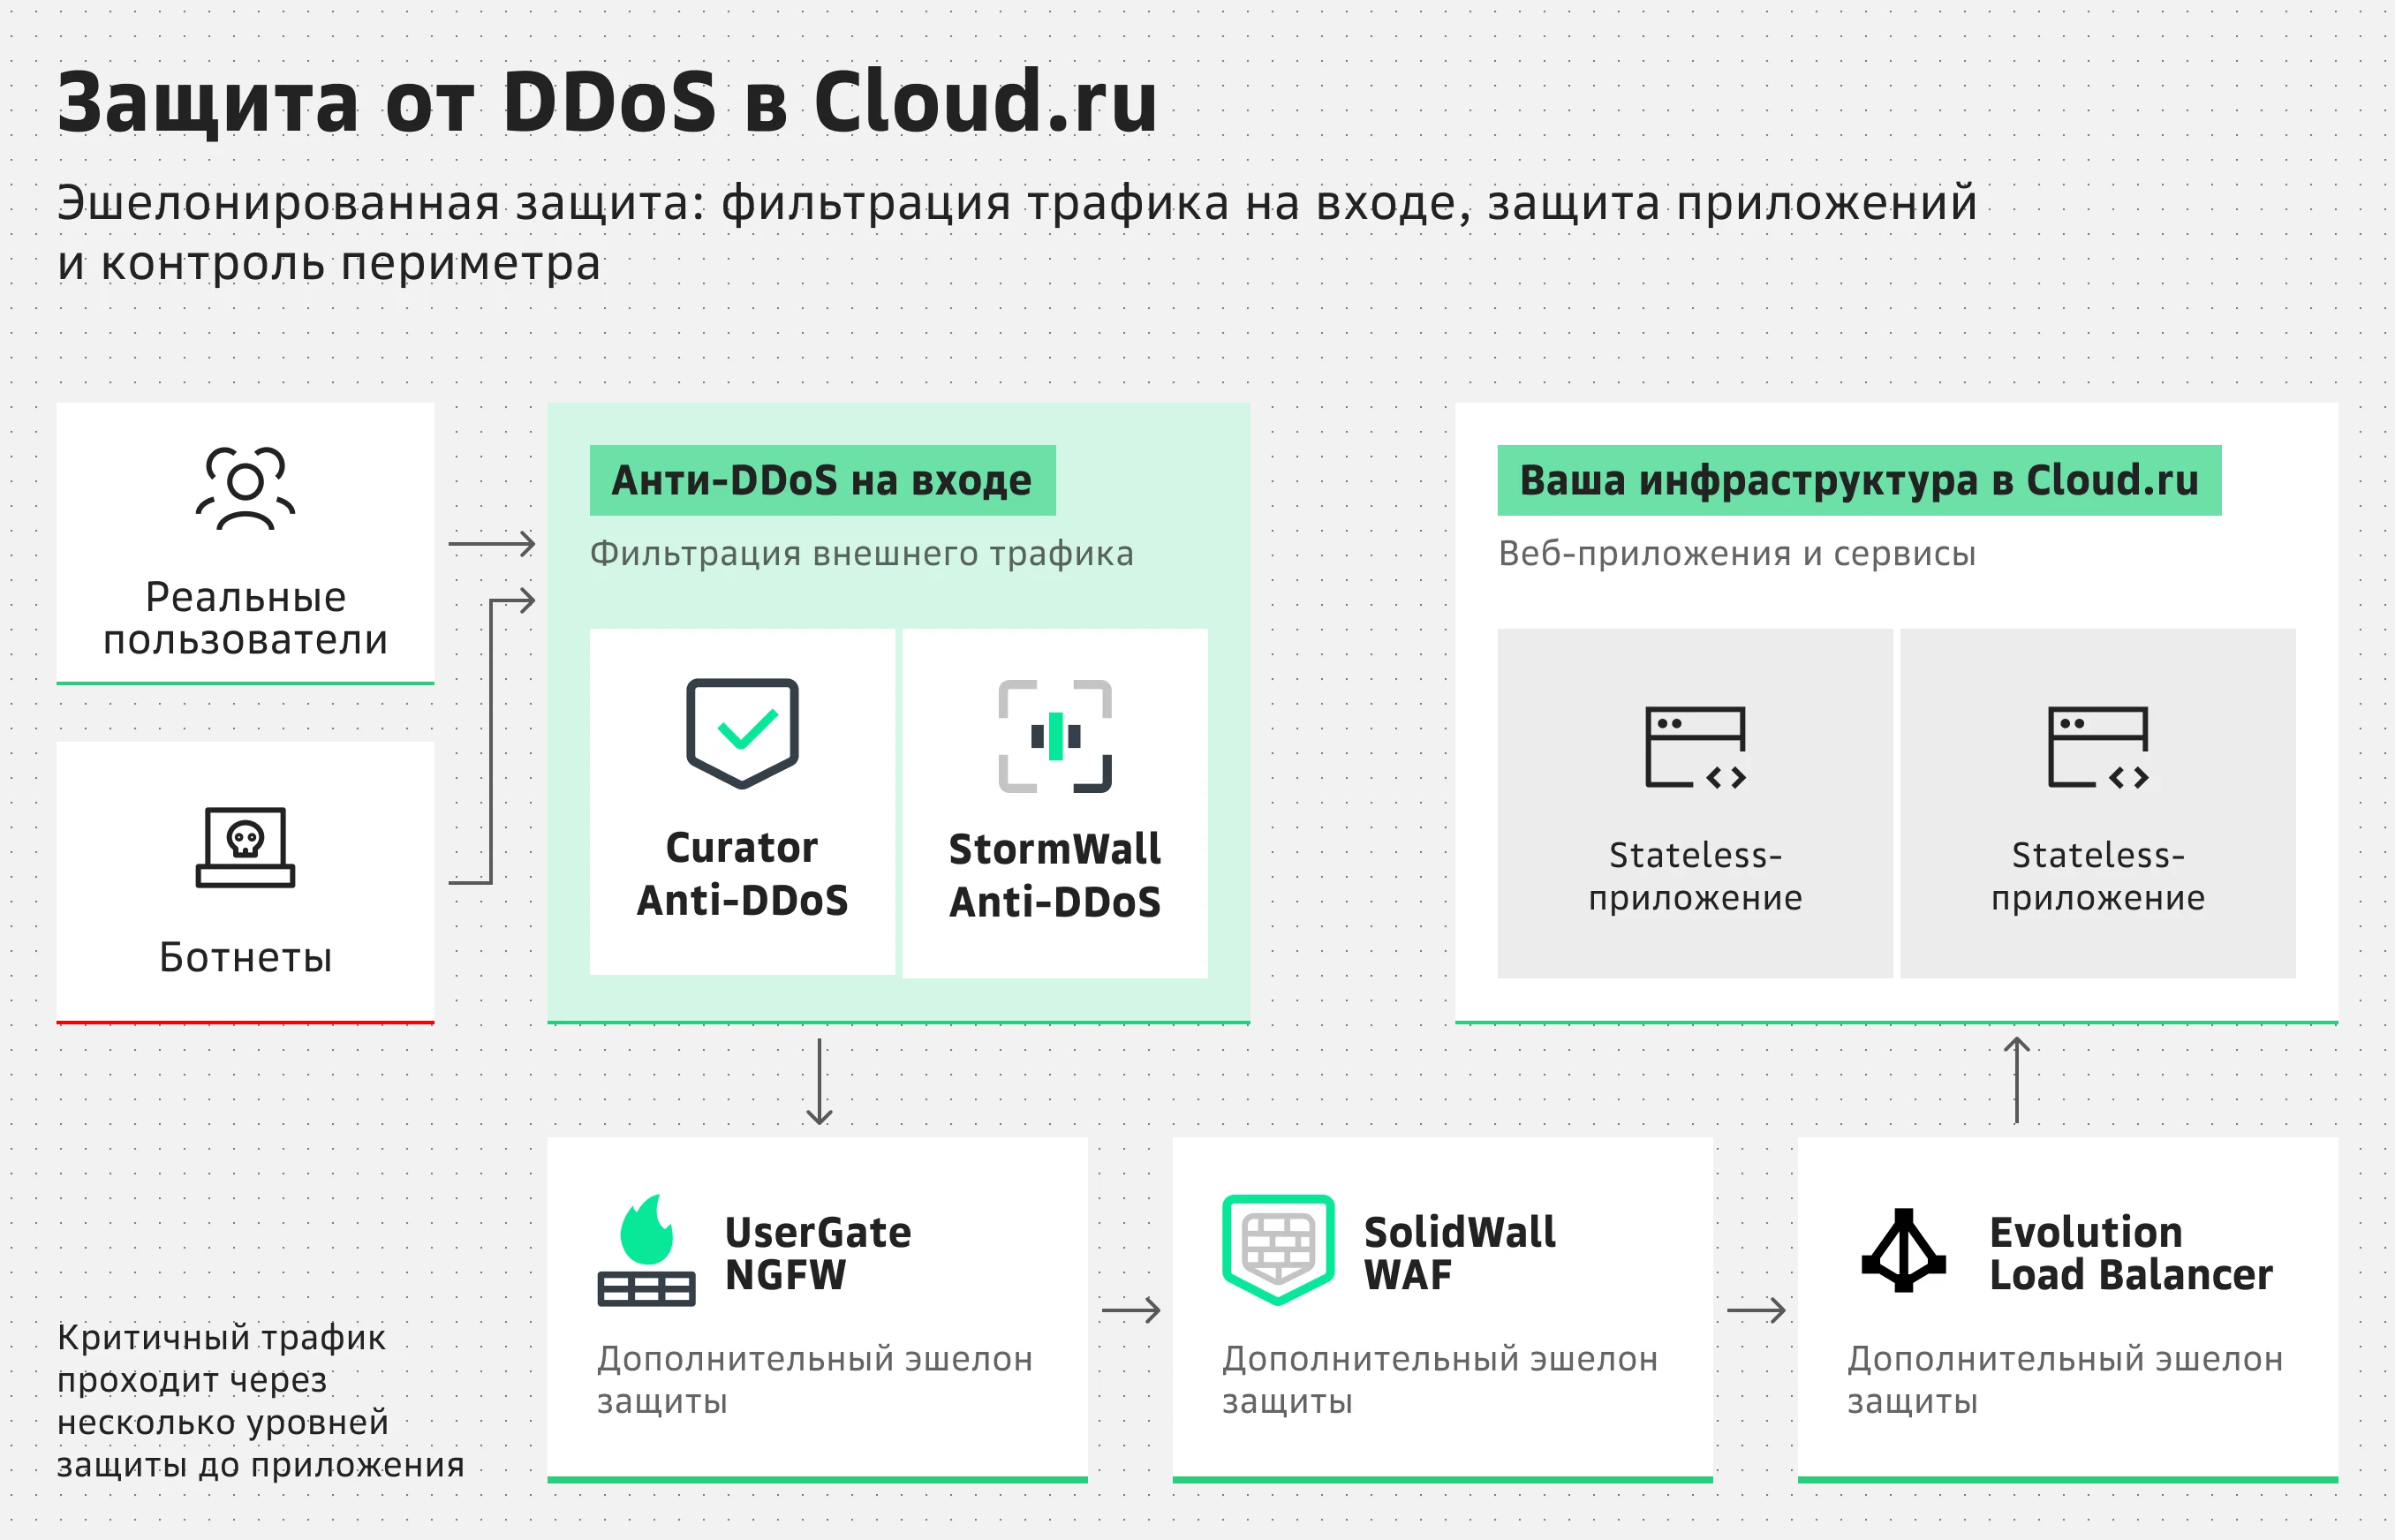 Схема эшелонированной защиты
Чек-лист готовности к DDoS
Готовность к атаке — это не только защита, но и настроенная инфраструктура, постоянный мониторинг и четкий план действий. Убедитесь, что у вас:
Определены критичные для бизнеса сервисы и допустимое время их простоя.
Защита работает на уровнях L3–L4 или L7 либо комплексно.
К инфраструктуре компании нет прямого доступа.
Настроены фильтрующий центр и WAF.
Включено кэширование для снижения нагрузки на сервер.
Настроен мониторинг состояния сервисов и событий ИБ.
Правила фильтрации проверены в тестовом контуре, чтобы в рабочей среде не блокировался легитимный трафик.
Составлен четкий план действий при DDoS-атаке.
Заключение
DDoS-атаку проще предотвратить, чем устранять последствия недоступности сайта или приложения. При этом стоимость простоя может оказаться выше затрат на защиту.
Надежная защита строится в несколько уровней: фильтрация трафика на входе, защита приложений с помощью WAF и постоянный мониторинг. Такая схема помогает противостоять разным типам атак и быстрее реагировать на изменения нагрузки.
FAQ
Что такое DDoS-атака простыми словами?
Попытка перегрузить сервер мусорным трафиком и огромным количеством запросов, чтобы сделать интернет-ресурс недоступным для пользователей.
Чем DoS отличается от DDoS?
При DoS-атаке запросы поступают из одного источника, при DDoS — одновременно с множества устройств, объединенных в ботнеты.
Как понять, что сайт под DDoS-атакой?
Типичные признаки: резкий скачок трафика и числа запросов, замедление работы интернет-ресурса, ошибки сервера.
Что делать при DDoS-атаке?
Активировать защиту, направить запросы на фильтрацию, оповестить провайдера, ограничить подозрительный трафик, контролировать доступность сервиса для пользователей.
Чем Anti-DDoS отличается от WAF?
Anti-DDoS фильтрует вредоносный трафик и защищает инфраструктуру от перегрузки. WAF проверяет запросы к веб-приложению и препятствует эксплуатации уязвимостей ПО.
Сколько стоит защита от DDoS?
Стоимость зависит от сервиса, объема очищенного трафика и дополнительных опций. Условия лучше узнавать у провайдера.
Защищает ли облачный хостинг от DDoS автоматически?
Не обязательно. Иногда защиту нужно ставить отдельно.