Managed Kubernetes или свой кластер: что выбрать
Kubernetes стал стандартом для запуска и управления контейнерными приложениями. Но при внедрении Kubernetes компаниям приходится решать, как организовать сам кластер: развернуть и поддерживать его самостоятельно или использовать Managed Kubernetes, где инфраструктурой и частью операционных задач занимается облачный провайдер.


- Что такое Kubernetes и зачем он бизнесу
- Managed Kubernetes: что делает провайдер, а что остается вам
- Собственный кластер: полный контроль и его цена
- Расчет TCO на примере кластера из 10 нод
- Гибридные сценарии
- Kubernetes в Cloud.ru: оба варианта
- Чек-лист выбора: 8 вопросов продуктовой команде
- Об инфраструктуре Kubernetes — на GoCloud Tech 2026
В этой статье разберем, чем отличаются эти подходы, из чего складывается их совокупная стоимость владения (TCO), включая затраты на DevOps/SRE, и какие расходы часто остаются за рамками первоначальной оценки. Также сравним требования к команде, уровень контроля, риски и ограничения каждого варианта, чтобы понять, какой подход и для каких сценариев подходит.
Что такое Kubernetes и зачем он бизнесу
Kubernetes — открытое ПО для автоматизации развертывания, масштабирования и управления контейнеризированными приложениями на группе серверов. Он помогает управлять инфраструктурой, когда растет число микросервисов, приложения нужно регулярно обновлять, а нагрузка на них меняется или увеличивается.
Преимущества Kubernetes для бизнеса:
Отказоустойчивость. Если контейнер или сервер «ломается», система автоматически запускает его копию на другом доступном узле, что позволяет минимизировать время простоя.
Автомасштабирование. При росте нагрузки Kubernetes добавляет вычислительные мощности, при падении — сокращает в целях экономии.
Эффективность использования «железа». Система размещает контейнеры на доступных серверах, избавляя компанию от безосновательной покупки новых.
К тому же, Kubernetes позволяет ускорить вывод программных продуктов на рынок, поскольку дает возможность по отдельности обновлять микросервисы без остановки приложений.
Оркестрация контейнеров: в чем разница между Docker и Kubernetes
Docker — платформа для контейнеризации, позволяющая упаковывать приложения вместе с зависимостями в контейнеры и запускать их. Docker также имеет собственный оркестратор Docker Swarm, но при росте числа микросервисов и требований к отказоустойчивости чаще выбирают Kubernetes.
Когда контейнеров и сервисов становится много, управлять ими вручную становится сложнее. Здесь Kubernetes выступает как система оркестрации: управляет контейнерами и серверами, на которых они работают, следит за состоянием приложений и автоматически:
запускает и перезапускает контейнеры при сбоях;
распределяет нагрузку между доступными узлами;
масштабирует количество экземпляров приложения по заданным правилам.
Таким образом, Docker отвечает прежде всего за создание и запуск контейнеров, а Kubernetes — за управление ими в распределенной инфраструктуре.
Для бизнеса это означает меньше ручных операций и более предсказуемую работу сервисов. Например, при росте нагрузки Kubernetes может автоматически запустить дополнительные экземпляры приложения, без необходимости делать это вручную.
Из чего состоит кластер Kubernetes
Полная архитектура включает несколько ключевых компонентов.
Ядро кластера (обязательные компоненты):
Control plane — слой, который управляет кластером. Он решает, где запускать приложения, следит за состоянием серверов и применяет заданные настройки.
Worker-ноды — физические или виртуальные серверы, где запускаются и выполняются контейнеры.
etcd — распределенное хранилище, где содержится информация о состоянии кластера Kubernetes.
Типовые компоненты продакшен-среды (не входят в минимальную поставку Kubernetes):
Node pool — группы машин с одинаковыми характеристиками.
Ingress-контроллер — компонент, который принимает HTTP/HTTPS-запросы и определяет, к какому сервису их направить.
Самый распространенный Ingress-контроллер — Ingress-NGINX — официально прекратил поддержку 24 марта 2026 года. Исправления безопасности больше не выпускаются. Кластеры, использующие его, необходимо переводить на альтернативы: Gateway API или другой Ingress-контроллер.
Балансировщик нагрузки — посредник между пользователем и группой серверов, распределяющий запросы к доступным узлам.
Persistent Volume (PV) — выделенное постоянное хранилище для данных приложения, которое не удаляется вместе с контейнером.
Архитектура кластера для небольших или тестовых проектов зачастую проще. Ее можно расширить по мере роста нагрузки.
Managed Kubernetes: что делает провайдер, а что остается вам
Managed Kubernetes — облачная услуга (KaaS, Kubernetes-as-a-Service). Провайдер берет на себя обслуживание кластера, а компания — управление своими приложениями.
За что отвечает провайдер
Провайдер обслуживает control plane — управляющую часть кластера. Он поддерживает API-сервер, планировщик, контроллеры. Также отвечает за автоматические обновления или дает инструменты для их запуска.
Еще одна задача — организация отказоустойчивости управляющего слоя. Провайдер резервирует его компоненты и обеспечивает их стабильную работу в соответствии с условиями услуги.
И, наконец, провайдер отвечает за SLA (Service Level Agreement) на control plane — обеспечение заявленного уровня предоставления услуг. Сюда входит доступность сервиса, сроки устранения неисправностей, качество техподдержки и другие параметры.
В некоторых managed-сервисах (например, Managed Node Groups) провайдер может брать на себя и часть задач по worker-нодам — обновление AMI, патчинг операционной системы (ОС), ротацию узлов. Объем этой ответственности зависит от конкретного сервиса и тарифа и должен быть явно зафиксирован в SLA.
За что отвечает компания
Команда управляет непосредственно приложениями. В зоне ответственности: Kubernetes-манифесты, сборка контейнеров, CI/CD, внутренние обновления.
Компания должна следить за состоянием приложений — мониторить нагрузки и потребление ресурсов, оценивать доступность, искать ошибки. Провайдер делать этого не может, поскольку не вмешивается в работу конкретных бизнес-сервисов.
Ограничения
Где скрываются подводные камни Managed Kubernetes:
Версии Kubernetes — upstream-проект поддерживает три последних минорных релиза (managed-провайдеры обычно следуют этой политике).
На сентябрь 2026 года это версии 1.36, 1.35 и 1.34. Версия 1.34 прекращает поддержку 27 октября 2026 года, после чего кластер необходимо обновить. Конкретные сроки поддержки фиксируются в SLA провайдера.
Сетевые плагины — можно использовать только ту конфигурацию, которая подходит конкретному сервису.
Отсутствие доступа к control plane — команда работает с Kubernetes через API, но не может управлять серверами напрямую.
Нужно учитывать и последствия зависимости от провайдера. При смене поставщика приложение скорее всего можно будет перенести, но придется дорабатывать настройки, которые действовали для конкретного сервиса.
Собственный кластер: полный контроль и его цена
При самостоятельном развертывании кластера компания сама определяет, где и как работает Kubernetes. Она полностью берет на себя настройку, обновление и обслуживание компонентов кластера, что требует человеческих и материальных ресурсов.
Варианты организации Kubernetes Cluster
От выбранного варианта зависит объем работы, который останется на стороне компании. Какие есть сценарии:
Upstream Kubernetes («ванильный» Kubernetes) — базовая версия проекта Kubernetes без вендорских надстроек. Хостится в Cloud Native Computing Foundation (CNCF), но распространяется как открытый проект, а не как продукт «от CNCF». Включает минимальный набор стандартных компонентов — все остальное (сеть, хранилище, мониторинг, безопасность) нужно выбирать и настраивать самостоятельно.
Дистрибутивы Kubernetes (например, Deckhouse и «Штурвал») — готовые сборки с дополнительными компонентами и инструментами для управления кластером.
Kubernetes с внешним сопровождением — собственный кластер, обслуживанием которого занимается внешняя команда.
Чем больше компонентов настраивает компания, тем глобальнее зона ответственности после запуска. Это плюс, если нужен полный контроль инфраструктуры.
Что берет на себя команда
Команда отвечает за весь жизненный цикл кластера. Сначала развертывает и настраивает сам Kubernetes, сеть, хранилища и дополнительные компоненты. Затем контролирует обновления, проверяет совместимость версий, следит за состоянием control plane и etcd, продумывает сценарии восстановления при сбоях.
Важна и забота о безопасности. Команда должна сама задавать роли и права доступа, настраивать и актуализировать сетевые политики, внедрять механизмы защиты, отслеживать логи. А при инцидентах информационной безопасности (ИБ) важно быстро искать причины их возникновения и корректировать работу кластера.
Когда оправдан свой кластер
Собственный Kubernetes-кластер оправдан, если к инфраструктуре предъявляются требования, которые нельзя реализовать в рамках выбранного Managed Kubernetes. Например, если нужен полностью изолированный контур, определенный способ хранения и обработки данных или особая схема сетевого взаимодействия.
Такой подход может быть актуален для enterprise-компаний с жесткими требованиями к инфраструктуре и контролю над средой. При этом вместе с дополнительным контролем компания берет на себя развертывание, обновление, мониторинг и эксплуатацию кластера.
Собственный кластер также может быть оправдан при стабильной и высокой нагрузке, когда компании важно контролировать вычислительные ресурсы и производительность инфраструктуры. В таких сценариях можно использовать Bare Metal — выделенные физические серверы без слоя виртуализации. Они обеспечивают прямой доступ к вычислительным ресурсам и позволяют точнее контролировать производительность Kubernetes-кластера.
Отдельный случай — кластеры под нагрузки, связанные с технологиями искусственного интеллекта и машинного обучения. Здесь нужна своя стратегия управления GPU-ресурсами. Практика показывает: средняя утилизация GPU-узлов в Kubernetes-кластерах составляет всего около 5% — организации резервируют в 20 раз больше GPU-мощностей, чем реально используют. Даже 50% считается здоровым показателем. Причина в том, что задачи часто запрашивают целый GPU, хотя им достаточно 20–40% его ресурсов. При стоимости одной H100 порядка $2 000–3 000 в месяц значительная часть расходов уходит впустую. Рекомендуется вводить квоты на GPU через namespace и admission-политики, а также рассматривать технологии разделения GPU (MIG, time-slicing).
Для наглядности сравним в таблице особенности Managed Kubernetes и своего кластера:
Критерий | Managed Kubernetes | Собственный кластер |
Срок запуска | Быстро, поскольку у провайдера есть готовая инфраструктура | Дольше, потому что компоненты нужно развернуть и настроить самостоятельно |
Необходимость в команде | Есть задачи для инженеров DevOps/SRE | Нужны штатные специалисты для эксплуатации Kubernetes |
Обновления | В основном от провайдера | Команда планирует и запускает обновления |
SLA | От провайдера на управляемые компоненты | Зависит от инфраструктуры и процессов |
Гибкость | Ограничена возможностями провайдера | Максимальный контроль над конфигурацией |
Стоимость на три года | Считается с учетом количества машин и пользователей, тарифа, стоимости control plane | Зависит от стоимости «железа», численности команды, особенностей сетевой инфраструктуры, времени простоя |
Ответственность при инциденте | Провайдер — за управляющий слой кластера, команда — за приложения | Ответственность почти всегда только на компании |
Расчет TCO на примере кластера из 10 нод
Чтобы оценить сценарии развертывания кластера Kubernetes с материальной точки зрения, нужно сравнить стоимость инфраструктуры, расходы на специалистов, обслуживание и обязательные рабочие процессы.
Самостоятельное развертывание или управляемый сервис
Для сравнения возьмем кластер из 10 нод и расчетный период три года. Стоимость одной ноды — 4 000 ₽ в месяц (упрощенная конфигурация уровня 4 vCPU / 16 GB RAM/SSD 100 GB, фактические цены зависят от провайдера и региона). Фонд оплаты труда трех инженеров DevOps/SRE — 675 000 ₽ в месяц с учетом налогов и накладных расходов (≈225 000 ₽ на руки каждому). Три инженера — минимальный устойчивый размер команды для продакшен-кластера: это позволяет организовать ротацию on-call и обеспечить покрытие на время отпусков.
Расчет для самостоятельного развертывания с учетом вводных:
Расчет для управляемого сервиса:
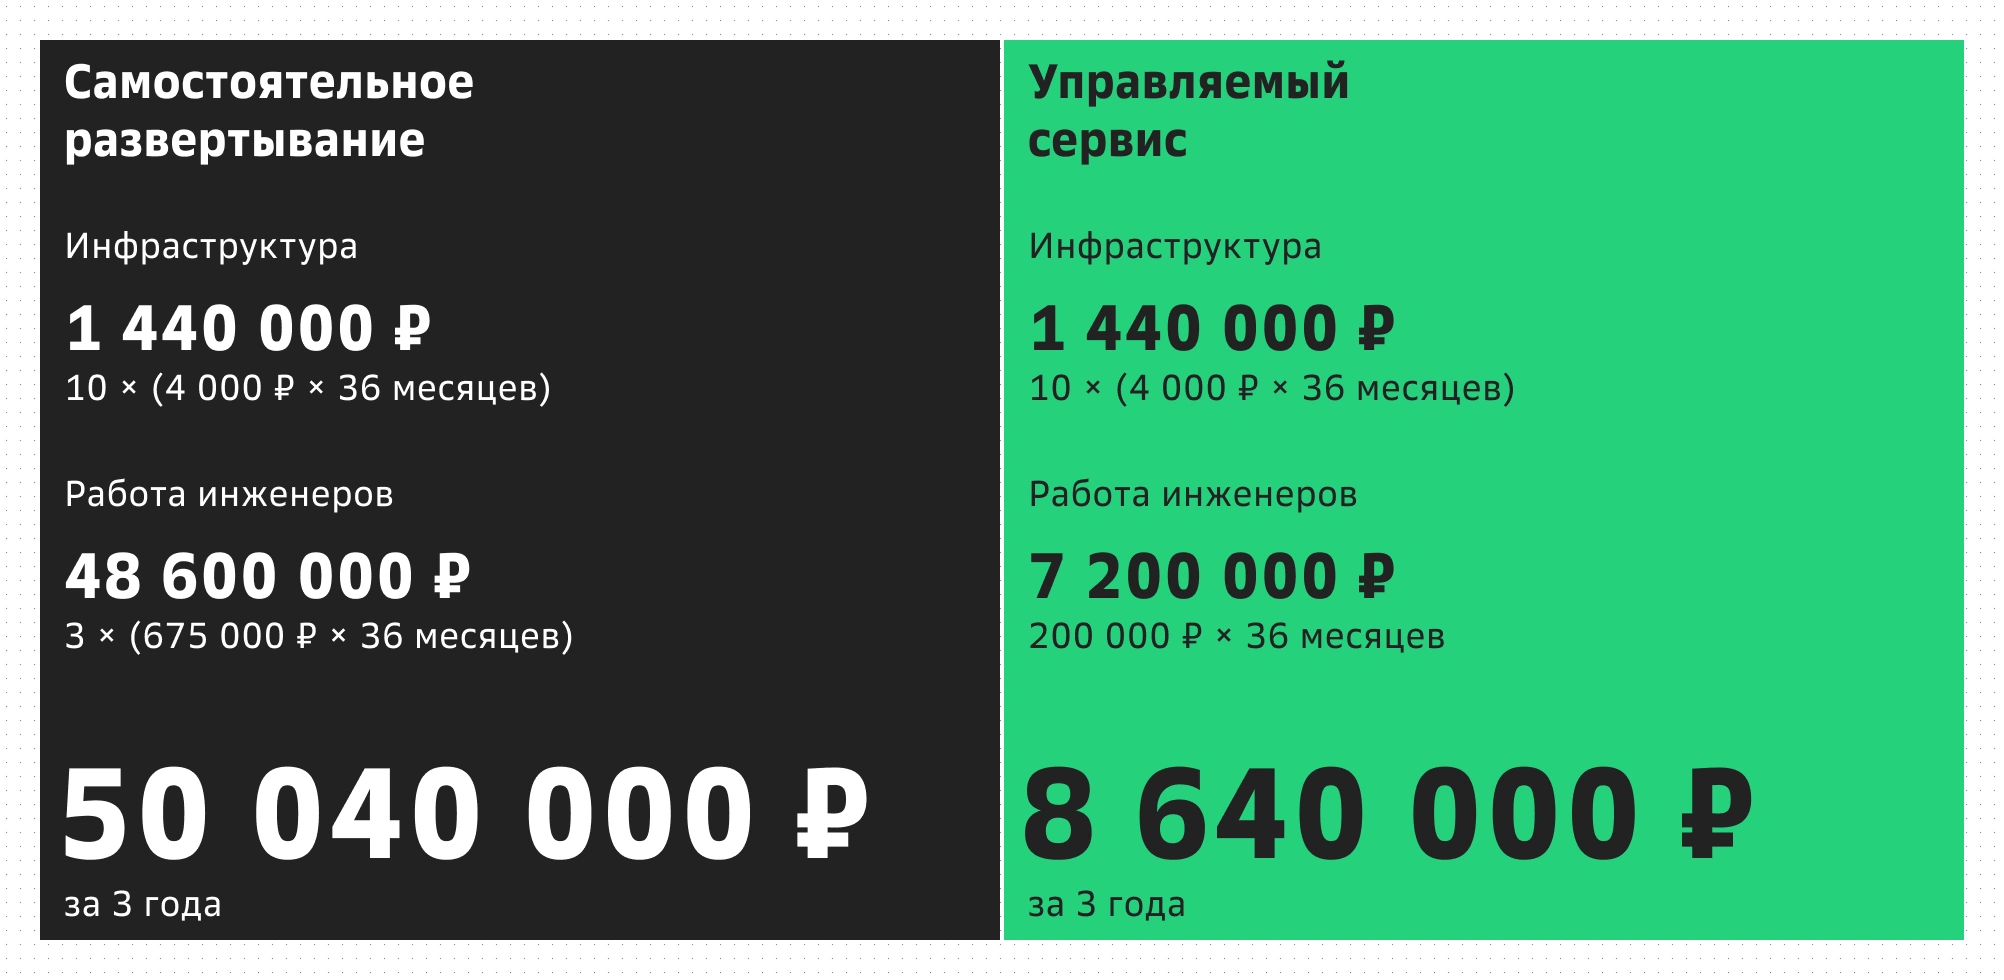 Расчет ТСО при самостоятельном развертывании и использовании управляемого сервиса Kubernetes
При заданных вводных управляемый Kubernetes обойдется примерно в 5,8 раза выгоднее за сопоставимый период. Однако это упрощенный расчет. В нем не учтены резервирование, мониторинг, сетевая инфраструктура, лицензии и другие эксплуатационные расходы. А также отдельная статья затрат — межзональный трафик. При активном обмене между микросервисами в разных зонах доступности эта сумма может достигать сотен долларов в месяц.
Точка, где свой кластер становится дешевле, и почему до нее немногие доходят
Собственный кластер выигрывает по стоимости, когда расходы на Managed Kubernetes стабильно превышают затраты на инфраструктуру и платформенную команду. Обычно это происходит при мощном масштабировании, высокой и предсказуемой нагрузке.
Однако до окупаемости собственного кластера доходят не все компании, поскольку помимо затрат на поддержку инфраструктуры сталкиваются с постоянными расходами на работу специалистов, мониторинг и логирование, обновления и установку патчей безопасности, резервирование и устранение аварий.
Гибридные сценарии
Чтобы сэкономить бюджет, можно для продакшена использовать Managed Kubernetes, а для тестового контура — собственный кластер. При этом, чтобы гибридный подход не усложнил жизнь DevOps-инженеров, соблюдайте три принципа:
единый CI/CD пайплайн для приложений;
универсальные инфраструктурные манифесты;
одна система аутентификации для доступа разработчиков к облачному и собственному кластерам.
Эти принципы сглаживают различия между контурами на уровнях сборки, конфигурации приложений и доступа к компонентам. Однако все равно могут возникнуть проблемы совместимости:
Разные версии Kubernetes. В собственном кластере компания самостоятельно отвечает за обновление Kubernetes. Если тестовая и продуктивная среды работают на разных версиях, приложение может вести себя по-разному после переноса в продакшен. Чем больше разрыв между версиями, тем выше риск несовместимости компонентов и ошибок при развертывании.
Разница в производительности. Могут отличаться CPU, память, типы дисков и скорость сети, из-за чего в продакшене показатели будут хуже.
Расхождение конфигураций. Даже при одинаковых манифестах у приложений в тестовом контуре могут появиться другие переменные окружения, лимиты ресурсов, версии компонентов. Это скажется на работе ПО в продакшене.
Чтобы гибридный кластер действительно приносил пользу, его нужно рассматривать как единую систему, только с двумя разными площадками. Заранее зафиксируйте различия между инфраструктурами и учитывайте их в тестах. Это позволит избежать многочисленных доработок после переноса приложения из одного контура в другой.
Kubernetes в Cloud.ru: оба варианта
Cloud.ru предоставляет необходимые продукты для работы с контейнерными приложениями. Можно выбрать управляемый Kubernetes, запускать контейнеры без кластера или использовать готовую инфраструктуру как основу для своих решений.
Evolution Managed Kubernetes
Evolution Managed Kubernetes — управляемый сервис Kubernetes с арендой вычислительных ресурсов. Позволяет за несколько минут создать кластер, который может в дальнейшем автоматически масштабироваться в зависимости от нагрузки. За обновления и control plane полностью отвечает провайдер.
Предусмотрена возможность интеграции с другими сервисами Cloud.ru Evolution для работы с контейнерами. Например, Evolution Artifact Registry хранит Docker-образы и Helm-чарты. А Evolution Container Security проверяет конфигурационные файлы, сканирует образы контейнеров, ищет уязвимости.
Evolution Container Apps для запуска контейнеров без кластера и Advanced Cloud Container Engine на платформе Cloud.ru Advanced
Если нужно запустить контейнерное приложение, но отдельный Kubernetes-кластер не требуется, подойдет Evolution Container Apps. Это облачный сервис, который позволяет запускать приложения из Docker-образов без самостоятельного развертывания и управления кластером. Docker-образы можно хранить в приватном репозитории Evolution Artifact Registry.
В случае, когда требуется полноценный Kubernetes-кластер, можно использовать Advanced Cloud Container Engine на платформе Cloud.ru Advanced. Сервис предлагает два типа кластеров: CCE Standard и CCE Turbo. Оба варианта интегрируются с облачными сервисами Cloud.ru, включая балансировщики нагрузки, блочное и объектное хранилища.
Таким образом, выбор зависит от задачи: Evolution Container Apps подходит для запуска контейнеров без Kubernetes, а Advanced Cloud Container Engine — когда нужен управляемый Kubernetes-кластер.
Evolution Bare Metal и Cloud.ru Evolution Stack — основа для собственного кластера в контуре
«Железо» для развертывания Kubernetes можно не покупать, а арендовать, используя Evolution Bare Metal — выделенные серверы в дата-центре провайдера для масштабных проектов (в том числе с мультиагентными ИИ-системы и использованием Big Data). К ним можно подключаться через удаленные протоколы SSH, RDP, VNC, KVM. Есть готовые API для управления.
Для построения частной, гибридной и распределенной облачной инфраструктуры подойдет модульная платформа Cloud.ru Evolution Stack. Она позволяет объединить вычислительные ресурсы, сервисы, хранилища и сети в единую управляемую среду, где можно развернуть собственный Kubernetes-кластер.
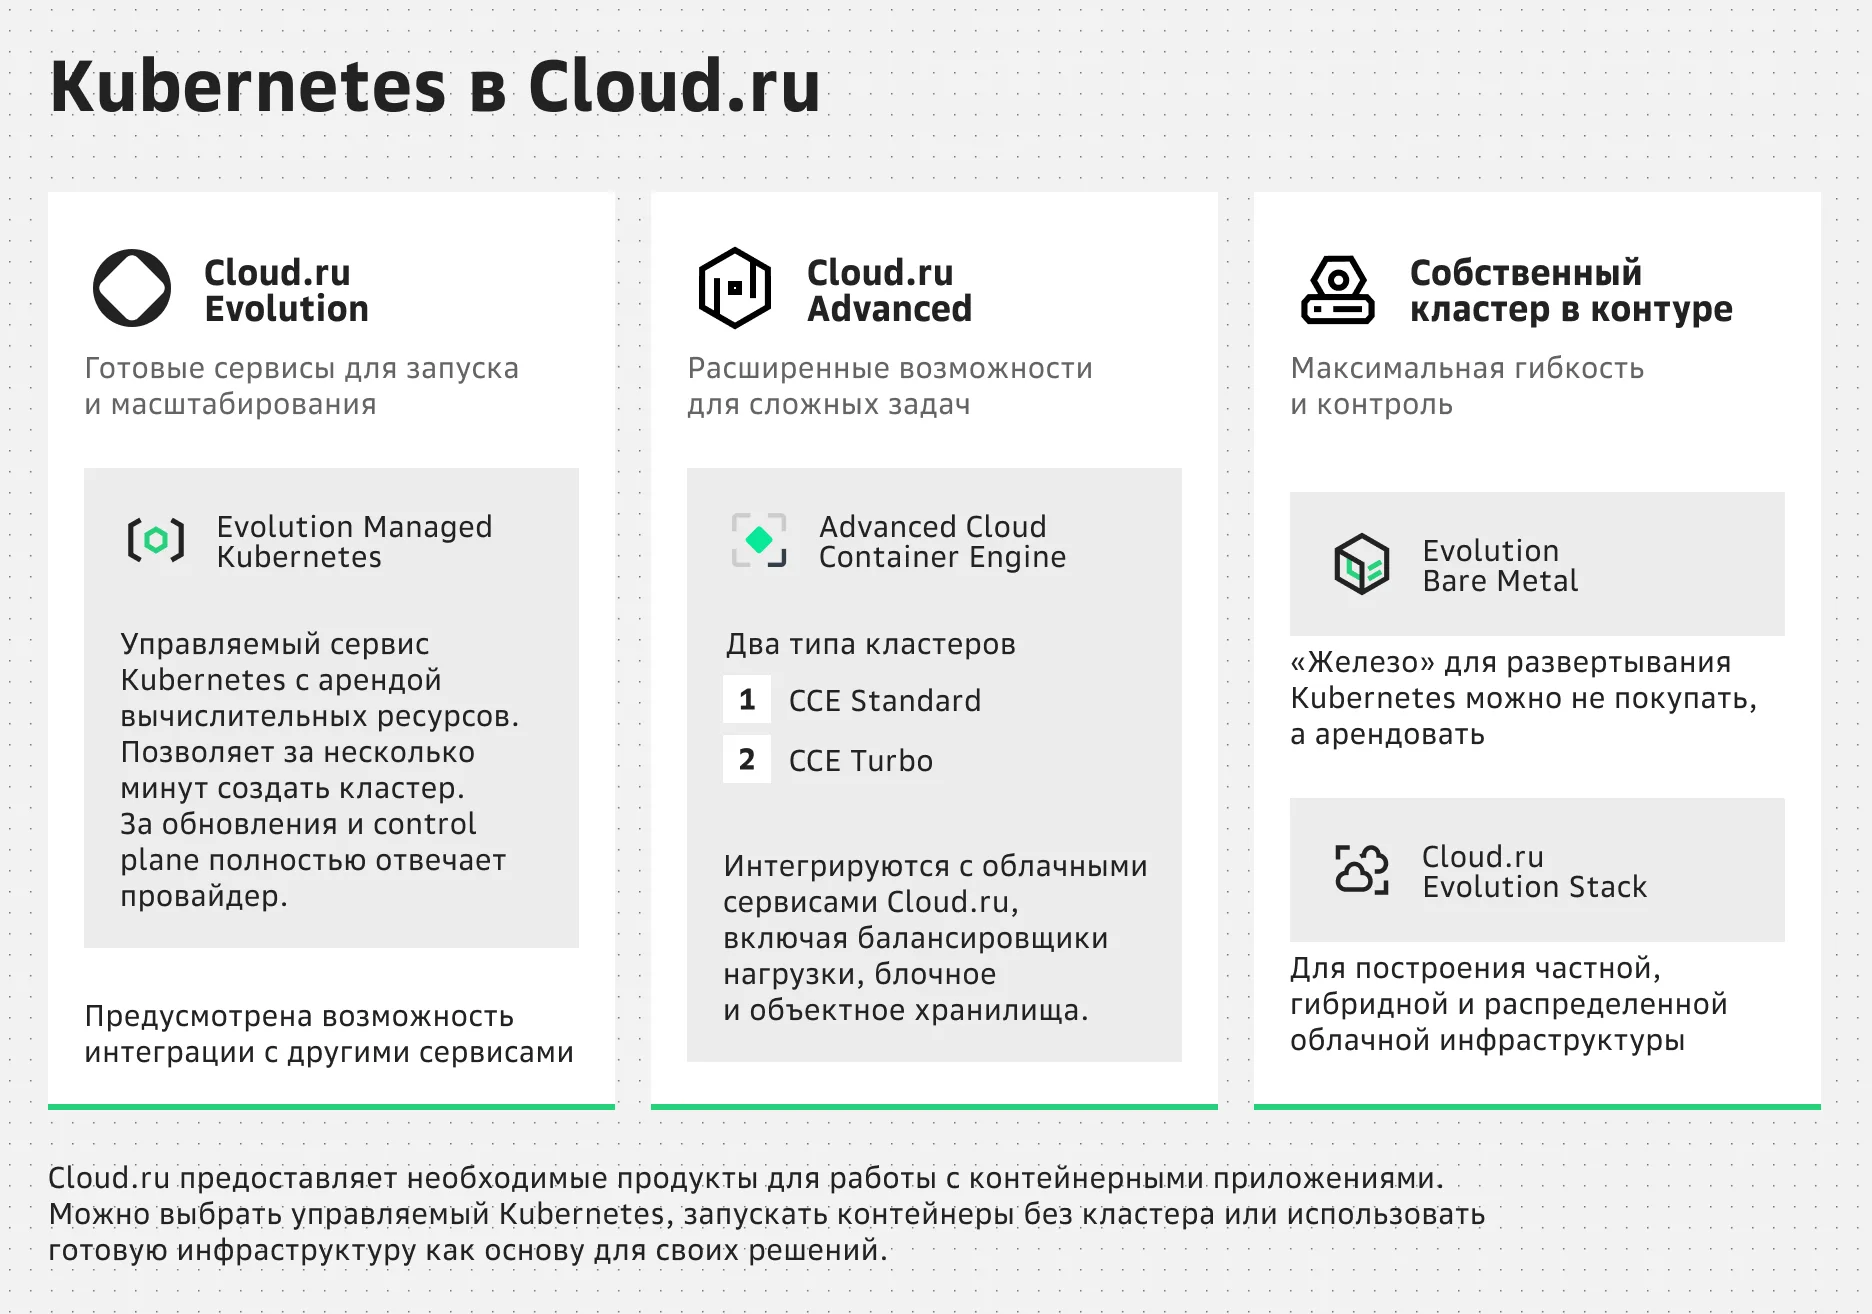 Форматы использования Kubernetes в Cloud.ru
Чек-лист выбора: 8 вопросов продуктовой команде
Есть ли строгие требования к контуру? Если да, целесообразно развернуть собственный кластер.
Есть ли выделенная команда DevOps/SRE? Если специалистов не хватает, лучше выбрать Managed Kubernetes.
Какая ожидается нагрузка? При стабильно высокой нагрузке часто выгоднее своя инфраструктура, при переменной — Managed Kubernetes.
Как быстро нужно запуститься? Если в сжатые сроки, лучше использовать инфраструктуру провайдера.
Кто будет отвечать за обновления и безопасность? При использовании managed-сервиса ответственность в основном на провайдере, собственного кластера — на команде.
Нужна ли работа кластера в нескольких контурах? При положительном ответе подойдет гибридный сценарий.
Есть ли опыт эксплуатации Kubernetes внутри компании? Если команда уже знает нюансы, развернуть кластер будет проще.
Насколько критична зависимость от провайдера? Если ее хочется минимизировать, можно выбрать собственный кластер или гибридную архитектуру.
Об инфраструктуре Kubernetes — на GoCloud Tech 2026
Выбор между собственным кластером и управляемым Kubernetes — только часть вопросов, которые возникают при проектировании инфраструктуры. О том, как выбирать инфраструктуру под разные задачи и нагрузки, поговорят на GoCloud Tech 2026 — конференции Cloud.ru для тех, кто создает технологии в эпоху ИИ.
15 октября в Москве: три технических трека, 35+ спикеров, технозоны и практические воркшопы.
Заключение
Если к инфраструктуре нет жестких требований по изоляции, размещению данных и сетевому взаимодействию, стоит рассмотреть Managed Kubernetes. Такой подход позволяет быстрее запустить кластер и не брать на себя часть задач по его эксплуатации, включая обслуживание control plane.
При этом Managed Kubernetes не во всех случаях оказывается дешевле собственного кластера. Для сравнения вариантов стоит рассчитать TCO хотя бы на три года и учесть не только стоимость инфраструктуры, но и затраты на DevOps/SRE, обновления, мониторинг и поддержку.
Если Managed Kubernetes соответствует требованиям компании, можно использовать Evolution Managed Kubernetes. Команда Cloud.ru поможет оценить вариант размещения и развернуть кластер.
FAQ
Что такое Kubernetes простыми словами?
Это платформа для управления контейнеризированными приложениями.
Чем Kubernetes отличается от Docker?
Docker создает образы и упаковывает их в контейнеры, а Kubernetes управляет ими и распределяет между серверами. Решения не заменяют друг друга, а работают в связке.
Что такое managed-Kubernetes?
Облачная услуга, в рамках которой провайдер берет на себя все работы по созданию, настройке и обслуживанию инфраструктуры. Клиент управляет только своими приложениями.
Сколько стоит Kubernetes в облаке?
Цена зависит от условий провайдера, конфигурации кластера, количества нодов, используемого хранилища и других ресурсов.
Когда лучше разворачивать свой кластер Kubernetes?
Если есть строгие требования к безопасности и изоляции, нужен полный контроль над инфраструктурой и есть выделенная команда поддержки.
Сколько инженеров нужно для поддержки собственного кластера?
В зависимости от масштабов. Для продакшен-кластера минимально устойчивая команда — три инженера с компетенциями DevOps/SRE: это позволяет организовать ротацию on-call и покрытие отпусков. Для небольшого тестового контура может быть достаточно меньшего числа специалистов, но это создает риски при инцидентах.
Можно ли перенести свой кластер в managed-сервис?
Да, но нужно развернуть в облаке новую инфраструктуру и перенести данные через инструменты репликации или резервные копии.