Что такое группа безопасности?
Группа безопасности — это набор правил контроля доступа для облачных ресурсов, таких как облачные серверы, контейнеры и базы данных, которые имеют одинаковые требования к защите и взаимно доверяют друг другу. Вы можете определить различные правила контроля доступа для группы безопасности, и эти правила затем применяются ко всем инстансам, добавленным в эту группу безопасности.
Многие облачные сервисы могут использовать группы безопасности, такие как ECS, RDS, DDS, DDM, MRS, CCE, CSS, DCS (Redis 3.0), DMS, WAF и SFS.
При создании instance (например, ECS) его необходимо связать с группой безопасности. Если групп безопасности ещё нет, будет автоматически создана default security group и связана с instance. Для получения подробной информации см. Default Security Group Overview. Вы также можете создать группу безопасности в соответствии с требованиями сервиса и связать её с instance. У instance может быть связано несколько групп безопасности, и трафик к instance и от него будет обрабатываться в порядке убывающего приоритета.
Each security group can have both inbound and outbound rules. You need to specify the source, port, and protocol for each inbound rule and specify the destination, port, and protocol for each outbound rule to control the inbound and outbound traffic to and from the instances in the security group. As shown in Figure 1, you have a VPC (VPC-A) with a subnet (Subnet-A) in region A. An ECS (ECS-A) is running in Subnet-A and associated with security group Sg-A. Figure 1 Архитектура группы безопасности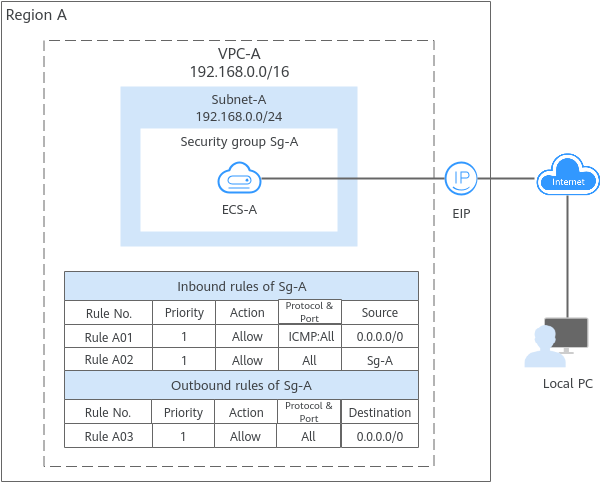
Что такое правила группы безопасности?
- Группа безопасности имеет входящие и исходящие правила для контроля трафика, который разрешён к инстансам, связанным с группой безопасности, или от них.
- Inbound rules контролируют трафик к инстансам в группе безопасности.
- Outbound rules контролируют трафик от инстансов в группе безопасности для доступа к внешним сетям.
- Вы можете указать протокол, порт, источник или назначение для правила группы безопасности. Ниже описана ключевая информация о правиле группы безопасности.
- Action: Allow или Deny. Если протокол, порт, источник или назначение трафика совпадают с правилом группы безопасности, трафик будет разрешён или отклонён.
- Priority: Значение находится в диапазоне от 1 до 100. Меньшее значение указывает на более высокий приоритет. Правила группы безопасности сначала сопоставляются по приоритету, а затем по действию. Правила Deny имеют приоритет над правилами Allow. Для получения дополнительной информации см. How Traffic Matches Security Group Rules.
- Type: IPv4 или IPv6.
- Protocol & Port: тип сетевого протокола и диапазон портов.
- Protocol: протокол, используемый для сопоставления трафика. Протокол может быть TCP, UDP, ICMP или GRE.
- TCP идеально подходит для приложений, требующих надёжных соединений и высокой целостности данных, таких как удалённый вход, веб‑просмотр, электронная почта и передача файлов.
- UDP идеально подходит для приложений, требующих высокой скорости и низкой задержки, таких как онлайн‑игры и видеоконференции.
- ICMP используется устройствами для передачи ошибок передачи данных в сети. Например, ping может использоваться для проверки связности между сетевыми устройствами, могут генерироваться отчёты об ошибках для O&M, а диагностическая информация может передаваться для анализа и оптимизации сети.
- GRE широко используется и обеспечивает связь между сетями, использующими разные протоколы, путем инкапсуляции одного протокола в другой, например, инкапсуляции IP‑пакетов.
- Port: диапазон целевых портов, используемый для сопоставления трафика. Значение находится в диапазоне от 1 до 65535.
- Protocol: протокол, используемый для сопоставления трафика. Протокол может быть TCP, UDP, ICMP или GRE.
- Source или Destination: исходный адрес трафика во входящем направлении или целевой адрес трафика в исходящем направлении.
Исходный или целевой адрес может быть IP address, security group или IP address group.
- IP address: фиксированный IP‑адрес или CIDR‑блок. Поддерживаются как IPv4, так и IPv6 адреса. Например, 192.168.10.10/32 (IPv4 address), 192.168.1.0/24 (IPv4 CIDR block) или 2407:c080:802:469::/64 (IPv6 CIDR block).
- Security group: Если выбранная security group и текущая security group находятся в одном регионе, трафик разрешается или отклоняется к частным IP‑адресам всех instance в выбранной security group. Например, если существует instance A в security group A и instance B в security group B, и в security group A есть входящее правило, позволяющее трафик из security group B, трафик будет разрешён от instance B к instance A.
- IP address group: Если у вас есть несколько IP‑адресов с одинаковыми требованиями к безопасности, вы можете добавить их в IP address group и выбрать эту IP address group при настройке правила, чтобы упростить их управление. Для подробностей см. IP Address Group Overview.
Как работают группы безопасности
- Группы безопасности являются stateful. Если ваш instance инициирует запрос и его группа безопасности позволяет весь исходящий трафик, соответствующий ответный трафик разрешается независимо от входящих правил группы безопасности. Аналогично, если группа безопасности позволяет входящий трафик, ответы на разрешённый входящий трафик разрешаются исходить независимо от исходящих правил группы безопасности.
- Группы безопасности используют отслеживание соединений для мониторинга трафика к и от instances. Изменения входящих правил вступают в силу немедленно для существующих соединений. Изменения исходящих правил группы безопасности не влияют на существующие постоянные соединения и вступают в силу только для новых соединений.
Если вы добавляете, удаляете или обновляете правила в группе безопасности, или добавляете или удаляете instances в группе безопасности, детали приведены ниже:
- Для соединений, установленных входящим трафиком, система автоматически очищает записи отслеживания соединений, соответствующие существующим постоянным соединениям, на основе Table 1. То есть записи отслеживания соединений истекают заранее. Затем система повторно устанавливает соединения, чтобы они соответствовали новым входящим правилам группы безопасности.
- Если правила группы безопасности разрешают трафик соединений, соединения могут быть установлены, и сетевое взаимодействие не будет затронуто.
- Если правила группы безопасности запрещают трафик соединений, соединения не могут быть восстановлены, и сетевое взаимодействие будет прервано.
Table 1 Сценарии и политики очистки записей отслеживания соединенийСценарий
Политика очистки
Добавление instances в группу безопасности A
- Очистить входящие записи отслеживания соединений у instances, недавно добавленных в группу безопасности A.
- Если входящее правило другой группы безопасности (например, группы безопасности B) запрещает доступ из группы безопасности A, очистить входящие записи отслеживания соединений всех instances в группе безопасности B.
Удаление instances из группы безопасности A
- Очистить входящие записи отслеживания соединений всех instances в группе безопасности A.
- Если входящее правило другой группы безопасности (например, группы безопасности B) разрешает доступ из группы безопасности A, очистить входящие записи отслеживания соединений всех instances в группе безопасности B.
Adding rules в security group A
Если правило Deny added в направлении inbound or outbound, очистите входящие записи отслеживания соединений всех инстансов в security group A.
Deleting rules из security group A
Если правило Allow deleted во входящем направлении, очистите входящие записи отслеживания соединений всех инстансов в security group A.
Modifying rules в security group A
Если приоритет, действие, протокол, порт или исходный адрес правила изменены во входящем направлении, очистите входящие записи отслеживания соединений всех инстансов в security group A.
Изменение записей IP‑адресов в группе IP‑address
Если IP address group is associated with an inbound rule в security group A, deleting or adding an IP address entry from or to the IP address group очистит входящие записи отслеживания соединений всех инстансов в security group A.
- Существующие исходящие постоянные соединения не будут разорваны, и исходное правило по‑прежнему будет применяться. Все новые соединения будут соответствовать новым правилам.
- Для соединений, установленных входящим трафиком, система автоматически очищает записи отслеживания соединений, соответствующие существующим постоянным соединениям, на основе Table 1. То есть записи отслеживания соединений истекают заранее. Затем система повторно устанавливает соединения, чтобы они соответствовали новым входящим правилам группы безопасности.
After a persistent connection is disconnected, new connections will not be established immediately until the timeout period of connection tracking expires. Например, после разрыва постоянного ICMP‑соединения новое соединение будет установлено и новое правило будет применено после истечения периода тайм‑аута (30 с).
- The timeout period of connection tracking varies by protocol. Период тайм‑аута отслеживания соединений для TCP‑соединения в состоянии established составляет 600 с. Для ICMP‑соединения — 30 с. Для других протоколов, если пакеты получаются в обоих направлениях (входящем и исходящем), период тайм‑аута отслеживания соединений составляет 180 с. Если пакеты получаются только в одном направлении, период тайм‑аута отслеживания соединений составляет 30 с.
- The timeout period of TCP connections varies by connection status. Период тайм‑аута TCP‑соединения в состоянии established составляет 600 с, а в состоянии FIN‑WAIT — 30 с.
- Правила security group работают как белый список. Если нет правил, явно разрешающих или запрещающих определённый трафик, security group отклоняет такой трафик к/от инстансов в security group.
- Входящие правила: Если источник запроса соответствует источнику, указанному во входящем правиле с Action, установленным в Allow, запрос разрешён. По этой причине вам не требуется настраивать правило deny во входящем направлении.
Входящие правила в Table 2 обеспечивают возможность инстансов в security group взаимодействовать друг с другом. Не удаляйте и не изменяйте эти правила.
- Outbound rules: The outbound rules in Table 2 позволяют всему трафику покидать instances в security group, чтобы instances могли обращаться к любому внешнему IP-адресу. Если удалить эти правила, instances в security group не смогут обращаться к внешним сетям.
Table 2 Security group rules
Direction
Action
Type
Protocol & Port
Source or Destination
Inbound
Allow
IPv4
All
Source: current security group
Inbound
Allow
IPv6
Все
Источник: текущая группа безопасности
Исходящий
Разрешить
IPv4
Все
Назначение: 0.0.0.0/0
Исходящий
Разрешить
IPv6
Все
Назначение: ::/0
- Входящие правила: Если источник запроса соответствует источнику, указанному во входящем правиле с Action, установленным в Allow, запрос разрешён. По этой причине вам не требуется настраивать правило deny во входящем направлении.
Как трафик сопоставляется с правилами группы безопасности
instance может иметь несколько связанных групп безопасности, а группа безопасности может содержать несколько правил группы безопасности. Правила группы безопасности сопоставляются сначала по приоритету, затем по действию. Правила Deny имеют приоритет над правилами Allow. Ниже приведён пример сопоставления правил группы безопасности для входящего трафика: Если порядковый номер группы безопасности A равен 1 и у группы безопасности B — 2, приоритет группы безопасности A выше, чем у группы безопасности B. Трафик предпочтительно сопоставляется с входящими правилами группы безопасности A. Если приоритет правила группы безопасности A равен 1, а приоритет правила группы безопасности B — 2, приоритет правила группы безопасности A выше, чем у правила группы безопасности B. Поэтому трафик предпочтительно сопоставляется с правилом группы безопасности A. Figure 2 Последовательность сопоставления группы безопасности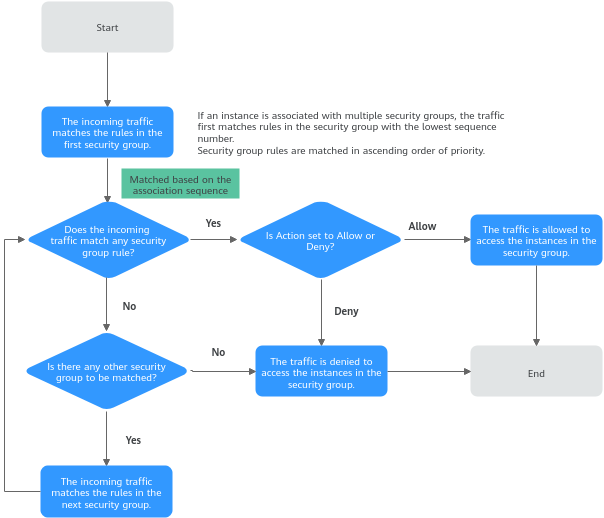
Примеры группы безопасности
Вы можете разрешить определённым IP‑адресам доступ к instances в группе безопасности, либо разрешить доступ из другой группы безопасности, чтобы обеспечить связь между instances в разных группах. Вы можете добавлять правила группы безопасности для гибкого управления входящим и исходящим трафиком сети, обеспечивая её безопасность. Ниже приведены примеры использования групп безопасности.
Разрешение трафика от конкретных IP‑адресов или групп безопасности
На Figure 3 показано, что в VPC-X находятся две подсети (Subnet-A и Subnet-B). ECS в Subnet-A связаны с Sg-A, поскольку эти ECS используются для запуска одинаковых типов сервисов и имеют одинаковые требования к сетевому взаимодействию. Аналогично, ECS в Subnet-B связаны с группой безопасности Sg-B. Figure 3 Allowing traffic from specific IP addresses or security groups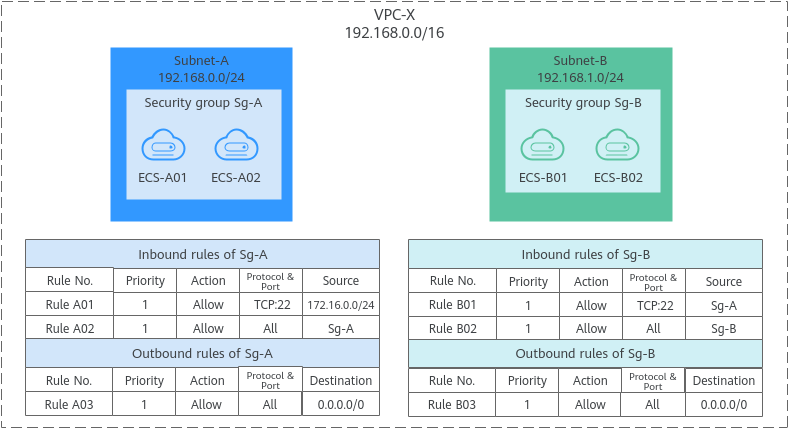
Security Group Examples перечисляет дополнительные примеры конфигурации правил группы безопасности.
Разрешение трафика от виртуального IP-адреса
Если вы используете промежуточный сетевой инстанс для пересылки трафика между инстансами в разных подсетях, установка источника входящего правила в группу безопасности, связанную с одноранговым инстансом, не позволяет инстансам взаимодействовать друг с другом. Чтобы включить взаимодействие, укажите в качестве источника частный IP-адрес или CIDR‑блок подсети промежуточного сетевого инстанса. Например, чтобы соединить ECS в Subnet-A и Subnet-B в Рисунок 4, укажите в качестве источника входящего правила виртуальный IP-адрес или CIDR‑блок подсети.
VPC-X имеет две подсети: Subnet-A и Subnet-B. ECS в Subnet-A связаны с группой безопасности Sg-A, а ECS в Subnet-B связаны с группой безопасности Sg-B. ECS-A01 и ECS-A02 в Subnet-A работают в паре активный/резерв, образуя кластер Keepalived HA. ECS используют виртуальный IP-адрес 192.168.0.21 для связи с внешними сетями. Figure 4 Allowing traffic from a virtual IP address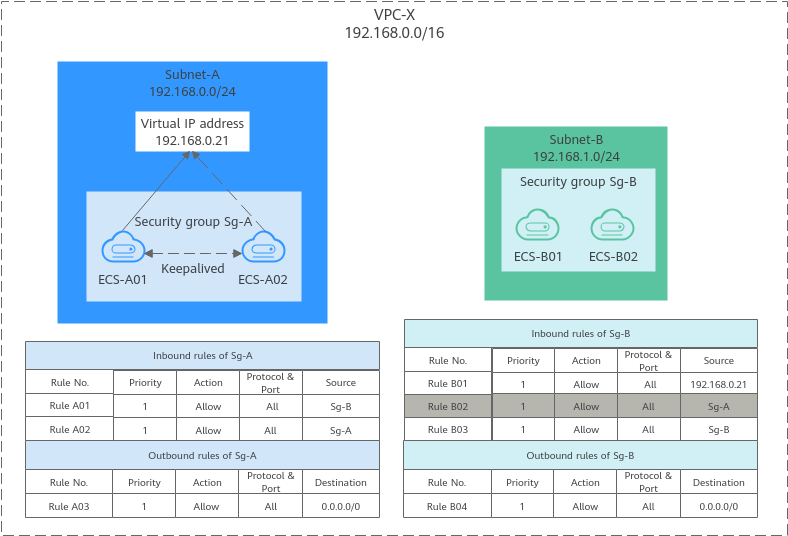
Security Group Examples перечисляет дополнительные примеры конфигурации правил группы безопасности.
Разрешение коммуникаций между инстансами в двух VPC, соединённых VPC Peering Connection
В Figure 5, VPC-A и VPC-B в регионе A соединены VPC peering connection peering-AB. После настройки маршрутов для VPC peering connection, Subnet-A01 и Subnet-B01 могут взаимодействовать друг с другом. Однако ECS в двух подсетях связаны с разными группами безопасности. Чтобы разрешить ECS в Sg-A и Sg-B обмениваться трафиком, необходимо: Figure 5 Разрешение коммуникаций между ECS в двух VPC, соединённых VPC peering connection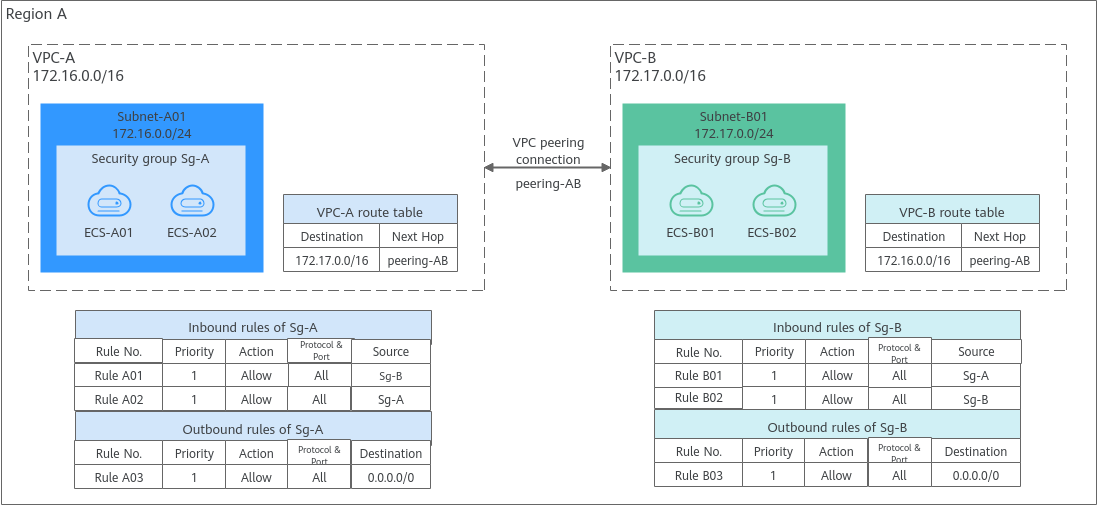
Security Group Examples перечисляет дополнительные примеры конфигурации правил группы безопасности.
Процесс конфигурации группы безопасности
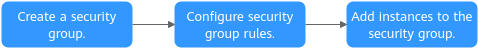
Figure 6 Процесс использования группы безопасности
№ | Шаг | Описание | Ссылка |
|---|---|---|---|
1 | Создайте группу безопасности. | При создании security group вы можете использовать предустановленные правила. Подробную информацию о предустановленных правилах security group см. в Table 1. | |
2 | Настройте правила security group. | После создания security group, если его правила не удовлетворяют требованиям вашего сервиса, вы можете добавить новые правила в security group или изменить существующие правила. | |
3 | Добавьте instances в security group. | При создании instance система автоматически добавляет instance в security group для защиты. Если один security group не может удовлетворить ваши требования, вы можете добавить instance в несколько security group. | Добавление Instance в security group или удаление Instance из security group |
Ограничения при использовании Security Groups
- По умолчанию вы можете добавить до 50 правил security group в security group.
- По умолчанию вы можете связать не более пяти security groups с каждым cloud server или расширенным сетевым интерфейсом. В этом случае правила всех выбранных security groups объединяются и применяются.
- Security group может иметь не более 6 000 связанных instances, иначе его производительность ухудшится.
- Для входящих правил security group сумма правил, у которых Source установлен в Security group, правил, у которых Source установлен в IP address group, и правил с непоследовательными портами, не может превышать 120. Избыточные правила не вступят в силу. Правила security group для IPv4 и IPv6 учитываются отдельно, для каждого допускается до 120 правил.
Для исходящих правил security group сумма правил, у которых Destination установлен в Security group, правил, у которых Destination установлен в IP address group, и правил с непоследовательными портами, не может превышать 120. Избыточные правила не вступят в силу.
Например, чтобы добавить входящие правила IPv4 в группу безопасности (Sg-A), вы можете обратиться к Table 4 для правил, соответствующих ограничениям. Среди этих правил правило A02 использует непоследовательные порты и также указывает группу безопасности в качестве источника. В этом случае используется только одна квота.
Table 4 Входящие правила группы безопасностиRule No.
Action
Type
Protocol & Port
Source
Rule A01
Allow
IPv4
All
Текущая группа безопасности: Sg-A
Rule A02
Allow
IPv4
TCP: 22,25,27
Другая группа безопасности: Sg-B
Правило A03
Allow
IPv4
TCP: 80-82
Группа IP-адресов: ipGroup-A
Правило A04
Allow
IPv4
TCP: 22-24,25
IP-адрес: 192.168.0.0/16
- Трафик от балансировщиков нагрузки не ограничивается network ACL и правилами группы безопасности, если:
Transfer Client IP Address включен для слушателей балансировщика нагрузки.
Балансировщик нагрузки по-прежнему может перенаправлять трафик к серверам back‑end, даже если существует правило, запрещающее трафик от балансировщика нагрузки к серверам back‑end.
Рекомендации
- Instances в группе безопасности отклоняют все внешние запросы доступа по умолчанию, но вы можете добавить правила, позволяющие конкретные запросы.
- При добавлении правила группы безопасности предоставляйте минимально возможные разрешения. Например, если разрешён удалённый вход в ECS через порт 22, разрешайте вход только с конкретных IP‑адресов. Не используйте 0.0.0.0/0 (все IP‑адреса).
- Сохраняйте конфигурацию правил простой в одной группе безопасности. Для каждой группы безопасности должна быть отдельная причина. Если использовать одну и ту же группу безопасности для всех ваших инстансов, правила в группе безопасности, вероятно, будут избыточными и сложными. Это значительно усложнит их поддержку и управление.
- Вы можете добавлять инстансы в разные группы безопасности в зависимости от их функций. Например, если вы хотите предоставить веб‑службы, доступные из Интернета, вы можете добавить веб‑серверы в группу безопасности, настроенную для этой конкретной цели, и разрешить внешний доступ только через определённые порты, такие как 80 и 443. По умолчанию остальные внешние запросы доступа отклоняются. Не размещайте внутренние службы, такие как MySQL или Redis, на веб‑сервере, предоставляющем услуги, доступные из Интернета. Разворачивайте внутренние службы на серверах, которым не требуется подключение к Интернету, и связывайте эти серверы с группами безопасности, специально настроенными для этой цели.
- Не изменяйте правила используемой группы безопасности напрямую. Прежде чем изменять правило группы безопасности, которое используется, вы можете клонировать группу безопасности и изменить правило в тестовой среде, чтобы убедиться, что изменённое правило работает. Подробнее см. Cloning a Security Group.
- После добавления инстансов в группу безопасности или изменения её правил, правила группы безопасности применяются автоматически. Перезапуск инстансов не требуется.
If a security group rule does not take effect after being configured, see Why Are My Security Group Rules Not Working?