Сценарии
Если количество сетевых интерфейсов, подключенных к instance, превышает верхний предел, вы можете присоединить дополнительные сетевые интерфейсы к сетевым интерфейсам, включая основные и расширенные сетевые интерфейсы, instance. Это помогает настроить гибкие и высокодоступные сети.
Примечания и ограничения
- Дополнительные сетевые интерфейсы должны находиться в том же VPC, что и сетевой интерфейс, к которому они присоединяются, но могут находиться в разных подсетях и группах безопасности.
- После создания дополнительных сетевых интерфейсов необходимо создать VLAN‑подинтерфейсы на сетевом интерфейсе instance и настроить соответствующие правила, обратившись к Configuring a Supplementary Network Interface.
Создание дополнительного сетевого интерфейса
- Войдите в консоль управления.
- Нажмите
 в левом верхнем углу и выберите проект.
- Нажмите
 в левом верхнем углу и выберите Network > Virtual Private Cloud.
Отображается страница Virtual Private Cloud.
- В панели навигации слева выберите Virtual Private Cloud > Network Interfaces.
- В правом верхнем углу страницы нажмите Create Supplementary Network Interface.
- Настройте параметры в соответствии с Table 1.
Table 1Описание параметров
Параметр
Описание
Пример значения
Регион
Регион, к которому принадлежит ресурс.
-
Сетевой интерфейс
Сетевой интерфейс, к которому вы хотите присоединить дополнительный сетевой интерфейс.
Выберите эластичный сетевой интерфейс из раскрывающегося списка.
--(172.16.0.145)
VPC
VPC, в котором будет создан дополнительный сетевой интерфейс. VPC сетевого интерфейса, к которому присоединён дополнительный сетевой интерфейс, выбирается по умолчанию.
vpc-A
Подсеть
Подсеть, в которой будет создан дополнительный сетевой интерфейс. Дополнительный сетевой интерфейс и его сетевой интерфейс могут находиться в разных подсетях.
subnet-A01
Количество
Количество дополнительных сетевых интерфейсов, которые необходимо создать.
1
Private IP Address
Определяет, будет ли назначен частный IPv4-адрес или IPv6-адрес дополнительному сетевому интерфейсу. Доступно два варианта:
- Private IPv4 network: будет назначен частный IPv4-адрес. Этот вариант выбран по умолчанию и не может быть отменён.
- IPv6 network (Public and private network traffic): будет назначен частный IPv6-адрес. Поддерживаются как частные, так и публичные IPv6-сети.
IPv6 отображается только при включённом IPv6 для подсети дополнительного сетевого интерфейса.
IPv4
IPv4 Address
Как будет назначен частный IPv4-адрес дополнительному сетевому интерфейсу. Доступно два варианта:
- Automatically assign IP address: система назначает IP-адрес из выбранной подсети.
- Manually specify IP address: вы можете указать IP-адрес.
Если вы выберете Manually specify IP address, введите частный IPv4-адрес.
Automatically assign IP address
IPv6 Address
Как будет назначен IPv6-адрес дополнительному сетевому интерфейсу, если для Private IP Address выбран IPv6 network (Public and private network traffic).
Есть два варианта:
- Automatically assign IP address: Система назначает IP-адрес из подсети.
- Manually specify IP address: Вы можете указать IP-адрес.
Если вы выберете Manually specify IP address, введите IPv6-адрес.
Automatically assign IP address
Security Group
Security group, с которой будет связан дополнительный сетевой интерфейс.
sg-001
Description (Optional)
Описание дополнительного сетевого интерфейса.
Описание может содержать не более 255 символов и не может содержать угловые скобки (\u003c или \u003e).
-
- Нажмите Create Now.
To use a supplementary network interface, you need to create a VLAN subinterface. For details, see Configuring a Supplementary Network Interface.
После создания дополнительного сетевого интерфейса необходимо создать VLAN‑подинтерфейс для сетевого интерфейса instance и настроить приватный IP-адрес и маршруты по умолчанию для дополнительного сетевого интерфейса.
After a supplementary network interface is created, you need to create a VLAN subinterface for the network interface of the instance and configure a private IP address and default routes for the supplementary network interface.
Прежде чем делать это, необходимо получить:
- Информация, описанная в Table 2 при настройке дополнительного сетевого интерфейса для Linux ECS.
- Информация, описанная в Table 2 и Table 3 при настройке дополнительного сетевого интерфейса для Windows ECS.
Table 2Информация о дополнительном сетевом интерфейсе и подсети
Элемент
Как получить
VLAN ID
- В списке дополнительных сетевых интерфейсов нажмите private IP address целевого дополнительного сетевого интерфейса.
Страница Summary отображена.
- На отображаемой странице проверьте и зафиксируйте следующую информацию:
- VLAN ID
- MAC address
- Private IP address
MAC address
Private IP address
Маска подсети
- В списке вспомогательных сетевых интерфейсов найдите целевой вспомогательный сетевой интерфейс и нажмите имя подсети в столбце Network.
Отображается страница Summary подсети.
- На отображаемой странице проверьте и запишите следующую информацию:
- Маска подсети: маска подсети IPv4 CIDR‑блока. Например, если IPv4 CIDR‑блок 192.168.0.0/24, маска равна 24.
- Шлюз подсети: в области Gateway and DNS Information проверьте адрес шлюза.
Адрес шлюза
Table 3 Информация о сетевом интерфейсе и подсети, к которым принадлежит вспомогательный сетевой интерфейсЭлемент
Как получить
MAC‑адрес
- В списке ECS нажмите имя ECS, к которому привязан сетевой интерфейс.
Отображается страница Summary.
- Switch to the Network Interface tab and click
 to check and record the following information:
- MAC‑адрес
- Приватный IP-адрес
Приватный IP-адрес
Маска подсети
- В списке сетевых интерфейсов найдите целевой сетевой интерфейс и нажмите имя подсети в столбце Network.
Отображается страница Summary подсети.
- На отображённой странице проверьте и запишите следующую информацию:
- Маска подсети: маска подсети IPv4 CIDR‑блока. Например, если IPv4 CIDR‑блок 192.168.0.0/24, маска равна 24.
- Шлюз подсети: в области Gateway and DNS Information проверьте адрес шлюза.
Адрес шлюза
- В списке дополнительных сетевых интерфейсов нажмите private IP address целевого дополнительного сетевого интерфейса.
Настройка дополнительного сетевого интерфейса для Linux ECS
Ниже описано, как создать VLAN‑подинтерфейс для дополнительного сетевого интерфейса сетевого интерфейса ECS. В качестве примера используется CentOS 7.8. В этом примере информация о дополнительном сетевом интерфейсе и подсети выглядит следующим образом: Этот пример описывает, как настроить дополнительный сетевой интерфейс для основного сетевого интерфейса ECS. Если вы хотите выполнить то же самое для расширенного сетевого интерфейса ECS, следуйте аналогичным шагам.
- Войдите в ECS.
- Выполните следующую команду, чтобы проверить и записать имя сетевого интерфейса ECS:
ifconfig
Отображается информация, аналогичная следующей. В этом примере имя сетевого интерфейса — eth0.
[root@ecs-subeni-linux ~]# ifconfigeth0: flags=4163<UP,BROADCAST,RUNNING,MULTICAST> mtu 1500inet 192.168.0.125 netmask 255.255.255.0 broadcast 192.168.0.255inet6 fe80::f816:3eff:fe6d:c542 prefixlen 64 scopeid 0x20<link>ether fa:16:3e:6d:c5:42 txqueuelen 1000 (Ethernet)RX packets 78131 bytes 111604802 (106.4 MiB)RX errors 0 dropped 0 overruns 0 frame 0TX packets 8686 bytes 1422159 (1.3 MiB)TX errors 0 dropped 0 overruns 0 carrier 0 collisions 0... - Выполните следующую команду, чтобы создать VLAN‑подинтерфейс на сетевом интерфейсе:
ip link add link <network-interface-name> name <VLAN-subinterface-name> type vlan id <VLAN-ID-of-the-supplementary-network-interface>
Переменные в предыдущей команде указаны ниже:
- network-interface-name: имя сетевого интерфейса, полученное в 2. В этом примере имя — eth0.
- VLAN-subinterface-name: Name the subinterface in the format of <network-interface-name>.<VLAN-ID-of-the-supplementary-network-interface>. In this example, the VLAN subinterface name is eth0.1937.
- VLAN-ID-of-the-supplementary-network-interface: В этом примере ID — 1937.
Пример команды:
ip link add link eth0 name eth0.1937 type vlan id 1937
- Run the following command to create a namespace:
ip netns add <namespace-name>
namespace-name: Name it in the format of ns<supplementary-network-interface-VLAN-ID>. In this example, the name is ns1937.
Пример команды:
ip netns add ns1937
- Выполните следующую команду, чтобы добавить VLAN‑подинтерфейс в пространство имён:
ip link set <VLAN-subinterface-name> netns <namespace-name>
Пример команды:
ip link set eth0.1937 netns ns1937
- Выполните следующую команду, чтобы изменить MAC‑адрес VLAN‑подинтерфейса на MAC‑адрес дополнительного сетевого интерфейса:
ip netns exec <namespace-name> ifconfig <VLAN-subinterface-name> hw ether <MAC-address-of-the-supplementary-network-interface>
Пример команды:
ip netns exec ns1937 ifconfig eth0.1937 hw ether fa:16:3e:6d:c5:5a
- Выполните следующую команду, чтобы включить VLAN‑подинтерфейс:
ip netns exec <namespace-name> ifconfig <VLAN-subinterface-name> up
Пример команды:
ip netns exec ns1937 ifconfig eth0.1937 up
- Выполните следующую команду, чтобы настроить частный IP‑адрес для VLAN‑субинтерфейса:
ip netns exec <namespace-name> ip addr add <private-IP-address> dev <VLAN-subinterface-name>
private-IP-address: частный IP‑адрес дополнительного сетевого интерфейса/маска подсети. В этом примере значение равно 192.168.0.149/24.
Пример команды:
ip netns exec ns1937 ip addr add 192.168.0.149/24 dev eth0.1937
- Выполните следующую команду, чтобы настроить маршрут по умолчанию для VLAN‑субинтерфейса:
ip netns exec <namespace-name> ip route add default via <gateway-address-of-the-subnet-where-the-supplementary-network-interface-is-created>
Пример команды:
ip netns exec ns1937 ip route add default via 192.168.0.1
- Проверьте, работает ли дополнительный сетевой интерфейс.
- Выполните следующую команду, чтобы проверить соединение между сетевым интерфейсом и тестовым ECS:
ping <private-IP-address-of-the-test-ECS>
Запланируйте одинаковый VPC и группу безопасности для тестового ECS и ECS с подключённым сетевым интерфейсом, чтобы два ECS могли по умолчанию взаимодействовать друг с другом.
Пример команды:
ping 192.168.0.133
Если отображается информация, аналогичная следующей, два ECS могут взаимодействовать друг с другом. Если связь нормальна, перейдите к 10.b.
[root@ecs-subeni-linux ~]# ping 192.168.0.133PING 192.168.0.133 (192.168.0.133) 56(84) bytes of data.64 bytes from 192.168.0.133: icmp_seq=1 ttl=64 time=0.302 ms64 bytes from 192.168.0.133: icmp_seq=2 ttl=64 time=0.262 ms...--- 192.168.0.133 ping statistics ---2 packets transmitted, 2 received, 0% packet loss, time 999msrtt min/avg/max/mdev = 0.262/0.282/0.302/0.020 ms - Выполните следующую команду для проверки связности между дополнительным сетевым интерфейсом и тестовым ECS:
ip netns exec <namespace-name> ping <private-IP-address-of-the-test-ECS>
Запланируйте одинаковый VPC и security group для тестового ECS и ECS с подключённым дополнительным сетевым интерфейсом. Это позволяет двум ECS по умолчанию взаимодействовать друг с другом.
Пример команды:
ip netns exec ns1937 ping 192.168.0.133
Если отображается информация, аналогичная следующей, два ECS могут взаимодействовать друг с другом. Это означает, что дополнительный сетевой интерфейс работает.
[root@ecs-subeni-linux ~]# ip netns exec ns1937 ping 192.168.0.133PING 192.168.0.133 (192.168.0.133) 56(84) bytes of data.64 bytes from 192.168.0.133: icmp_seq=1 ttl=64 time=0.420 ms64 bytes from 192.168.0.133: icmp_seq=2 ttl=64 time=0.233 ms...--- 192.168.0.133 ping statistics ---2 packets transmitted, 2 received, 0% packet loss, time 999msrtt min/avg/max/mdev = 0.233/0.326/0.420/0.095 ms
Caution- The route configured above is a temporary route that is applied once configured, and will be lost after ECS restarts. To avoid network disruptions, take step 11 to configure permanent routes instead.
- If the ECS needs to access a public domain name through the supplementary network interface, you need to take step 11 to configure DNS for that supplementary network interface and then restart the ECS.
- Выполните следующую команду, чтобы проверить соединение между сетевым интерфейсом и тестовым ECS:
- Настройте постоянный маршрут и DNS для дополнительного сетевого интерфейса. Конфигурация вступит в силу после перезапуска ECS.
- Настройте постоянный маршрут для дополнительного сетевого интерфейса.
- Выполните следующую команду, чтобы открыть файл /etc/rc.local:
vi /etc/rc.local
- Нажмите i, чтобы перейти в режим редактирования.
- Добавьте следующее содержимое в конец файла.
Параметры и значения должны быть такими же, как в шагах 3 до 9.
ip link add link eth0 name eth0.1937 type vlan id 1937ip netns add ns1937ip link set eth0.1937 netns ns1937ip netns exec ns1937 ifconfig eth0.1937 hw ether fa:16:3e:6d:c5:5aip netns exec ns1937 ifconfig eth0.1937 upip netns exec ns1937 ip addr add 192.168.0.149/24 dev eth0.1937ip netns exec ns1937 ip route add default via 192.168.0.1 - Нажмите Esc, чтобы выйти, и введите :wq! для сохранения конфигурации.
- Выполните следующую команду, чтобы назначить права на выполнение файлу /etc/rc.local:
chmod +x /etc/rc.local
NoteЕсли ваша операционная система Red Hat или EulerOS, выполните следующую команду после выполнения 11.a.v:
chmod +x /etc/rc.d/rc.local
- Выполните следующую команду, чтобы открыть файл /etc/rc.local:
- (Optional) Настройте DNS для дополнительного сетевого интерфейса, если ECS необходимо получить доступ к публичному доменному имени через дополнительный сетевой интерфейс.
Если разрешение DNS не требуется, выполните шаг 11.c для перезапуска ECS.
- Выполните следующую команду, чтобы перейти в каталог /etc/sysconfig/network-scripts/, где хранится файл конфигурации сетевого интерфейса:
cd /etc/sysconfig/network-scripts/
- Выполните следующую команду, чтобы изменить файл конфигурации сетевого интерфейса:
vi ifcfg-<network-interface-name>
network-interface-name: имя, полученное в 2. В этом примере имя — vi ifcfg-eth0.
- Нажмите i, чтобы войти в режим редактирования.
- Добавьте следующее содержимое в конец файла.
114.114.114.114 является публичным рекурсивным DNS‑адресом.
DNS1=114.114.114.114 - Нажмите Esc, чтобы выйти, и введите :wq! для сохранения конфигурации.
- Выполните следующую команду, чтобы перейти в каталог /etc/sysconfig/network-scripts/, где хранится файл конфигурации сетевого интерфейса:
- Запустите следующую команду для перезапуска ECS:
reboot
- Проверьте, сработал ли постоянный маршрут, обратившись к 10.
- (Необязательно) Если DNS настроен, проверьте, сработала ли конфигурация DNS.
- Привяжите EIP к дополнительному сетевому интерфейсу, обратившись к Binding or Unbinding an EIP to or from a Supplementary Network Interface.
- Запустите следующую команду, чтобы проверить, может ли дополнительный сетевой интерфейс получить доступ к публичному доменному имени:
ip netns exec <namespace-name> ping <public-domain-name>
- Настройте постоянный маршрут для дополнительного сетевого интерфейса.
- (Необязательно) Удалённо войдите в ECS, используя частный IP-адрес дополнительного сетевого интерфейса.
- Добавьте входящее правило, позволяющее трафик через порт SSH 22 в группу безопасности, связанную с дополнительным сетевым интерфейсом.
Для получения подробностей см. Adding a Security Group Rule.
Table 4 Правило группы безопасности, позволяющее трафик через порт SSH 22Direction
Priority
Action
Type
Protocol & Port
Source
Inbound
1
Allow
IPv4
TCP: 22
Установите IP address в соответствии с требованиями сервиса. Например, чтобы удалённо войти в ECS с локального PC, установите source в IP address локального PC.
- Выполните следующую команду, чтобы проверить, прослушивается ли port 22 в namespace.
ip netns exec <namespace-name> netstat -antp | grep 22
Пример команды:
ip netns exec ns1937 netstat -antp | grep 22
- Если вывод команды пуст, port 22 в namespace не прослушивается. Перейдите к 12.c.
- Если отображается информация, аналогичная следующей, порт 22 прослушивается. Дальнейшие действия не требуются.[root@ecs-subeni-linux ~]# ip netns exec ns1937 netstat -antp | grep 22tcp 0 0 0.0.0.0:22 0.0.0.0:* LISTEN 2797/sshdtcp6 0 0 :::22 :::* LISTEN 2979/sshd
- Запустите следующую команду, чтобы запустить службу SSH и включить прослушивание порта 22:
ip netns exec <namespace-name> /sbin/sshd
Пример команды:
ip netns exec ns1937 /sbin/sshd
- Запустите следующую команду, чтобы проверить, прослушивается ли порт 22 в пространстве имён:
ip netns exec <namespace-name> netstat -antp | grep 22
Пример команды:
ip netns exec ns1937 netstat -antp | grep 22
Если отображается информация, аналогичная следующей, порт 22 прослушивается:
[root@ecs-subeni-linux ~]# ip netns exec ns1937 netstat -antp | grep 22tcp 0 0 0.0.0.0:22 0.0.0.0:* LISTEN 2797/sshdtcp6 0 0 :::22 :::* LISTEN 2979/sshd
- Добавьте входящее правило, позволяющее трафик через порт SSH 22 в группу безопасности, связанную с дополнительным сетевым интерфейсом.
- (Optional) Разрешите трафик по HTTP‑порту 80 дополнительного сетевого интерфейса, если ECS необходимо предоставлять веб‑службу через дополнительный сетевой интерфейс.
- Добавьте входящее правило, позволяющее трафик по HTTP‑порту 80 в группу безопасности, связанную с дополнительным сетевым интерфейсом.
Для получения подробной информации см. Adding a Security Group Rule.
Table 5 Правило группы безопасности, разрешающее трафик по HTTP‑порту 80Направление
Priority
Action
Type
Protocol & Port
Source
Inbound
1
Allow
IPv4
TCP: 80
0.0.0.0/0
Разрешает любому IP-адресу доступ к дополнительному сетевому интерфейсу через порт 80.
- Выполните следующую команду, чтобы проверить, прослушивается ли порт 80 в пространстве имён:
ip netns exec <namespace-name> netstat -antp | grep 80
Пример команды:
ip netns exec ns1937 netstat -antp | grep 80
- Если вывод команды пуст, порт 80 в пространстве имён не прослушивается. В этом случае включите порт 80 для веб‑сервиса.
- Если отображается информация, аналогичная следующей, порт 80 прослушивается. Дальнейшие действия не требуются.[root@ecs-subeni-linux ~]# ip netns exec ns1937 netstat -antp | grep 80tcp6 0 0 :::80 :::* LISTEN ...
- Добавьте входящее правило, позволяющее трафик по HTTP‑порту 80 в группу безопасности, связанную с дополнительным сетевым интерфейсом.
Настройка Supplementary Network Interface для Windows ECS
Ниже описано, как создать VLAN subinterface на network interface Windows ECS. В качестве примера используется Windows Server 2019 Standard 64bit. В этом примере информация о supplementary network interface, primary network interface и подсети выглядит следующим образом: В этом примере описано, как настроить supplementary network interface для primary network interface ECS. Если вы хотите выполнить то же самое для extended network interface ECS, следуйте аналогичным шагам.
- Войдите в ECS.
- Введите Windows PowerShell в поле поиска в левом нижнем углу рабочего стола и нажмите Enter.
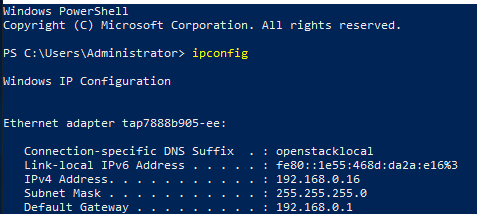
- В отображаемом окне выполните следующую команду для запроса информации об Ethernet‑адаптере сетевого интерфейса:
ipconfig
Отображается информация, аналогичная следующей. В этом примере имя Ethernet‑адаптера — tap7888b905-ee.
- Создайте bond group.
- Выполните следующую команду для создания bond group для пользовательского VLAN:
New-NetLbfoTeam -Name <bond-group-name> -TeamMembers "<Ethernet-adapter-name-of-the-network-interface>" -TeamingMode SwitchIndependent -LoadBalancingAlgorithm IPAddresses -Confirm:$false
Переменные в предыдущей команде указаны ниже:
- bond-group-name: имя bond group пользовательского VLAN. В этом примере имя bond group — Team1.
- Ethernet-adapter-name-of-the-network-interface: информация, полученная в 3. В этом примере имя — tap7888b905-ee.
Пример команды:
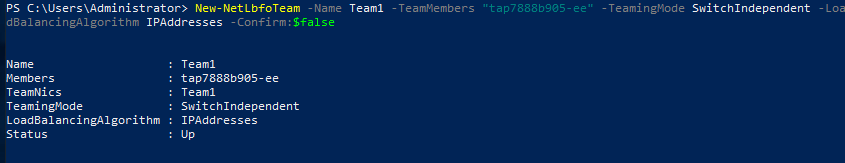
New-NetLbfoTeam -Name Team1 -TeamMembers "tap7888b905-ee" -TeamingMode SwitchIndependent -LoadBalancingAlgorithm IPAddresses -Confirm:$false
Отображается информация, аналогичная следующей.
- Выполните следующие команды для запроса созданного вами bond group:
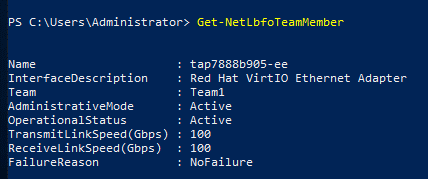
Get-NetLbfoTeamMember
Отображается информация, аналогичная следующей.
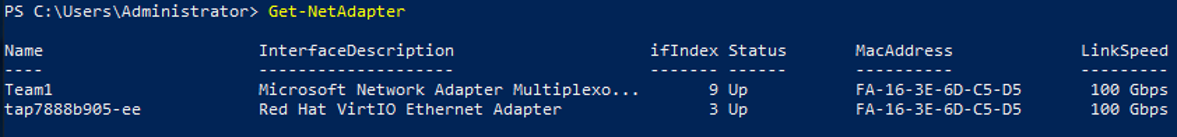
Get-NetAdapter
Отображается информация, аналогичная следующей:
- Выполните следующую команду для создания bond group для пользовательского VLAN:
- Настройте пользовательскую VLAN‑сеть.
- Выполните следующую команду для создания VLAN‑подинтерфейса:
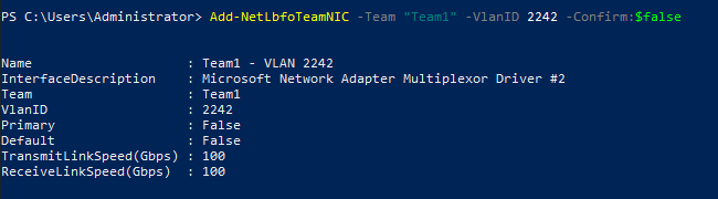
Add-NetLbfoTeamNIC -Team "<bond-group-name>" -VlanID <VLAN-ID-of-the-supplementary-network-interface> -Confirm:$false
Пример команды:
Add-NetLbfoTeamNIC -Team "Team1" -VlanID 2242 -Confirm:$false
Отображается информация, аналогичная следующей:
- Выполните следующую команду, чтобы открыть страницу Network Connections:
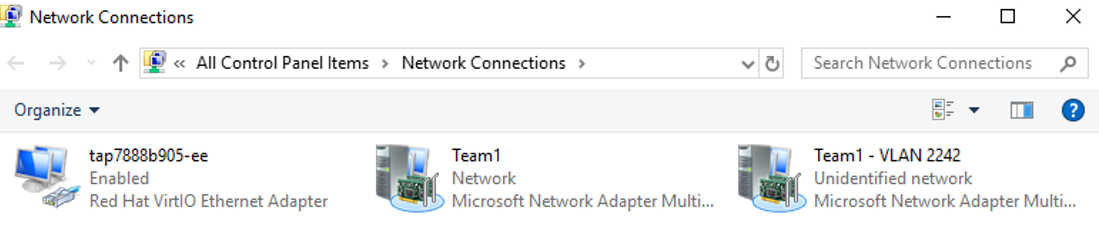
ncpa.cpl
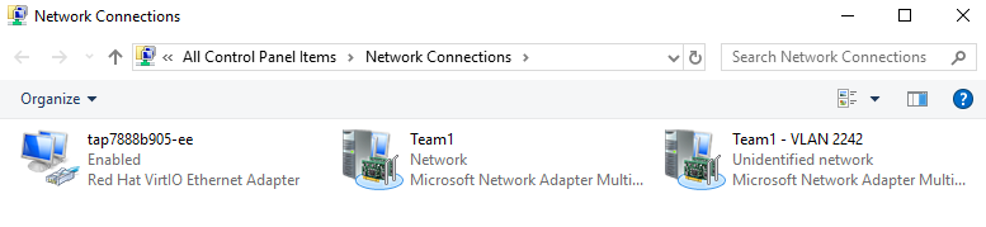
На отображаемой странице Team1 — это группа связей, созданная в 4.a, а Team1 – VLAN 2242 — это VLAN‑подинтерфейс, созданный в 5.a.
- Выполните следующую команду для создания VLAN‑подинтерфейса:
- Настройте сеть для сетевого интерфейса.
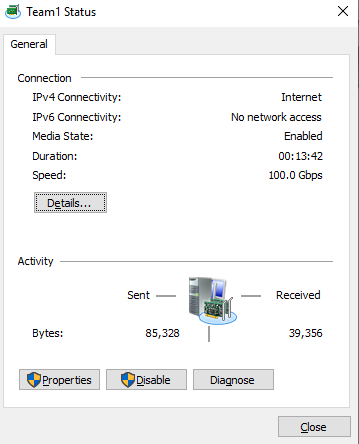
- На странице Network Connections дважды щелкните Team1.
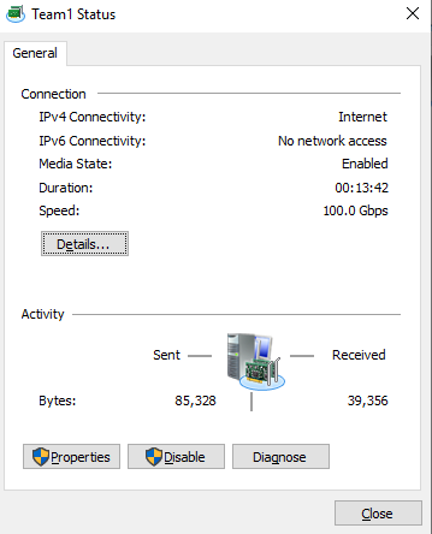
Отображена страница Team1 Status.
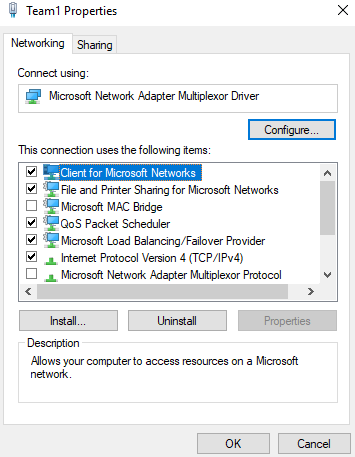
- На странице Team1 Status нажмите Properties.
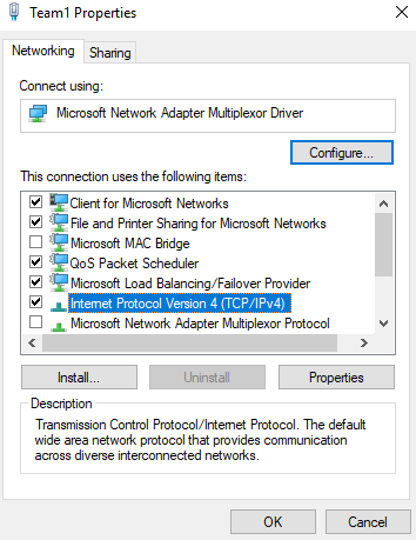
Отображена страница Team1 Properties.
- На странице Team1 Properties нажмите Configure....
Отображена страница Microsoft Network Adapter Multiplexor Driver Properties.
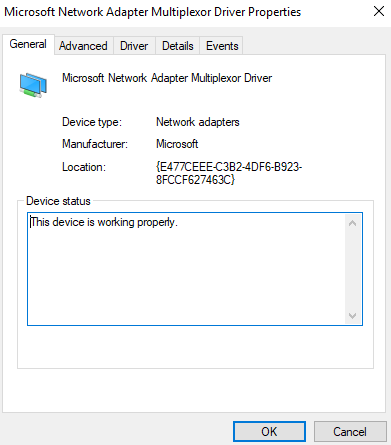
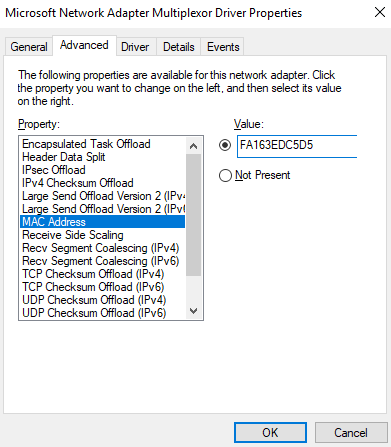
- На странице Microsoft Network Adapter Multiplexor Driver Properties выберите вкладку Advanced, нажмите MAC Address, введите MAC‑адрес сетевого интерфейса и нажмите OK.
При вводе MAC‑адреса удалите двоеточия (:) и используйте заглавные буквы. Например, если MAC‑адрес сетевого интерфейса fa:16:3e:6d:c5:d5, введите FA163E6DC5D5.
- Вернитесь к странице Team1 Properties, дважды щелкните Internet Protocol Version 4 (TCP/IPv4).
Отображена страница Internet Protocol Version 4 (TCP/IPv4) Properties.

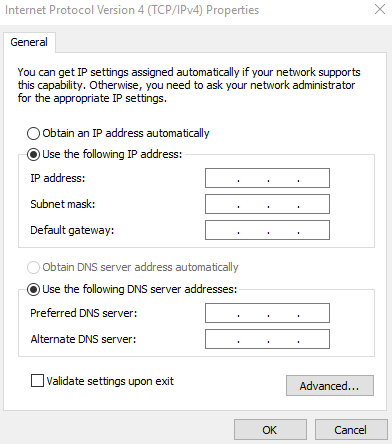
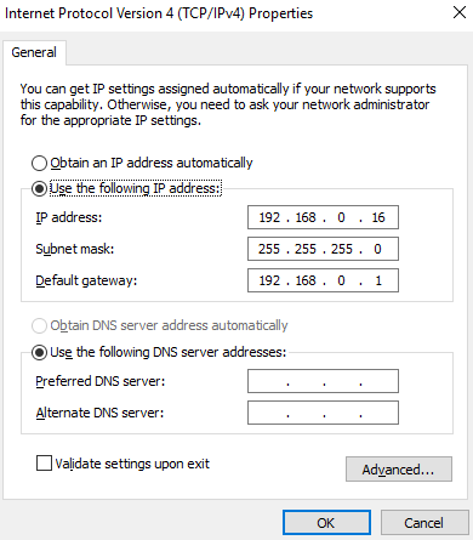
- На странице Internet Protocol Version 4 (TCP/IPv4) Properties настройте сетевую информацию сетевого интерфейса и нажмите OK.
- Выберите Use the following IP address:.
- IP address: Введите частный IP‑адрес сетевого интерфейса. В этом примере частный IP‑адрес — 192.168.0.16.
- Subnet mask: Введите маску подсети, в которой создан сетевой интерфейс. В этом примере маска — 255.255.255.0.
- Default gateway: Введите шлюз подсети, в которой создан сетевой интерфейс. В этом примере шлюз — 192.168.0.1.
- На странице Team1 Properties нажмите OK, чтобы сохранить настройки.
- Вернитесь к странице Team1 Status и нажмите Details....
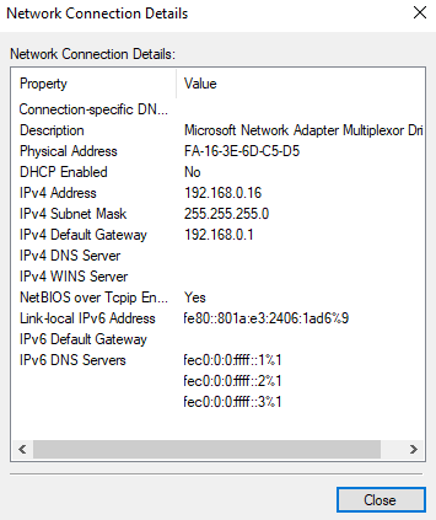
На странице Network Connection Details проверьте, правильно ли настроена следующая информация:
- Physical Address: MAC-адрес сетевого интерфейса.
- IPv4 Address: частный IP-адрес сетевого интерфейса.
- IPv4 Subnet Mask: маска подсети, в которой создан сетевой интерфейс.
- IPv4 Default Gateway: шлюз подсети, в которой создан сетевой интерфейс.
- Проверьте настройки и нажмите Close.
Отображается страница Network Connections.
- На странице Network Connections дважды щелкните Team1.
- Настройте сеть для дополнительного сетевого интерфейса.
- На странице Network Connections дважды щелкните Team1 - VLAN 2242.
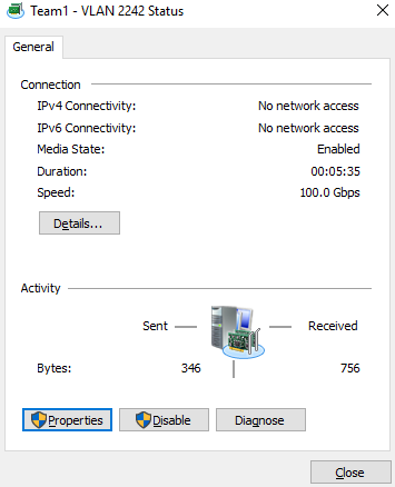
Отображается страница Team1 - VLAN 2242 Status.
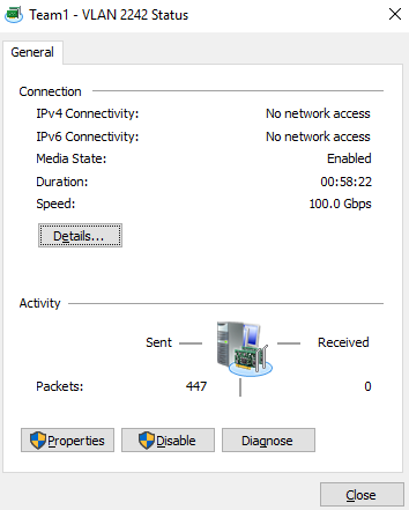
- На странице Team1 - VLAN 2242 Status нажмите Properties.
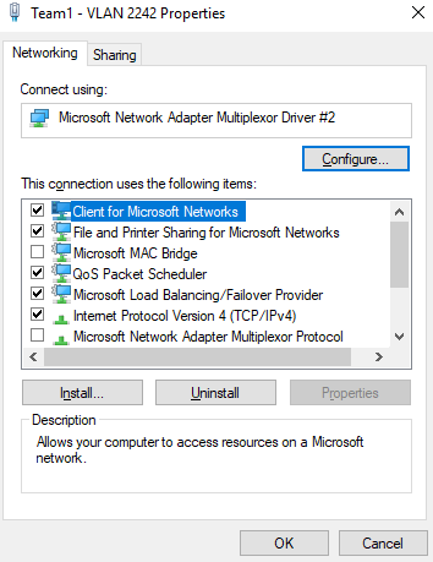
Отображается страница Team1 - VLAN 2242 Properties.
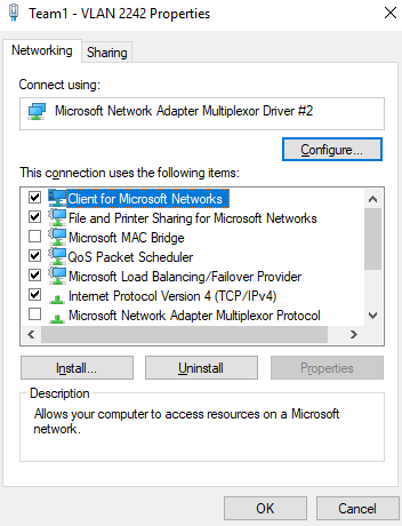
- На странице Team1 - VLAN 2242 Properties нажмите Configure....
Отображается страница Microsoft Network Adapter Multiplexor Driver #2 Properties.
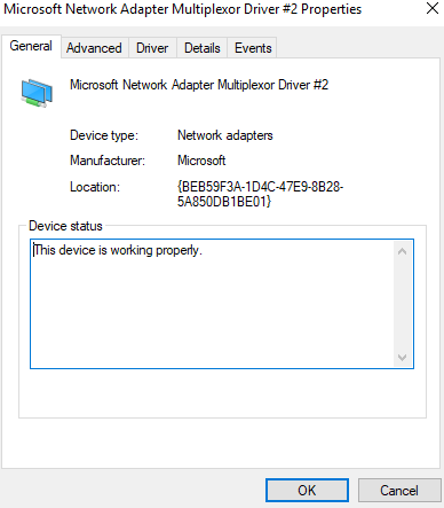
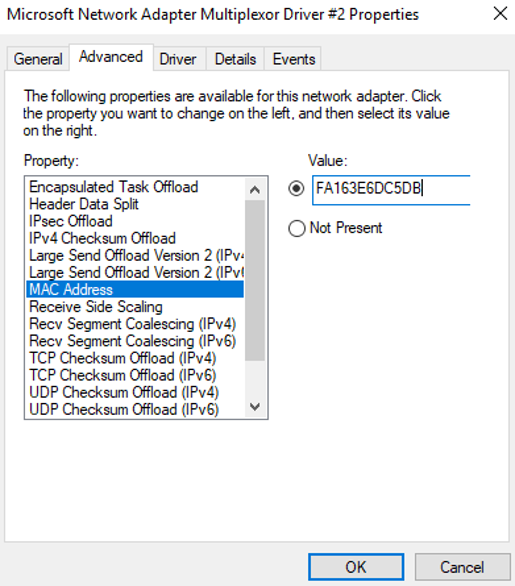
- На странице Microsoft Network Adapter Multiplexor Driver #2 Properties выберите вкладку Advanced, нажмите MAC Address, введите MAC‑адрес дополнительного сетевого интерфейса и нажмите OK.
При вводе MAC‑адреса удалите двоеточия (:) и используйте заглавные буквы. Например, если MAC‑адрес дополнительного сетевого интерфейса fa:16:3e:6d:c5:db, введите FA163E6DC5DB.
- Вернитесь к странице Team1 - VLAN 2242 Properties, дважды щёлкните Internet Protocol Version 4 (TCP/IPv4).
Отображается страница Internet Protocol Version 4 (TCP/IPv4) Properties.
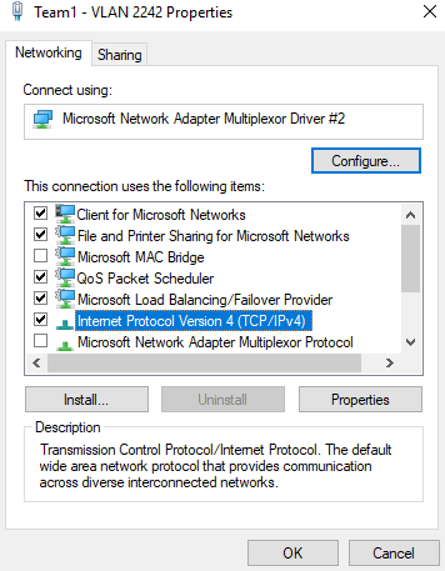
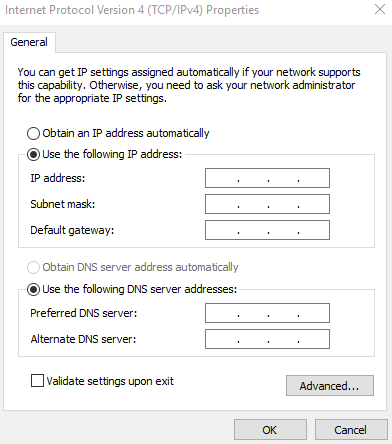
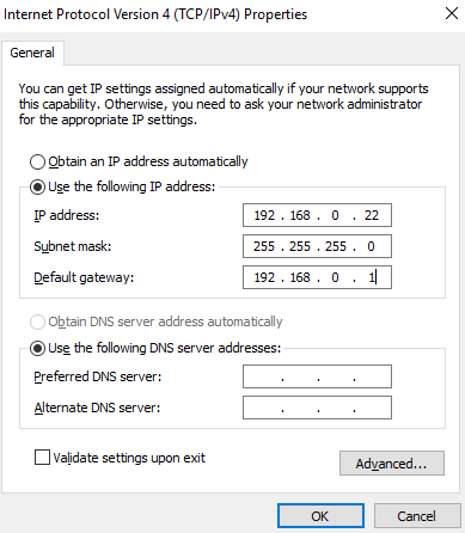
- На странице Internet Protocol Version 4 (TCP/IPv4) Properties настройте сетевую информацию дополнительного сетевого интерфейса и нажмите OK.
- Выберите Use the following IP address:.
- IP address: введите частный IP‑адрес дополнительного сетевого интерфейса. В этом примере частный IP‑адрес — 192.168.0.22.
- Subnet mask: введите маску подсети, в которой создан дополнительный сетевой интерфейс. В этом примере маска — 255.255.255.0.
- Default gateway: введите шлюз подсети, в которой создан дополнительный сетевой интерфейс. В этом примере шлюз — 192.168.0.1.
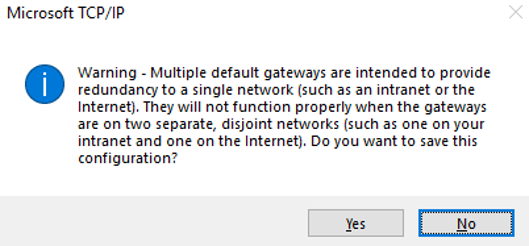
Если отображается следующее предупреждение, нажмите Yes, чтобы закрыть диалоговое окно.
- На странице Team1 - VLAN 2242 Properties нажмите OK, чтобы сохранить настройки.
- Вернитесь к странице Team1 - VLAN 2242 Status и нажмите Details....
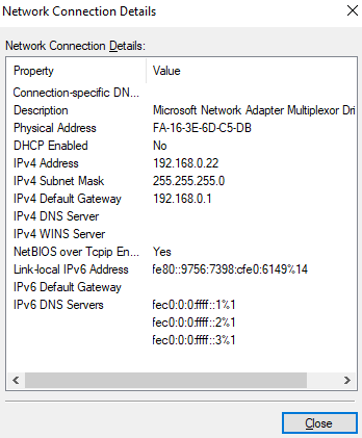
На странице Network Connection Details проверьте, правильно ли настроена следующая информация:
- Physical Address: MAC‑адрес дополнительного сетевого интерфейса.
- IPv4 Address: частный IP‑адрес дополнительного сетевого интерфейса.
- IPv4 Subnet Mask: маска подсети, в которой создаётся дополнительный сетевой интерфейс.
- IPv4 Default Gateway: шлюз подсети, в которой создаётся дополнительный сетевой интерфейс.
- Проверьте настройки и нажмите Close.
- На странице Network Connections дважды щелкните Team1 - VLAN 2242.
- На странице Windows PowerShell CLI проверьте, подключены ли сетевой интерфейс и дополнительный сетевой интерфейс к тестовому ECS.
- Выполните следующую команду, чтобы проверить связность между сетевым интерфейсом и тестовым ECS:
Ping <private-IP-address-of-the-test-ECS> -S <private-IP-address-of-the-network-interface>
Запланируйте одинаковый VPC и группу безопасности для тестового ECS и ECS с подключённым сетевым интерфейсом, чтобы два ECS по умолчанию могли взаимодействовать друг с другом.
Пример команды:
Ping 192.168.0.133 -S 192.168.0.16
Если отображается информация, аналогичная следующей, два ECS могут взаимодействовать друг с другом.

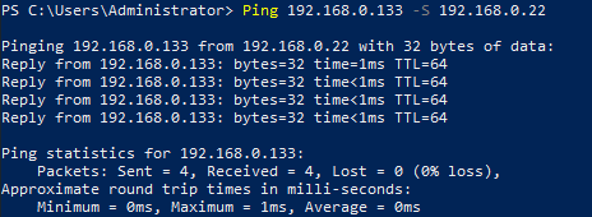
- Выполните следующую команду, чтобы проверить связность между дополнительным сетевым интерфейсом eth0 и тестовым ECS:
Ping <private-IP-address-of-the-test-ECS> -S <private-IP-address-of-the-supplementary-network-interface>
Запланируйте одинаковый VPC и группу безопасности для тестового ECS и ECS с подключённым дополнительным сетевым интерфейсом. Это позволяет двум ECS по умолчанию взаимодействовать друг с другом.
Пример команды:
Ping 192.168.0.133 -S 192.168.0.22
Если отображается информация, аналогичная следующей, два ECS могут взаимодействовать друг с другом.
- Выполните следующую команду, чтобы проверить связность между сетевым интерфейсом и тестовым ECS: