В этом разделе описывается, как создать VPC с CIDR‑блоками IPv4 и IPv6 для ECS, чтобы ECS имел как IPv4, так и IPv6 адреса. Вы можете привязать EIP к ECS и создать совместную пропускную способность, чтобы ECS мог взаимодействовать с Интернетом по IPv4 и IPv6 адресам.
- Чтобы пользователи могли удалённо входить в ECS-A01 с локального ПК (IPv4‑адрес: 10.1.0.7; IPv6‑адрес: 2002:20::44) и выполнять операции на этом ECS, необходимо настроить следующие входящие правила:
- Правила A01 и A02: разрешить ping‑трафик к ECS-A01 для проверки сетевой связности.
- Правила A03 и A04: разрешить удалённые входы в ECS-A01, если ECS работает под управлением Linux.
- Правила A05 и A06: разрешить удалённые входы в ECS-A01, если ECS работает под управлением Windows.
- Правила A07 и A08: разрешить ECS в группе безопасности взаимодействовать друг с другом.
- Чтобы ECS-A01 мог получать доступ к Интернету, добавьте правила A09 и A10, разрешающие исходящий трафик IPv4 и IPv6.
Примечания
- Только ECS с определёнными флейворами поддерживают IPv6. Необходимо выбрать такой ECS для использования сети Dual-Stack IPv4/IPv6.
На консоли ECS нажмите Create ECS. На отображаемой странице проверьте флейворы ECS. Если Yes отображается в столбце IPv6, ECS с этим флейвором поддерживает IPv6.
- Планирование сети в данном примере предоставлено только для справки. После создания VPC и подсети CIDR‑блоки изменить нельзя. Перед созданием VPC определите количество VPC и подсетей, а также необходимые CIDR‑блоки или варианты подключения.
Процедура
Процедура | Описание |
|---|---|
Создайте VPC с блоком IPv4 CIDR и создайте подсеть с включённым IPv6 в VPC. | |
Приобретите ECS в созданной вами подсети и настройте правила группы безопасности для ECS. | |
Приобретите EIP и привяжите его к ECS, чтобы ECS мог взаимодействовать с Интернетом, используя IPv4‑адрес. | |
Шаг 4: Приобретите Shared Bandwidth и добавьте к нему IPv6‑адрес ECS | Приобретите shared bandwidth и добавьте IPv6‑адрес ECS в shared bandwidth, чтобы ECS мог взаимодействовать с Интернетом, используя IPv6‑адрес. |
Для проверки связности ECS вы можете: |
Шаг 1: Создать VPC и подсеть
- Войдите в консоль управления.
- Нажмите
 в левом верхнем углу и выберите проект.
- Нажмите
 в левом верхнем углу, чтобы отобразить список сервисов и выберите Network > Virtual Private Cloud.
Отображается страница Virtual Private Cloud.
- Нажмите Create VPC.
Отображается страница Create VPC.
- На странице Create VPC задайте параметры по необходимости.
В этом примере необходимо создать VPC и подсеть, а также включить IPv6 для этой подсети.
Таблица 1 параметры VPCПараметр
Пример значения
Описание
Регион
-
Регион, в котором создаётся VPC. Выберите регион, ближайший к вам, чтобы обеспечить минимальную задержку. VPC, ECS и EIP, используемые в этом примере, должны находиться в одном регионе.
Этот параметр нельзя изменить после создания VPC.
Name
VPC-A
Имя VPC.
Этот параметр можно изменить после создания VPC.
IPv4 CIDR Block
192.168.0.0/16
IPv4 CIDR block VPC. Рекомендуется выбрать один из следующих CIDR‑блоков:
- 10.0.0.0/8–24: Диапазон IP‑адресов от 10.0.0.0 до 10.255.255.255, а маска сети варьируется от 8 до 24.
- 172.16.0.0/12–24: Диапазон IP‑адресов от 172.16.0.0 до 172.31.255.255, а маска сети варьируется от 12 до 24.
- 192.168.0.0/16–24: Диапазон IP‑адресов от 192.168.0.0 до 192.168.255.255, а маска сети варьируется от 16 до 24.
Этот параметр нельзя изменить после создания VPC.
Enterprise Project
default
Enterprise Project, в котором ресурсы управляются централизованно. Выберите существующий Enterprise Project для VPC.
Этот параметр нельзя изменить после создания VPC.
Advanced Settings (Optional) > Tag
Не требуется конфигурация.
Тег, используемый для классификации и идентификации ресурсов. Добавляйте теги к VPC по мере необходимости.
Этот параметр можно изменить после создания VPC.
Advanced Settings (Optional) > Description
Не требуется конфигурация.
Дополнительная информация о VPC. Введите описание по мере необходимости.
Этот параметр можно изменить после создания VPC.
Таблица 2 Subnet parametersParameter
Example Value
Description
Name
Subnet-A01
Имя подсети.
Этот параметр можно изменить после создания подсети.
IPv4 CIDR Block
192.168.0.0/24
IPv4 CIDR block подсети, который является уникальным CIDR блоком с диапазоном IP-адресов в VPC.
Этот параметр нельзя изменить после создания подсети.
IPv6 CIDR Block (Optional)
Enabled
Определяет, будет ли автоматически назначен IPv6 CIDR block подсети.
Этот параметр можно изменить после создания подсети.
Associated Route Table
Default
Маршрутная таблица по умолчанию, с которой связана подсеть. Каждый VPC имеет маршрутную таблицу по умолчанию. Подсети в VPC автоматически связываются с этой маршрутной таблицей по умолчанию.
Маршрутная таблица по умолчанию содержит предустановленный системный маршрут, позволяющий подсетям в VPC взаимодействовать друг с другом.
Этот параметр можно изменить после создания подсети.
Advanced Settings (Optional) > Gateway
192.168.0.1
Адрес шлюза подсети. Рекомендуется оставить адрес по умолчанию.
Этот параметр нельзя изменить после создания подсети.
Advanced Settings (Optional)
- DNS Server Address
- Domain Name
No configuration is required.
Параметры, которые настраиваются для ECS в VPC. В этом примере оставьте значения по умолчанию или оставьте их пустыми.
Этот параметр можно изменить после создания подсети.
Advanced Settings (Optional) > Tag
No configuration is required.
Тег, который используется для классификации и идентификации ресурсов. Добавляйте tags к подсети по мере необходимости.
Этот параметр можно изменить после создания подсети.
Advanced Settings (Optional) > Description
No configuration is required.
Дополнительная информация о подсети. Введите описание по мере необходимости.
Этот параметр можно изменить после создания подсети.
- нажмите Create Now.
Вы будете перенаправлены в список VPC, где вы можете найти VPC-A, который вы создали.
Шаг 2: Купить ECS
- нажмите
 в левом верхнем углу, чтобы отобразить список сервисов и выбрать Computing > Elastic Cloud Server.
Отображена страница Elastic Cloud Server.
- нажмите Create ECS.
Отображена страница Create ECS.
- На странице Create ECS настройте параметры по требованию.
В этом примере задайте имя ECS ECS-A01 и настройте остальные параметры следующим образом:
- Network: Выберите VPC-A и Subnet-A01, которые вы создали.
Выберите Automatically assign IP address и Automatically-assigned IPv6 address. IPv4‑адрес и IPv6‑адрес будут назначены ECS-A01.
- Security Group: Создайте группу безопасности Sg-A и добавьте к ней входящие и исходящие правила. Каждая группа безопасности поставляется с системными правилами. Необходимо проверить и при необходимости изменить правила, чтобы все правила из Table 3 были добавлены.
Table 3 Sg-A правила
Direction
Action
Type
Protocol & Port
Source/Destination
Description
Inbound
Allow
IPv4
TCP: 22
Source: 10.1.0.7/32
Позволяет локальному ПК (10.1.0.7/32) удалённо входить в Linux ECS через порт SSH 22, используя IPv4‑адреса.
Inbound
Allow
IPv4
TCP: 3389
Source: 10.1.0.7/32
Разрешает локальному ПК (10.1.0.7/32) удалённо входить в Windows ECS через порт RDP 3389, используя IPv4-адреса.
Inbound
Allow
IPv4
ICMP: All
Source: 0.0.0.0/0
Разрешает IPv4 ping-трафик к ECS в группе безопасности через все порты ICMP для проверки сетевой связности.
Inbound
Allow
IPv4
All
Source: current security group (Sg-A)
Разрешает ECS в Sg-A взаимодействовать друг с другом, используя IPv4-адреса.
Inbound
Allow
IPv6
Все
Источник: текущая группа безопасности (Sg-A)
Разрешает ECS в Sg-A взаимодействовать друг с другом, используя IPv6-адреса.
Исходящий
Разрешить
IPv4
Все
Назначение: 0.0.0.0/0
Разрешает ECS в Sg-A получать доступ к внешним сетям, используя IPv4-адрес.
Исходящий
Разрешить
IPv6
Все
Назначение: ::/0
Разрешает ECS в Sg-A получать доступ к внешним сетям, используя IPv6-адрес.
- EIP: выберите Not required.
- Network: Выберите VPC-A и Subnet-A01, которые вы создали.
- Войдите в ECS-A01 и проверьте, получил ли ECS IPv6-адрес.
- По умолчанию динамическое назначение IPv6-адресов включено для публичных образов Windows.
- Прежде чем включать динамическое назначение IPv6-адресов для публичного образа Linux, сначала проверьте, поддерживается ли стек протокола IPv6. Все публичные образы Linux поддерживают стек протокола IPv6. Также необходимо настроить ECS в соответствии с инструкциями раздела "Dynamically Assigning IPv6 Addresses" в Elastic Cloud Server User Guide. В противном случае ECS не сможет взаимодействовать с другими узлами, используя IPv6-адреса.
Шаг 3: Приобретите EIP и привяжите его к ECS.
Приобретите EIP и привяжите его к ECS, чтобы ECS мог взаимодействовать с Интернетом, используя IPv4-адрес.
- Нажмите
 в левом верхнем углу, чтобы отобразить список сервисов и выберите Network > Elastic IP.
Отображается список EIP.
- Нажмите Assign EIP.
Отображается страница Assign EIP.
- На странице Assign EIP настройте параметры согласно подсказкам.
- Нажмите Create Now.
Вернитесь к списку EIP, чтобы просмотреть EIP-A, который вы привязали.
- В списке EIP найдите EIP-A и нажмите Bind в столбце Operation.
Отображается диалоговое окно Bind EIP.
- В отображаемом диалоговом окне выберите ECS-A01 и нажмите OK.
Вернитесь к списку EIP. Вы увидите, что ECS-A01 отображается в столбце Associated Instance списка EIP.
Шаг 4: Приобретите Shared Bandwidth и добавьте к нему IPv6-адрес ECS.
Приобретите shared bandwidth и добавьте IPv6-адрес ECS в shared bandwidth, чтобы ECS мог использовать IPv6-адрес для связи с Интернетом.
- Нажмите
 в верхнем левом углу, чтобы отобразить список сервисов и выбрать Network > Elastic IP.
Отображается список EIP.
- В левой панели навигации выберите Shared Bandwidths и нажмите Assign Shared Bandwidth.
Отображается страница Assign Shared Bandwidth.
- На отображаемой странице задайте имя shared bandwidth bandwidth-A и при необходимости настройте другие параметры.
- Нажмите Create Now.
Вернитесь к списку shared bandwidth, чтобы увидеть назначенный Bandwidth-A.
- Click Add Public IP Address in the Operation column.
The Add Public IP Address dialog box is displayed.
- Настройте параметры и нажмите OK.
- Public IP Address: Выберите IPv6 Address.
- VPC: Выберите VPC-A.
- Subnet: Выберите Subnet-A01.
- IPv6 Address: Выберите IPv6‑адрес, назначенный ECS-A01.
Шаг 5: Проверка сетевого соединения
- Используйте локальный ПК для входа в ECS-A01, используя IPv4 EIP и IPv6‑адрес.
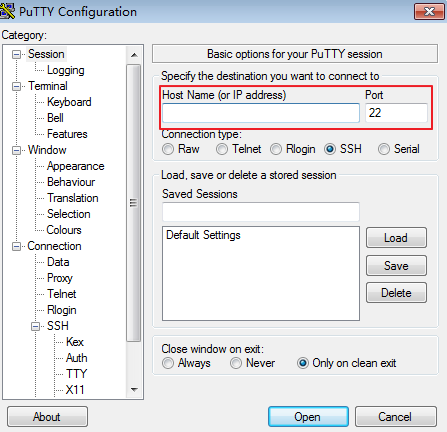
Для удалённого входа в ECS-A01 с помощью PuTTY:
- Введите EIP для ECS-A01 в поле Host Name (or IP address), например, 1.95.44.XX.
- Введите IPv6‑адрес для ECS-A01 в поле Host Name (or IP address), например, 2407:XXX:e857.
Рисунок 1 Конфигурации PuTTY
- Проверьте, может ли ECS-A01 связаться с Интернетом, используя IPv4 и IPv6‑адреса.
- Проверьте, может ли ECS-A01 связаться с Интернетом, используя IPv4‑адрес:
ping <IPv4-EIP or Domain-name>
- Проверьте, может ли ECS-A01 связаться с Интернетом, используя IPv6‑адрес:
ping6 <IPv6-address>
В этом примере 2002:20::45 используется в качестве публичного IP-адреса. Пример команды выглядит следующим образом:
ping6 2002:20::45
Если отображается информация, аналогичная следующей, ECS-A01 может связываться с Интернетом, используя IPv6-адрес.
[root@ecs-a01 ~]# ping6 2002:20::45PING 2002:20::45(2002:20::45) from 2002:20::45 : 56 data bytes64 bytes from 2002:20::45: icmp_seq=1 ttl=64 time=0.770 ms64 bytes from 2002:20::45: icmp_seq=2 ttl=64 time=0.295 ms64 bytes from 2002:20::45: icmp_seq=3 ttl=64 time=0.245 ms^C--- 2002:20::45 ping statistics ---3 packets transmitted, 3 received, 0% packet loss, time 2080msrtt min/avg/max/mdev = 0.245/0.436/0.770/0.237 ms
- Проверьте, может ли ECS-A01 связаться с Интернетом, используя IPv4‑адрес: