VPC — это ваша частная сеть в облаке. Вы можете настроить правила контроля доступа, чтобы обеспечить безопасность инстансов, таких как ECS, базы данных и облачные контейнеры, работающих в VPC.
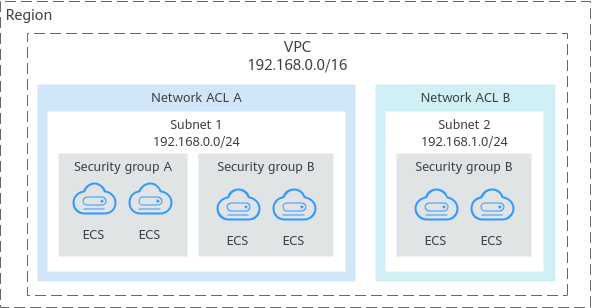
Figure 1 показывает, как используются группы безопасности и network ACLs. Группы безопасности A и B защищают сетевую безопасность ECS. Network ACLs A и B добавляют дополнительный уровень безопасности для подсетей 1 и 2.
Figure 1 Группы безопасности и network ACL
Различия между вариантами контроля доступа
Table 1 предоставляет различия между вариантами контроля доступа. При необходимости вы можете выбрать один или несколько.
Элемент | Группа безопасности | Network ACL |
|---|---|---|
Область защиты | Защищает instances в группе безопасности, такие как ECS, базы данных и облачные контейнеры. | Защищает subnets и все инстансы в подсетях. |
Обязательно или Необязательно | Mandatory. Instances должны быть добавлены как минимум в одну группу безопасности. | Optional. Вы можете определить, следует ли связывать subnet с network ACL в зависимости от требований сервиса. |
Stateful или Нет | Stateful. Трафик ответов входящих и исходящих запросов разрешено покидать и входить в instance. | Stateful. Трафик ответов входящих и исходящих запросов разрешено покидать и входить в subnet. |
Action | Supports both Allow and Deny rules.
| Supports both Allow and Deny rules.
|
Rule Packets | Supports packet filtering based on 3-tuple (protocol, port, and source/destination address). | Поддерживает фильтрацию пакетов на основе 5‑кортежа (протокол, исходный порт, целевой порт, исходный адрес и целевой адрес). |
Matching Rule | Если инстанс связан с несколькими группами безопасности, содержащими несколько правил: | Подсеть может быть связана только с одним network ACL. Если в network ACL несколько правил, правила сопоставляются по их приоритетам. Меньшее значение указывает на более высокий приоритет. |
Использование |
| Выбор network ACL не допускается при создании подсети. Необходимо создать network ACL, добавить входящие и исходящие правила, связать подсети с network ACL и включить network ACL. Затем network ACL защищает связанные подсети и инстансы в подсетях. |