Настройте TCP (порт 8000) и UDP (порты от 7000 до 7100) во входящем правиле группы безопасности экземпляра аудита базы данных, чтобы агент мог взаимодействовать с экземпляром аудита.
В этом разделе описывается, как настроить TCP (порт 8000) и UDP (порты от 7000 до 7100) для группы безопасности.
Вы можете настроить правила группы безопасности до или после установки агента.
Требования
- Вы добавили агент в свою базу данных.
Добавление правила группы безопасности
- Войдите в консоль управления.
- Выберите регион, нажмите
 , и выберите . Отображается страница Dashboard.
- В дереве навигации слева выберите Database Audit > Databases.
- В раскрывающемся списке Instance выберите инстанс, для которого необходимо добавить правило группы безопасности.
- Запишите IP-адрес узла агента.
Нажмите
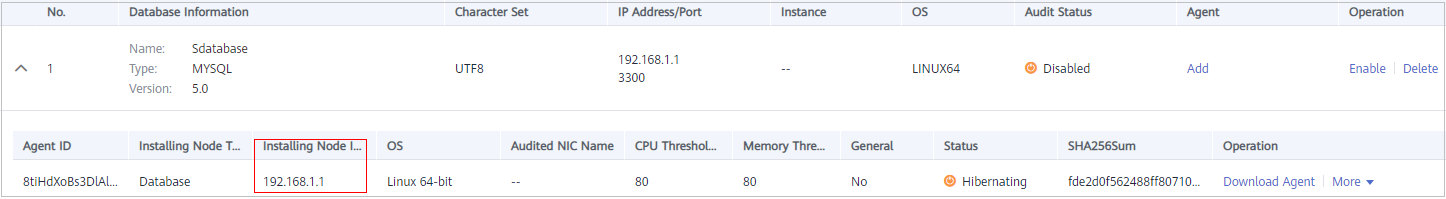
 рядом с базой данных, чтобы просмотреть информацию об её агенте, и запишите Installing Node IP Address.
Рисунок 1 Installing Node IP Address
- Нажмите Add Security Group Rule.
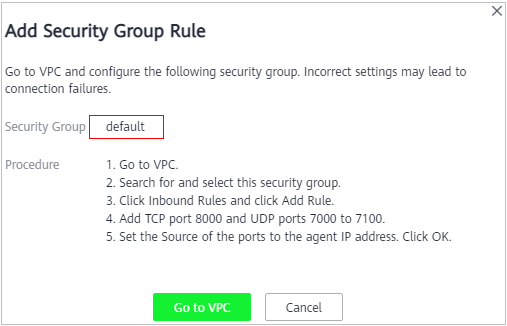
- В отображаемом диалоговом окне запишите имя группы безопасности (например, default) экземпляра аудита базы данных, как показано в Figure 2.
Figure 2 Добавление правила группы безопасности
- Нажмите Go to VPC.
- В списке групп безопасности введите имя группы default в поле поиска в правом верхнем углу списка и нажмите
 или нажмите Enter. Информация о группе отображается в списке.
- Нажмите имя группы default.
- Нажмите вкладку Inbound Rules.
Проверьте, настроены ли протоколы TCP (номер порта 8000) и UDP (номер порта от 7000 до 7100) во входящих правилах группы безопасности для IP-адреса узла установки.
- Если входящие правила группы безопасности уже настроены для узла установки, перейдите к Downloading an Agent.
- Если входящие правила группы безопасности не настроены для узла установки, перейдите к 12.
- Добавить входящее правило для узла установки.
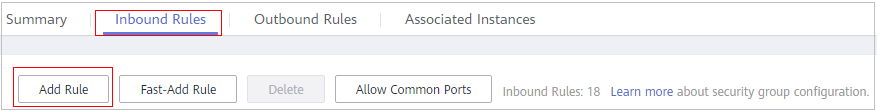
- На вкладке Inbound Rules нажмите Add Rule.
Figure 3 Добавление правил
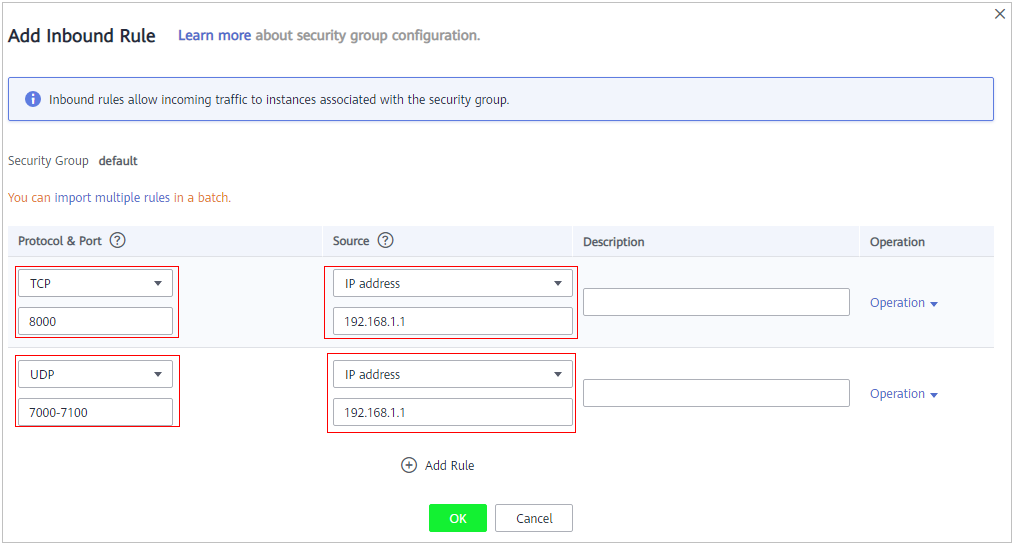
- В диалоговом окне Add Inbound Rule добавьте протоколы TCP (номер порта 8000) и UDP (номер порта от 7000 до 7100).Note
Источник может быть IP-адресом, сегментом IP-адресов или группой безопасности. Примеры:
- IP-адрес: 192.168.10.10/32
- Сегмент IP-адресов: 192.168.52.0/24
- Все IP-адреса: 0.0.0.0/0
- Группа безопасности: sg-abc
Рисунок 4 Add Inbound Rule dialog box
- нажмите OK.
После добавления правила группы безопасности загрузите и установите агент на базу данных или приложение, в зависимости от выбранного вами режима добавления. Аудит базы данных можно включить только в том случае, если проверяемый объект подключён к экземпляру аудита базы данных.
- На вкладке Inbound Rules нажмите Add Rule.