Прежде чем создавать кластер в CCE, определите количество VPC, количество подсетей, pod CIDR‑блок и Service CIDR‑блок на основе требований к сервису.
В этом разделе описываются IP‑адреса в кластере CCE в VPC и способы планирования CIDR‑блоков.
Основные понятия
- VPC CIDR Block
VPC позволяет создавать логически изолированные, настраиваемые и управляемые виртуальные сети для облачных серверов, облачных контейнеров и облачных баз данных. Вы можете настраивать CIDR‑блоки, подсети, группы безопасности и другие параметры в VPC, а также назначать EIP и пропускную способность вашим сервисным системам.
- Subnet CIDR Block
Подсеть управляет сетевыми плоскостями ECS. Она поддерживает управление IP‑адресами и DNS. ECS в подсети получают IP‑адреса из этой подсети.
Рисунок 1 архитектура CIDR‑блока VPC
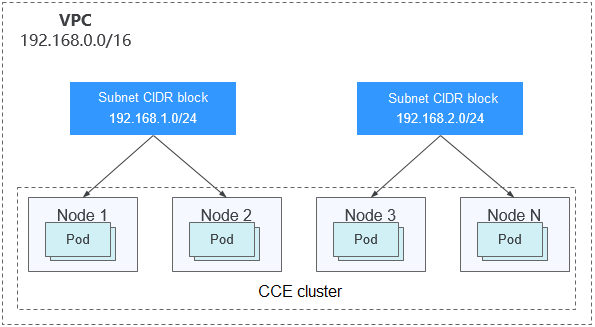
По умолчанию ECS во всех подсетях одного VPC могут взаимодействовать друг с другом, но ECS в разных VPC не могут.
Вы можете создать соединение VPC peering, чтобы ECS в разных VPC могли взаимодействовать друг с другом.
- Container (Pod) CIDR Block
Pod — концепция Kubernetes. Каждый pod имеет IP‑адрес.
При создании кластера в CCE вы можете указать pod CIDR‑блок. pod CIDR‑блок не может пересекаться с CIDR‑блоком VPC или CIDR‑блоком подсети. Например, если CIDR‑блок подсети — 192.168.0.0/16, pod CIDR‑блок кластера не может быть 192.168.0.0/18 или 192.168.64.0/18, поскольку эти CIDR‑блоки покрываются 192.168.0.0/16.
- Container Subnet (Только для CCE Turbo Clusters)
В кластере CCE Turbo контейнер получает IP-адрес из CIDR‑блока VPC. Подсеть контейнера может перекрываться с CIDR‑блоком подсети. Обратите внимание, что выбранная подсеть определяет максимальное количество pod‑ов в кластере.
- Service CIDR Block
Service также является концепцией Kubernetes. Каждый Service имеет IP-адрес. При создании кластера в CCE вы можете указать CIDR‑блок Service. Аналогично, CIDR‑блок Service не может перекрываться с CIDR‑блоком VPC, CIDR‑блоком подсети или CIDR‑блоком pod. CIDR‑блок Service может использоваться только внутри кластера.
Примечания и ограничения
Для доступа к кластеру CCE через VPN убедитесь, что VPN не конфликтует с CIDR‑блоком VPC кластера или CIDR‑блоком pod.
Сценарии Single-VPC Single-Cluster
CCE standard clusters могут использовать сети VPC или сети туннеля контейнеров. Figure 2 показывает планирование CIDR‑блока CCE standard cluster. Figure 2 CIDR block planning for a CCE standard cluster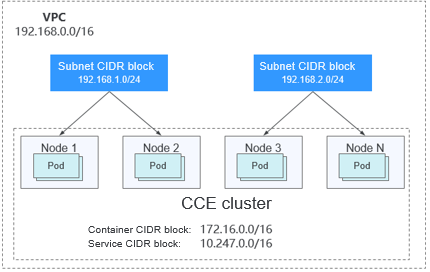
Figure 3 показывает планирование CIDR‑блока для CCE Turbo cluster, использующего сеть Cloud Native 2.0. Figure 3 CIDR block planning for a CCE Turbo cluster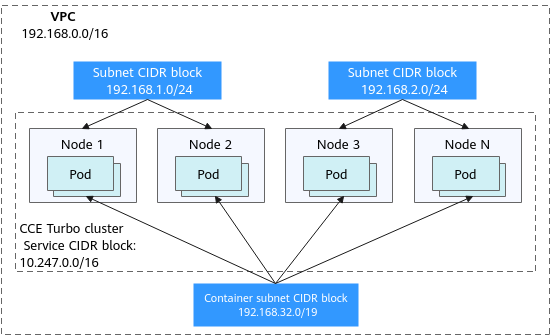
Сценарии нескольких кластеров в одном VPC
Кластеры, использующие сети VPC
Пакеты pod пересылаются через маршруты VPC. CCE автоматически настраивает таблицу маршрутизации в маршрутах VPC для каждого блока CIDR pod. Масштаб сети ограничен таблицей маршрутизации VPC. Рисунок 4 показывает планирование блоков CIDR такого кластера. Figure 4 Network planning for multiple clusters using the VPC networks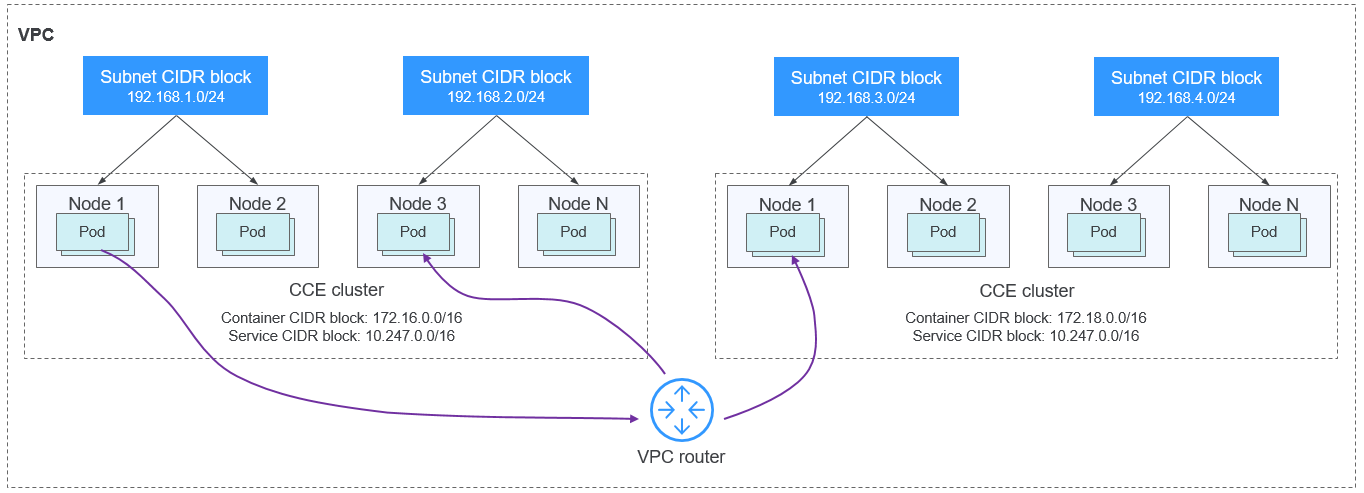
Кластеры, использующие туннельные сети
В контейнерной туннельной сети сеть Контейнеров представляет собой наложенную сеть, построенную поверх сети VPC. Хотя из‑за инкапсуляции туннеля возникает небольшое снижение производительности, такой тип сети обеспечивает высокую универсальность, отличную совместимость и всестороннюю поддержку продвинутых функций, таких как изоляция на основе сетевых политик, что делает её подходящей для большинства сценариев применения. Рисунок 5 показывает планирование блоков CIDR кластера. Figure 5 Планирование сети для нескольких кластеров с использованием туннельных сетей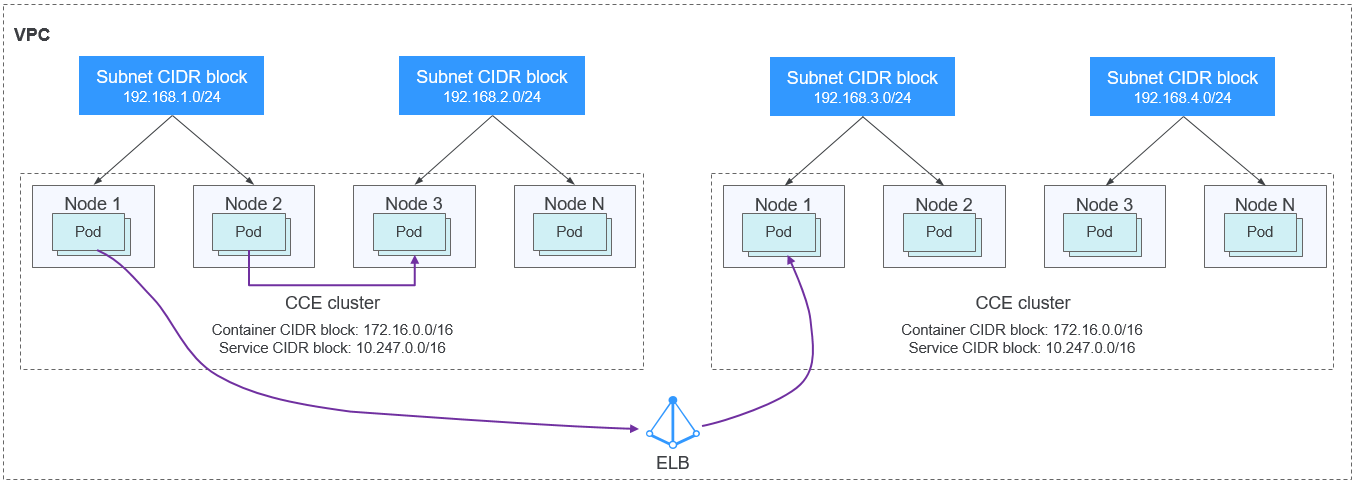
Кластеры CCE Turbo, использующие Cloud Native 2.0 Networks
В сети Cloud Native 2.0 IP-адреса контейнеров выделяются из CIDR-блока VPC. Кластеры, использующие эту сеть, поддерживают несколько возможностей на основе VPC, таких как сквозное сетевое соединение ELB к pod и прямое связывание групп безопасности с контейнерами. Они обеспечивают более быструю сетевую связь и пересылку. Figure 6 Планирование сети для нескольких кластеров с использованием сетей Cloud Native 2.0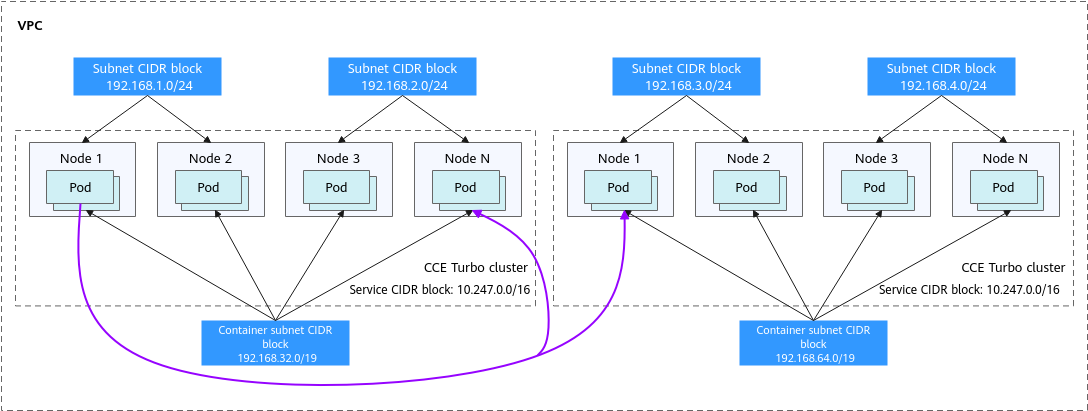
Кластеры, использующие разные сети
Для VPC, содержащего кластеры, использующие разные сети, соблюдайте следующие правила при создании кластера:
- Все эти кластеры находятся в одном CIDR-блоке VPC. Убедитесь, что в VPC доступно достаточное количество IP-адресов.
- CIDR-блок подсети не может перекрываться с любым pod CIDR-блоком. Даже в некоторых сценариях, например, когда также присутствуют кластеры CCE Turbo, CIDR-блок подсети может перекрываться с pod (subnet) CIDR-блоком. Однако это не рекомендуется.
- Pod CIDR-блоки кластеров, использующих the VPC networks, не могут перекрываться друг с другом.
- CIDR‑блоки Service всех этих кластеров могут перекрываться друг с другом, но не могут перекрываться с любым CIDR‑блоком подсети или CIDR‑блоком pod кластеров.
Соединение кластера между VPC
Разные VPC не могут взаимодействовать друг с другом. VPC peering connection может соединять VPC в одном регионе. Для двух подключенных VPC‑сетей вы можете использовать таблицы маршрутизации, чтобы настроить отправку пакетов в peer VPC.
Кластеры, использующие сети VPC
Чтобы кластеры, использующие сети VPC, могли получать доступ друг к другу через VPC, добавьте маршруты на обеих сторонах VPC peering после создания VPC peering connection.
Figure 7 Планирование сети для кластеров в разных VPC
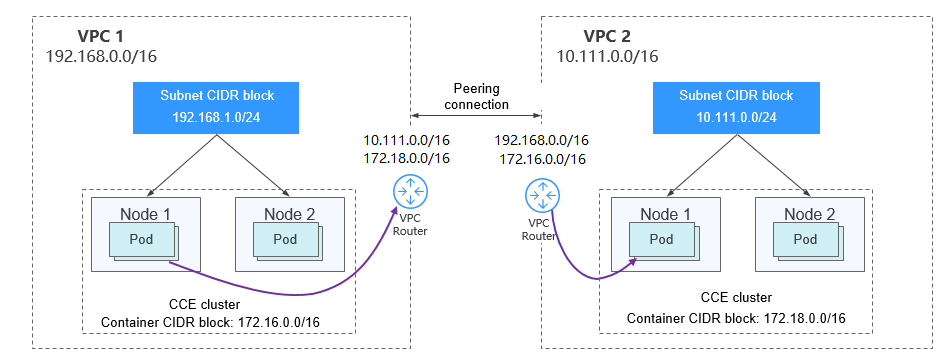
При создании VPC peering connection для кластеров в разных VPC обратите внимание на следующие пункты:
- VPC, к которым принадлежат кластеры, не должны перекрываться друг с другом. В каждом кластере CIDR‑блок подсети не может перекрываться с CIDR‑блоком pod.
- CIDR‑блоки pod кластеров на обеих сторонах не могут перекрываться друг с другом, но CIDR‑блоки Service могут.
- Если кластер‑запрос использует сеть VPC, проверьте, разрешает ли node security group в peer‑кластере CIDR‑блок pod кластера‑запроса. Если да, pod в этих кластерах могут напрямую обращаться друг к другу по IP‑адресам pod. Аналогично, если узлы, работающие в кластерах на обеих сторонах VPC peering connection, должны обращаться друг к другу, node security group должен разрешать VPC CIDR‑блок peer‑кластера.
- Обе таблицы маршрутизации VPC должны содержать маршруты к CIDR‑блоку peer. Например, таблица маршрутизации VPC 1 должна включать маршрут к CIDR‑блоку VPC 2, и аналогично таблица маршрутизации VPC 2 должна включать маршрут к CIDR‑блоку VPC 1.
- Добавьте VPC CIDR‑блок peer‑кластера: После добавления маршрута VPC CIDR‑блока pod могут обращаться к узлам в другом кластере, например, к NodePort Service.
- Добавьте pod CIDR‑блок peer‑кластера: После добавления маршрута pod CIDR‑блока pod могут напрямую обращаться к pod в другом кластере, используя их IP‑адреса.
Кластеры, использующие туннельные сети
Чтобы кластеры, использующие туннельные сети, могли получать доступ друг к другу через VPC, добавьте маршруты на обеих сторонах VPC peering после создания VPC peering connection.
Figure 8 Планирование сети для кластеров с использованием туннельных сетей
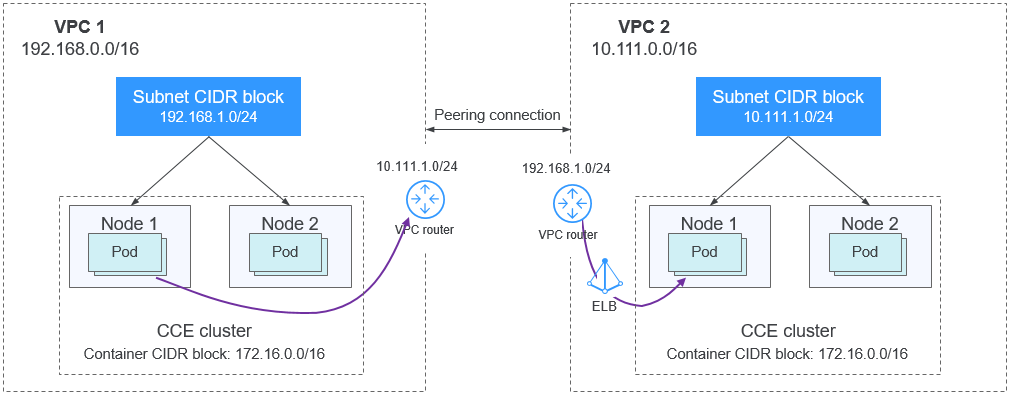
Обратите внимание на следующее:
- CIDR‑блоки VPC кластеров на двух концах не должны перекрываться друг с другом.
- CIDR‑блоки pod кластеров могут перекрываться друг с другом, так же как и CIDR‑блоки Service.
- Если кластер‑запрос использует туннельную сеть, проверьте, разрешает ли группа безопасности узлов в целевом кластере CIDR‑блок VPC (включая подсети узлов) кластер‑запроса. Если да, узлы в обоих кластерах смогут взаимодействовать друг с другом. Однако pod‑ы в этих кластерах не могут напрямую обращаться друг к другу по IP‑адресам pod. Для этого требуются Service. Рекомендуются LoadBalancer Services.
- Обе таблицы маршрутизации VPC должны содержать маршруты к CIDR‑блоку VPC соседнего кластера. Например, таблица маршрутизации VPC 1 должна включать маршрут к CIDR‑блоку VPC 2, и аналогично, таблица маршрутизации VPC 2 должна включать маршрут к CIDR‑блоку VPC 1. После добавления маршрутов к CIDR‑блокам VPC pod‑ы смогут обращаться к узлам в другом кластере, например к Service типа NodePort.
CCE Turbo Clusters Using the Cloud Native 2.0 Networks
После создания соединения VPC peering добавьте маршруты соединения VPC peering на обе стороны, чтобы два VPC могли взаимодействовать друг с другом. Обратите внимание на следующее:
Clusters Using Different Networks
Если кластеры, использующие разные сети, должны взаимодействовать друг с другом через VPC, каждый из них может выступать в роли конечного запроса или конечного назначения. Обратите внимание на следующее:
- CIDR‑блок VPC кластера не может перекрываться с CIDR‑блоком VPC другого кластера.
- CIDR‑блоки подсетей не могут перекрываться с какими-либо CIDR‑блоками pod.
- Pod CIDR blocks в этих кластерах не могут перекрываться друг с другом.
- Если pod‑ы или узлы в этих кластерах должны обращаться друг к другу, группы безопасности в кластерах с обеих сторон должны разрешать соответствующие CIDR‑блоки в соответствии со следующими правилами:
- Если кластер‑запрос использует сеть VPC, группа безопасности узлов целевого кластера должна разрешать VPC CIDR block (включая подсети узлов и pod CIDR block) кластер‑запроса.
- Если кластер‑запрос использует туннельную сеть, группа безопасности узлов целевого кластера должна разрешать VPC CIDR block (включая подсети узлов) кластер‑запроса.
- Если кластер‑запрос использует сеть Cloud Native 2.0, группы безопасности сетевого интерфейса и узлов целевого кластера должны разрешать VPC CIDR block (включая подсети узлов и pod CIDR block) кластер‑запроса.
- Обе таблицы маршрутизации VPC должны содержать маршруты к VPC CIDR block соседнего кластера. Например, таблица маршрутизации VPC 1 должна включать маршрут к CIDR block VPC 2, и аналогично, таблица маршрутизации VPC 2 должна включать маршрут к CIDR block VPC 1. После добавления маршрутов VPC CIDR block pod‑ы могут обращаться к узлам в другом кластере, например, к Service типа NodePort.
Если один из кластеров использует сеть VPC, обе таблицы маршрутизации VPC также должны включать pod CIDR blocks. После добавления маршрутов pod CIDR blocks pod‑ы могут напрямую обращаться к pod‑ам в другом кластере, используя их IP‑адреса.