В этом разделе описывается детальное управление разрешениями IAM для ваших ресурсов DEW. С помощью IAM вы можете:
- Создавайте IAM users для сотрудников в соответствии со структурой вашей организации. Каждый IAM user имеет собственные учетные данные безопасности для доступа к ресурсам DEW.
- Предоставляйте users только те permissions, которые необходимы для выполнения задачи.
- Доверьте cloud account или cloud service выполнение профессионального, эффективного O&M над вашими ресурсами DEW.
Если вашему аккаунту не нужны отдельные IAM users, пропустите эту главу.
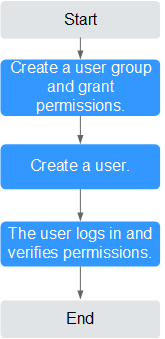
В этом разделе описывается процедура предоставления permissions (см. Figure 1).
Требования
Прежде чем предоставлять permissions группе пользователей, вам необходимо понять доступные DEW permissions и предоставлять permissions в соответствии с реальными сценариями. Таблицы ниже описывают permissions, поддерживаемые в DEW.
Role/Policy | Description | Type |
|---|---|---|
KMS Administrator | Administrator permissions for the encryption key | Role |
KMS CMKFullAccess | Все разрешения для ключей шифрования | Policy |
KMS CMKReadOnlyAccess | Разрешение только на чтение для ключей шифрования | Policy |
Процесс авторизации
Рисунок 1 Авторизация доступа DEW пользователю
- .
Создайте группу пользователей в консоли IAM и предоставьте группе пользователей разрешение KMS CMKFullAccess (указывающее полные разрешения для ключей).
Создайте пользователя в консоли IAM и добавьте пользователя в группу, созданную в 1.
- Войдите как созданный пользователь и проверьте разрешения.
Войдите в консоль как недавно созданный пользователь и проверьте, что у пользователя есть только назначенные разрешения.
Нажмите Service List и выберите сервис, отличный от DEW. Если появится сообщение, указывающее, что у вас нет разрешения на доступ к сервису, значит политика KMS CMKFullAccess вступила в силу.
Tenant Guest Roles
Если вы настроили Tenant Guest разрешения для учетной записи IAM, помимо разрешений только для чтения для всех облачных сервисов, кроме IAM, у вас также есть следующие разрешения KMS:
- kms:cmk:create: Создать ключ.
- kms:cmk:createDataKey: Создать DEK.
- kms:cmk:createDataKeyWithoutPlaintext: Создать DEK без открытого текста.
- kms:cmk:encryptDataKey: Зашифровать DEK.
- kms:cmk:decryptDataKey: Расшифровать DEK.
- kms:cmk:retireGrant: Отозвать грант.
- kms:cmk:decryptData: Расшифровать данные.
- kms:cmk:encryptData: Зашифровать данные.
- kms::generateRandom: Сгенерировать случайное число.
Если вы хотите настроить роль Tenant Guest для пользователя IAM, но не хотите иметь перечисленные выше разрешения, вам необходимо настроить пользовательскую политику отклонения для пользователя IAM. Подробную информацию о том, как настроить пользовательскую политику, см. Creating a Custom DEW Policy.