В этом разделе описывается, как создать пользовательский ключ в KMS console.
Требования
When you create a key as an IAM user, you have granted the KMS CMKFullAccess or higher permissions to the IAM user. For details, see Creating a User and Authorizing the User the Permission to Access DEW.
Ограничения
- Можно создать до 100 пользовательских ключей, не считая ключей по умолчанию.
- Пользовательский ключ создаётся с использованием алгоритма AES-256 и имеет длину 256 бит.
- Псевдонимы ключей по умолчанию заканчиваются /default. При выборе псевдонимов для ваших пользовательских ключей не используйте псевдонимы, заканчивающиеся /default.
- DEW не ограничивает количество вызовов ключа.
Сценарии
- Шифрование данных в OBS.
- Шифрование данных в EVS.
- Шифрование данных в IMS.
- Шифрование экземпляра RDS DB.
- Используйте пользовательские ключи для прямого шифрования и дешифрования небольших объёмов данных.
- Шифрование и дешифрование DEK для пользовательских приложений
Создание ключа
- Войдите в консоль управления.
- Нажмите
 в левом верхнем углу консоли управления и выберите регион или проект.
- Нажмите
 слева и выберите .
- Нажмите Create Key в правом верхнем углу.
- Настройте параметры следующим образом:
Рисунок 1 Создание ключа
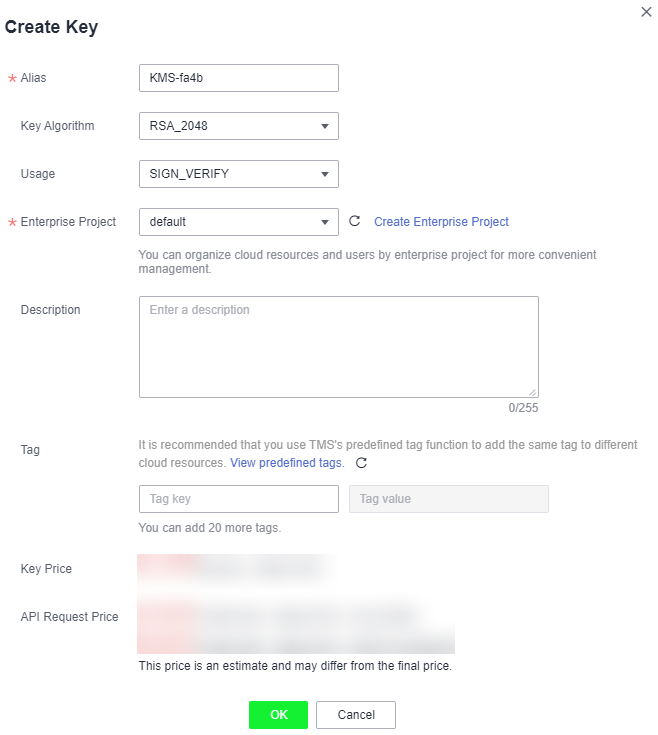
Таблица 1 Конфигурация параметров ключа Параметр
Описание
Alias
Имя создаваемого ключа.
ПРИМЕЧАНИЕ:- Можно вводить цифры, буквы, символы подчеркивания (_), дефисы (-), двоеточия (:) и косые черты (/).
- Можно ввести до 255 символов.
Key Algorithm
Выберите алгоритм ключа.
Usage
Использование ключа. Значение нельзя изменить после создания ключа. Значение может быть SIGN_VERIFY, ENCRYPT_DECRYPT или GENERATE_VERIFY_MAC.
- Для симметричного ключа AES_256 значение по умолчанию — ENCRYPT_DECRYPT.
- Для симметричного ключа HMAC значение по умолчанию — GENERATE_VERIFY_MAC.
- Для асимметричных ключей RSA выберите ENCRYPT_DECRYPT или SIGN_VERIFY. Значение по умолчанию — SIGN_VERIFY.
- Для асимметричного ключа ECC значение по умолчанию — SIGN_VERIFY.
ПРИМЕЧАНИЕ:Использование ключа можно настроить только при создании ключа и изменить позже нельзя.
Enterprise Project
Этот параметр предоставляется корпоративным пользователям.
Если вы корпоративный пользователь и создали корпоративный проект, выберите требуемый проект из раскрывающегося списка. Проект по умолчанию — default.
Если параметры Enterprise Management не отображаются, настраивать их не требуется.
Описание
Добавьте описание для пользовательского ключа по мере необходимости.
ПРИМЕЧАНИЕ:Можно ввести до 255 символов.
Тег
Добавьте теги к пользовательскому ключу по мере необходимости и введите ключ тега и значение тега.
ПРИМЕЧАНИЕ:- После создания CMK вы можете нажать alias CMK, чтобы перейти на страницу CMK details page и добавить Тег к CMK.
- Один и тот же Тег (включая ключ тега и значение тега) может использоваться для разных пользовательских ключей. Однако в рамках одного пользовательского ключа один ключ тега может иметь только одно значение тега.
- Для одного пользовательского ключа можно добавить максимум 20 тегов.
- Чтобы удалить Тег, нажмите Delete рядом с ним.
- Нажмите OK.
Связанные операции
- Для получения подробной информации о загрузке объектов с шифрованием на стороне сервера см. раздел "Uploading a File with Server-Side Encryption" в Object Storage Service Console Operation Guide.
- Для получения подробной информации о шифровании данных на дисках EVS см. раздел "Creating an EVS Disk" в Elastic Volume Service (EVS) User Guide.
- Для получения подробной информации о том, как зашифровать частные образы, см. раздел "Encrypting an Image" в Image Management Service (IMS) User Guide.
- Для получения подробной информации о том, как зашифровать диски для экземпляра базы данных в RDS, см. раздел "Purchasing an Instance" в Relational Database Service User Guide.
- Для получения подробной информации о том, как создать DEK и DEK без открытого текста, см. разделы "Creating a DEK" и "Creating a Plaintext-Free DEK" в Data Encryption Workshop API Reference.
- Для получения подробной информации о том, как зашифровать и расшифровать DEK для пользовательского приложения, см. разделы "Encrypting a DEK" и "Decrypting a DEK" в Data Encryption Workshop API Conference.