Web Application Firewall (WAF) — это инструмент, используемый для защиты веб‑приложений. WAF размещается перед веб‑приложениями. Он проверяет трафик HTTP и HTTPS между Интернетом и веб‑приложениями и определяет и блокирует веб‑атаки на основе предопределённых правил защиты. WAF может защищать от множества типов атак, таких как SQL injection, cross-site scripting (XSS), web shells, command/code injection, file inclusion, sensitive file access, third‑party application vulnerability exploits, CC attacks, malicious crawler scanning и cross-site request forgery (CSRF). Вы можете использовать WAF для защиты веб‑серверов, веб‑приложений и конфиденциальных данных.
Как работает WAF
После подачи заявки на WAF добавьте веб‑сайт в WAF в консоли WAF. После подключения веб‑сайта к WAF все запросы доступа к веб‑сайту сначала перенаправляются в WAF. WAF обнаруживает и фильтрует вредоносный атакующий трафик и возвращает нормальный трафик на исходный сервер, обеспечивая его безопасность, стабильность и доступность.
Рисунок 1 Как работает WAF
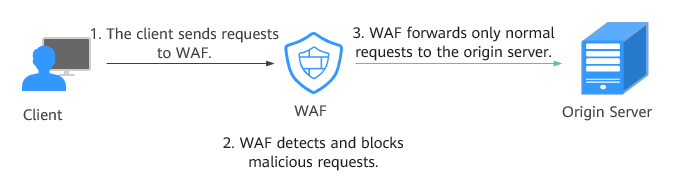
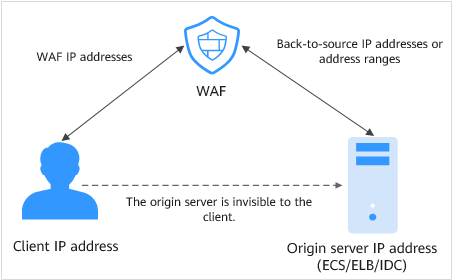
Процесс перенаправления трафика от WAF к исходным серверам называется back-to-source. WAF использует IP‑адреса back-to-source для отправки клиентских запросов на исходный сервер. Когда веб‑сайт подключён к WAF, целевые IP‑адреса, видимые клиенту, являются IP‑адресами WAF, поэтому IP‑адрес исходного сервера скрыт от клиента.
Рисунок 2 IP‑адрес back-to-source
Что защищает WAF
WAF предоставляет режимы cloud и dedicated для защиты веб‑сайтов. Вы можете добавить в WAF как доменные имена, так и IP‑адреса. Прежде чем начать, ознакомьтесь со следующими различиями: