Перед подключением к экземпляру БД необходимо сначала создать его. Для получения подробной информации о том, как создать экземпляр БД, см. Buying an RDS for PostgreSQL Instance. Вы можете подключиться к экземпляру RDS for PostgreSQL через интерфейс командной строки (CLI), графический пользовательский интерфейс (GUI), Data Admin Service (DAS) или Java database connectivity (JDBC).
Методы подключения
Метод подключения | Адрес подключения | Описание |
|---|---|---|
Подключение к экземпляру RDS for PostgreSQL через DAS (рекомендовано) | Не требуется | DAS позволяет управлять базами данных через веб‑консоль и предоставляет возможности разработки баз данных, O&M и интеллектуальной диагностики, упрощая использование и обслуживание ваших баз данных. Разрешения, необходимые для подключения к экземплярам БД через DAS, включены по умолчанию. |
Для получения подробной информации см. Connecting to a DB Instance over a Private or Public Network Using a CLI. | В Linux необходимо установить клиент PostgreSQL на ECS и подключиться к экземпляру через psql CLI по частной или публичной сети.
| |
EIP для чтения/записи | В Windows вы можете использовать клиент pgAdmin для подключения к RDS for PostgreSQL instance. | |
Плавающий IP‑адрес для чтения/записи или EIP для чтения/записи | RDS for PostgreSQL совместим с экосистемой сообщества и не предоставляет сервисы драйверов. При необходимости вы можете выбрать любую версию драйвера сообщества. Если вы подключаетесь к instance через JDBC, сертификат SSL является необязательным. По соображениям безопасности рекомендуется загрузить сертификат SSL для шифрования соединения. |
Подключение к DB Instance через приватную или публичную сеть с помощью CLI
Table 2 перечисляет, как использовать CLI для подключения к RDS for PostgreSQL instance через приватную или публичную сеть.
Figure 1 Подключение к DB instance через приватную или публичную сеть
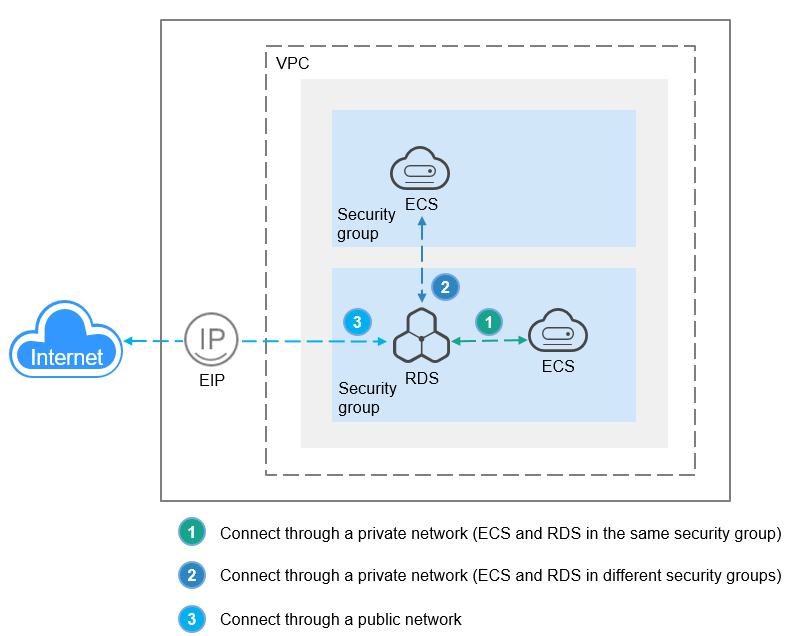
Метод подключения | IP‑адрес | Правила группы безопасности | Описание |
|---|---|---|---|
Floating IP address |
|
| |
Необходимо приобрести EIP. | Чтобы получить доступ к инстансу DB из ресурсов за пределами группы безопасности, с которой связан инстанс DB, необходимо настроить inbound правило для группы безопасности. Подробности см. в Configuring Security Group Rules. |
|
Пояснения к адресам подключения
- Floating IP address для чтения/записи
Этот IP-адрес всегда привязан к основному узлу. Если ваши приложения развернуты на сервере, находящемся в той же VPC, что и ваш DB instance, вы можете подключиться к DB instance, используя этот IP-адрес, для выполнения операций чтения и записи. Если произойдёт отказ, этот IP-адрес будет привязан к новому основному узлу и по‑прежнему может использоваться для операций чтения и записи. Все операции с этим IP-адресом будут выполняться на основном узле.
- EIP для чтения/записи (который необходимо привязать к инстансу)
После того как вы buy EIP и привяжете его к инстансу, вы можете использовать этот IP-адрес для выполнения операций чтения и записи на инстансе. Как и floating IP address, EIP всегда привязан к основному узлу для операций чтения и записи. Все операции с этим IP-адресом будут выполняться на основном узле.