Сервисы (например, OBS, IMS, EVS, SFS, DDS и RDS) используют метод конвертного шифрования, предоставляемый KMS, для защиты данных.
Конвертное шифрование — это практика шифрования данных с помощью DEK, а затем шифрования DEK с помощью корневого ключа, которым вы можете полностью управлять. В этом случае CMK не требуются для шифрования или дешифрования.
Принципы конвертного шифрования и дешифрования
- Figure 1 иллюстрирует процесс шифрования локального файла.
Figure 1 Encrypting a local file
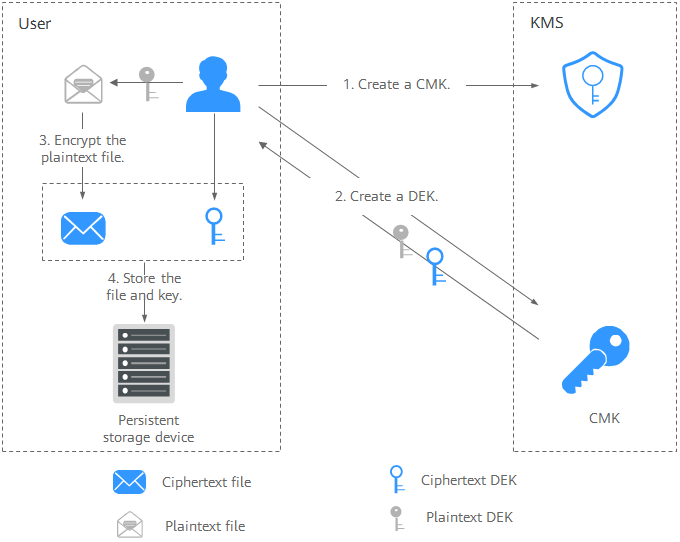
Процедура выглядит следующим образом:
- Создайте CMK в KMS.
- Вызовите API create-datakey KMS для создания DEK. Затем вы получаете DEK в открытом виде и DEK в зашифрованном виде. Зашифрованный DEK генерируется, когда вы используете CMK для шифрования открытого DEK.
- Используйте открытый DEK для шифрования файла. Создаётся зашифрованный файл.
- Сохраните зашифрованный DEK и зашифрованный файл вместе в постоянном устройстве хранения или в сервисе хранения.
- Figure 2 иллюстрирует процесс дешифрования локального файла.
Figure 2 Decrypting a local file
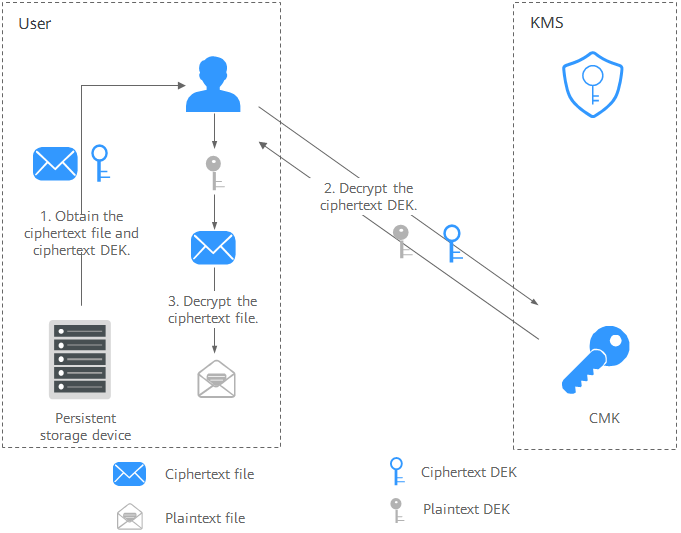
Процедура выглядит следующим образом:
- Получите зашифрованный DEK и файл из постоянного устройства хранения или из сервиса хранения.
- Вызовите decrypt-datakey API сервиса KMS и используйте соответствующий CMK (тот, который использовался для шифрования DEK), чтобы расшифровать ciphertext DEK. Затем вы получаете plaintext DEK.
Если CMK удалён, расшифровка не удалась. Поэтому надлежащим образом храните свои CMK.
- Используйте plaintext DEK для расшифровки ciphertext file.