What Is Private DNS Resolution?
Private DNS resolution переводит доменные имена, такие как ecs.com и их поддомены, используемые в одной или нескольких VPC, в частные IP‑адреса (например, 192.168.1.1). С помощью private DNS resolution ECS в VPC могут взаимодействовать друг с другом, используя частные доменные имена, и получать доступ к облачным сервисам, таким как OBS и SMN, через частную сеть.
Figure 1 показывает, как частное доменное имя разрешается частным DNS‑сервером.
Figure 1 Процесс разрешения частного доменного имени
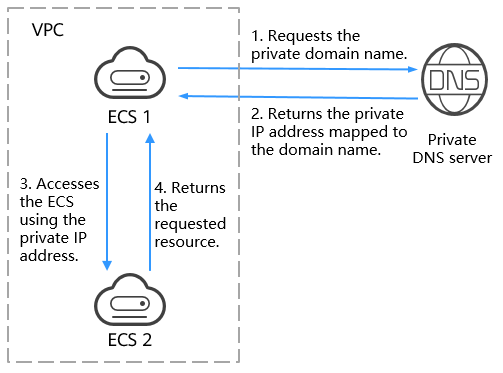
Когда ECS в VPC запрашивает доступ к частному доменному имени, частный DNS‑сервер напрямую возвращает частный IP‑адрес, сопоставленный с этим доменным именем.
Частные зоны позволяют:
- Создавать пользовательские частные доменные имена в ваших VPC.
- Связывать одну или несколько VPC с частной зоной.
- Использовать частные доменные имена для более быстрого доступа к ECS, а также к ресурсам OBS и SMN в VPC, предотвращая подделку DNS.
Вы можете использовать частные доменные имена в следующих сценариях:
Управление именами хостов ECS
Вы можете планировать имена хостов на основе местоположений ECS, их использования и информации об аккаунте, использовать имена хостов для создания частных зон для ECS и добавлять наборы записей. Это помогает более удобно управлять ECS.
Например, если вы развернули 20 ECS в AZ, по 10 для веб‑сайта A и 10 для веб‑сайта B, вы можете спланировать их имена хостов (частные доменные имена) следующим образом:
- ECS для веб‑сайта A: weba01.region1.az1.com – weba10.region1.az1.com
- ECS для веб‑сайта B: webb01.region1.az1.com – webb10.region1.az1.com
После настройки имен хостов вы сможете быстро определять местоположения и использование ECS в процессе рутинного управления и обслуживания.
Для получения подробной информации см. Configuring a Private Zone.
ECS Switchover
По мере постоянного роста количества пользователей Интернета веб‑сайт или веб‑приложение, развернутые на одном сервере, едва справляются с одновременными запросами в пиковые часы. Распространённая практика — развернуть веб‑сайт или приложение на нескольких серверах и распределить нагрузку между ними.
Эти серверы находятся в одном VPC и взаимодействуют друг с другом, используя частные IP‑адреса, закодированные во внутренних API, вызываемых между серверами. Если один ECS заменяется в системе, частный IP‑адрес меняется соответственно. В этом случае также необходимо изменить этот IP‑адрес в API и повторно опубликовать веб‑сайт. Это делает обслуживание системы неудобным.
Если создать частную зону для каждого сервера и настроить наборы записей, сопоставляющие их частные доменные имена с частными IP‑адресами, ECS смогут взаимодействовать, используя частные доменные имена. При замене одного из ECS необходимо изменить только IP‑адрес в наборах записей, а не в коде.
Figure 2 иллюстрирует такое использование разрешения частных доменных имён.
Figure 2 Configuring private DNS for cloud servers
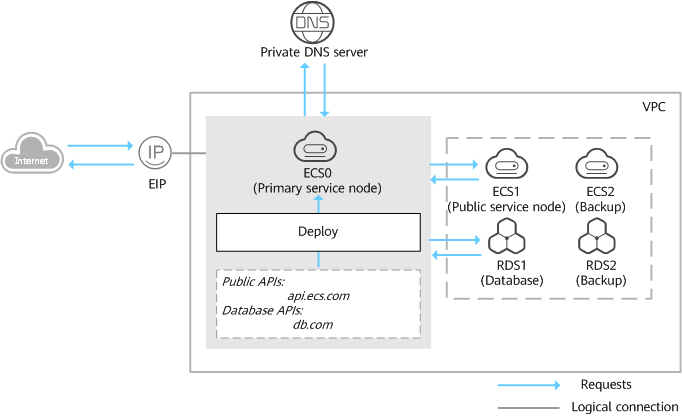
ECS и экземпляры RDS находятся в одном VPC.
- ECS0: основной сервисный узел
- ECS1: публичный сервисный узел
- RDS1: служебная база данных
- ECS2 and RDS2: Бэкап узел сервиса и Бэкап база данных
Когда ECS1 выходит из строя, ECS2 должен взять на себя управление. Однако, если для двух ECS не настроены private zones, вам потребуется изменить private IP‑адреса в коде для ECS0. Это прервет работу сервисов, и вам потребуется снова опубликовать веб‑сайт.
Предположим, что вы настроили private zones для ECS и включили их private‑имена в код. Если ECS1 выходит из строя, вам нужно лишь изменить DNS‑записи, чтобы перенаправить трафик на ECS2. Сервисы не прерываются, и вам не требуется повторно публиковать веб‑сайт.
Доступ к облачным ресурсам
Настройте private domain names для ECS, чтобы они могли получать доступ к другим облачным сервисам, таким как SMN и OBS, без подключения к Internet.
При создании ECS обратите внимание на следующее:
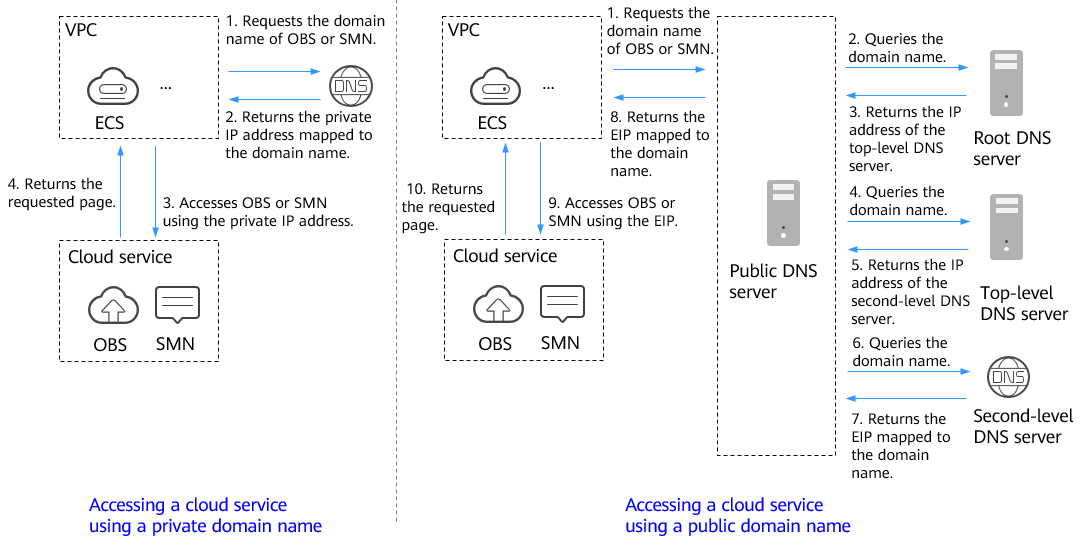
- Если для подсети VPC, в которой работает ECS, настроены public DNS servers, запросы к облачным сервисам будут маршрутизироваться через Internet.
Figure 3 показывает процесс разрешения доменного имени, когда ECS получает доступ к облачным сервисам, таким как OBS и SMN.
Запросы маршрутизируются через Internet, что приводит к высокой сетевой задержке и плохому пользовательскому опыту.
- Если для подсети настроен private DNS server, private DNS server напрямую обрабатывает запросы к облачным сервисам.
Когда ECS получает доступ к облачным сервисам, private DNS server возвращает их private IP‑адреса, вместо маршрутизации запросов через Internet. Это снижает сетевую задержку и повышает скорость доступа. Шаги 1‑4 слева от Figure 3 показывают процесс.
Figure 3 Accessing cloud services