Вы можете использовать Identity and Access Management (IAM) для реализации детального управления разрешениями для ваших ресурсов DLI. Для получения подробной информации см. Overview.
Если вашему облачному аккаунту не нужны отдельные IAM пользователи, вы можете пропустить этот раздел.
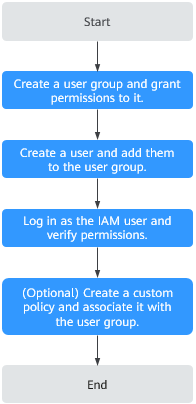
В этом разделе описывается, как создать IAM user и предоставить пользователю разрешения DLI. Figure 1 показывает процедуру.
Требования
Прежде чем предоставлять разрешения группе пользователей, ознакомьтесь с разрешениями DLI, которые могут быть добавлены в группу пользователей, и выберите их по необходимости.
Схема процесса
Figure 1 Процесс предоставления разрешений DLI
№. | Шаг | Описание |
|---|---|---|
1 | Создайте группу пользователей и предоставьте ей разрешения. | Создайте группу пользователей в консоли IAM и предоставьте ей разрешение DLI ReadOnlyAccess. |
2 | Создайте пользователя и добавьте его в группу пользователей. | Создайте пользователя в консоли IAM и добавьте его в созданную группу пользователей. |
3 | Войдите как пользователь IAM и проверьте разрешения. | Войдите в консоль, используя только что созданного пользователя, переключитесь на авторизованный регион и проверьте разрешения.
|
4 | Создайте пользовательскую политику и привяжите её к группе пользователей. | Если предопределённые разрешения DLI в системе не удовлетворяют вашим требованиям к авторизации, вы можете создать пользовательские политики. Подробную информацию о том, как создать пользовательскую политику, см. Creating a Custom Policy. |