DDM использует VPC и security groups для обеспечения безопасности ваших instances. Ниже приведены рекомендации по правильной настройке security group.
Intra-VPC Access к DDM Instances
Доступ к DDM instance включает доступ к DDM instance с ECS, где находится клиент, и доступ к связанным data nodes.
ECS, DDM instance и data nodes должны находиться в одном VPC. Кроме того, необходимо настроить правильные правила для их security groups, чтобы разрешить сетевой доступ.
- Рекомендуется использовать одну и ту же security group для ECS, DDM instance и data nodes. После создания security group сетевой доступ в группе не ограничивается по умолчанию.
- Если настроены разные security groups, возможно, потребуется обратиться к следующим конфигурациям:Note
- Предположим, что ECS, DDM instance и RDS for MySQL instance настроены с security groups sg-ECS, sg-DDM и sg-RDS соответственно.
- Предположим, что сервисный порт DDM instance — 5066, а порт RDS for MySQL instance — 3306.
- Удалённый конец должен быть security group или IP-адресом.
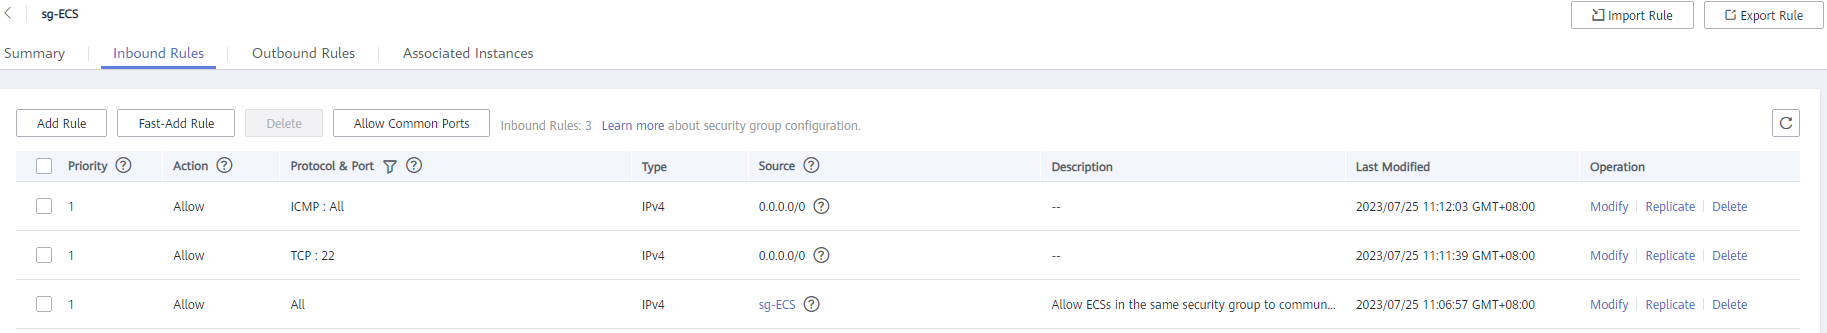
Добавьте правила, описанные на следующей схеме, в security group ECS, чтобы ваш клиент мог получить доступ к DDM instance.
Figure 1 ECS security group rules
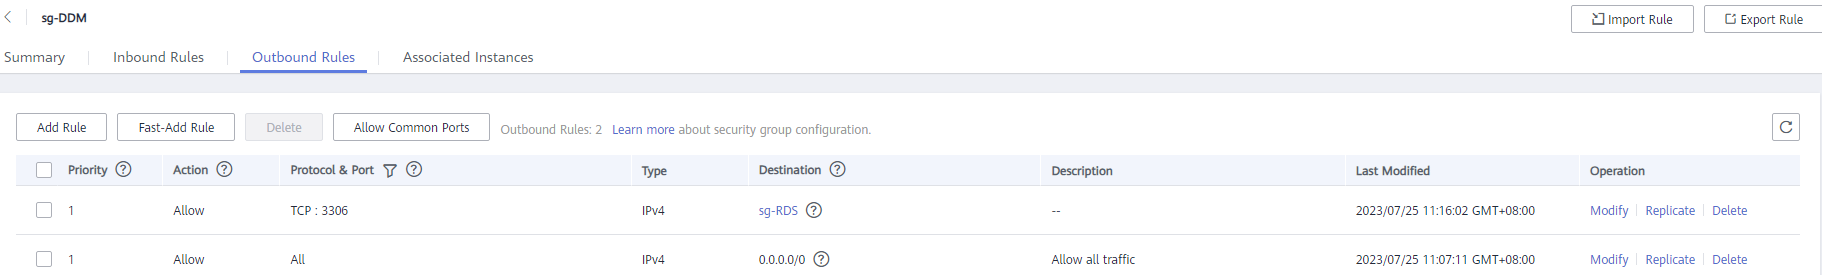
Добавьте правила, показанные на следующей схеме, в security group ECS, где размещён ваш DDM instance, чтобы DDM instance мог получать доступ к связанным data nodes и был доступен вашему клиенту.
Figure 2 Configuring security group inbound rules for your DDM instance
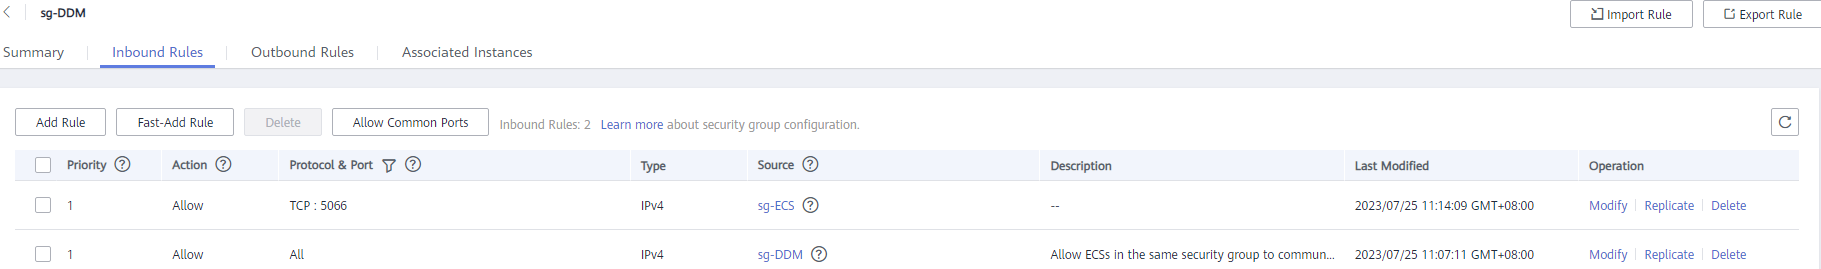
Figure 3 Configuring security group outbound rules for your DDM instance
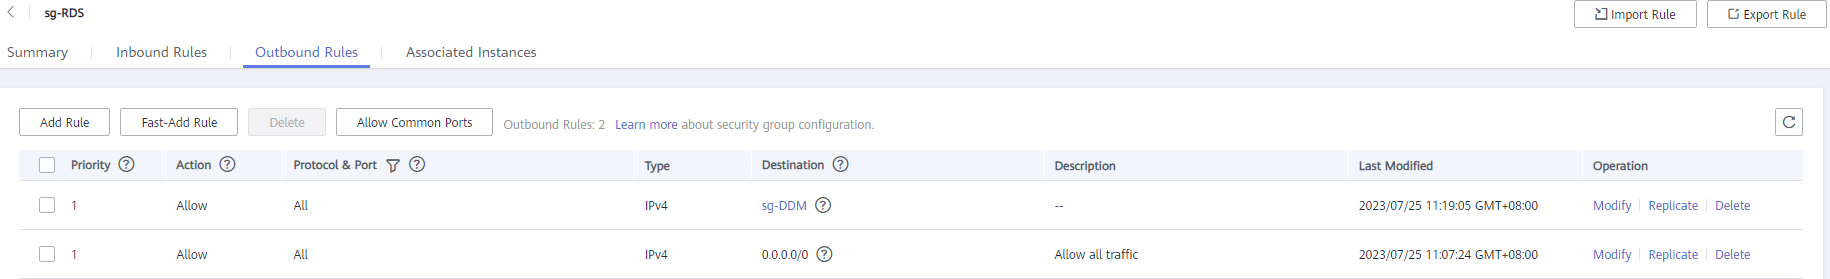
Добавьте правила, показанные на следующем рисунке, в группу безопасности ECS, где расположен узел данных, чтобы ваш DDM инстанс мог получить доступ к узлу.
Figure 4 Настройка входящих правил группы безопасности для связанного RDS инстанса
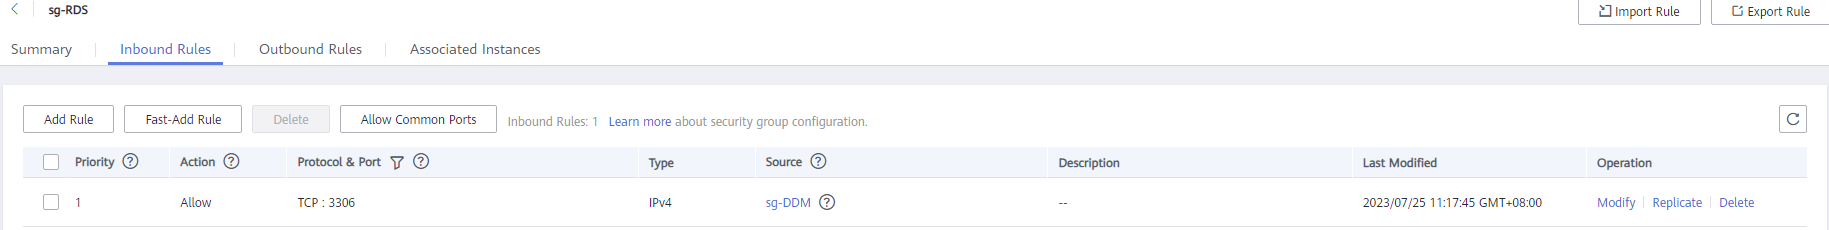
Figure 5 Настройка исходящих правил группы безопасности для связанного RDS инстанса