В этом разделе описываются концепции, связанные с сервисом Private Certificate Authority (PCA).
Root CA
Публичный сертификат ключа CA. Корневой сертификат является точкой доверия в системе инфраструктуры открытых ключей (PKI). Он может выпускать дочерние CA, частные сертификаты и списки отзыва сертификатов (CRL). После импорта корневого CA в список доверенных клиентов сертификаты, выданные им, могут быть проверены как доверенные.
Subordinate CA
Подчинённый CA, или промежуточный CA, или дочерний CA, используется для изоляции корневого CA от частных сертификатов. Он является ключом к разделению иерархии CA. Подчинённый CA проверяет сертификаты на следующем уровне в цепочке сертификатов. Если длина пути подчинённого CA больше 0, он может выпускать подчинённые CA более низкого уровня.
Глубина пути подчинённого CA определяет, сколько уровней подчинённых CA может выпускать текущий CA. (Последний уровень цепочки сертификатов — частный сертификат).
Private certificate
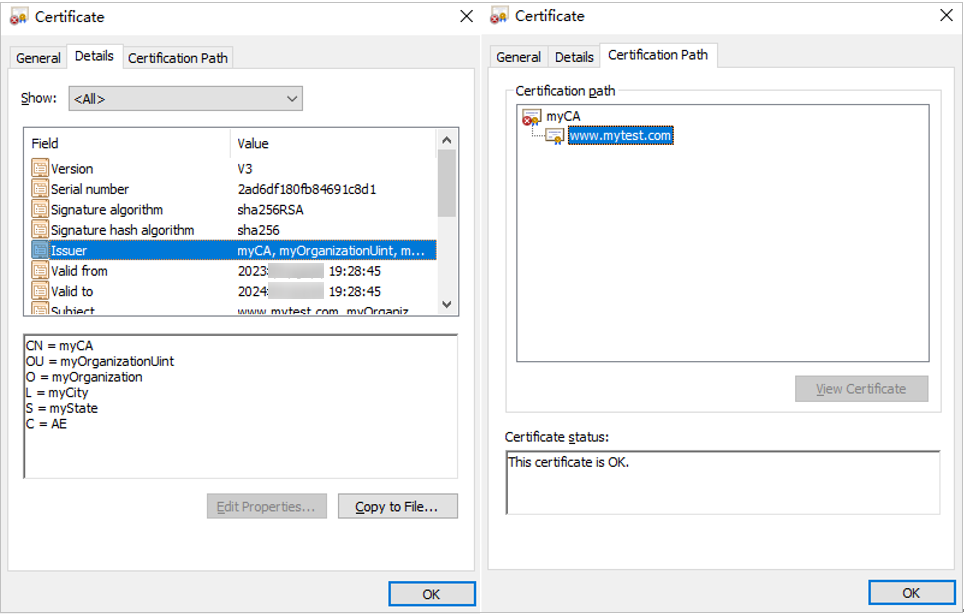
Частный сертификат — это сертификат конечного объекта, который устанавливается на конечный объект, включая сертификаты, используемые клиентом (или клиентские сертификаты) и сертификаты, используемые сервером (или серверные сертификаты). Сертификат конечного объекта находится на нижнем уровне цепочки сертификатов и используется для аутентификации объекта. Он не может использоваться для выпуска сертификатов и служит учётными данными для HTTPS‑соединения между объектом, владеющим сертификатом, и другими объектами. Figure 1 показывает содержимое частного сертификата.
Figure 1 Private certificate
Certificate Revocation List (CRL)
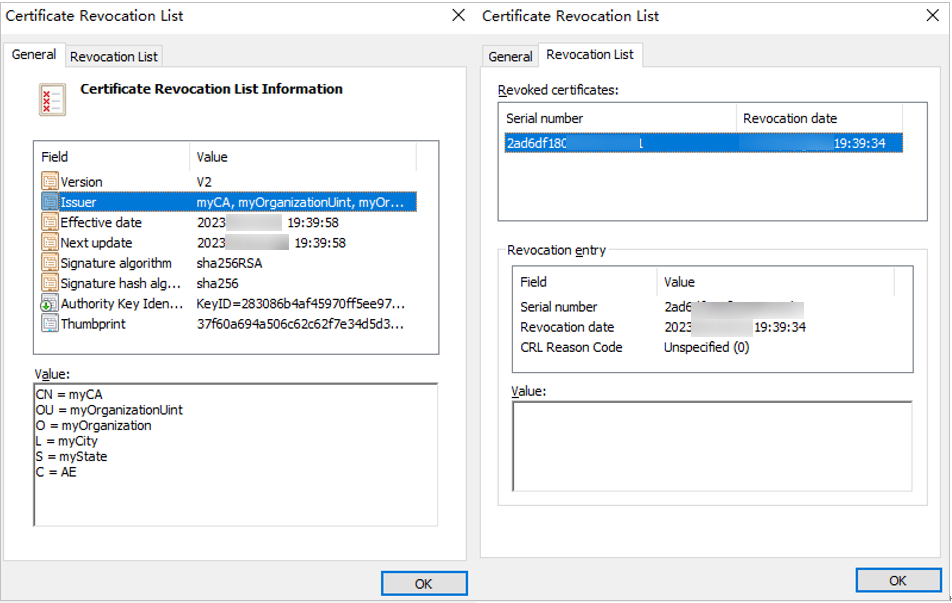
Список отзыва сертификатов (CRL) — это список сертификатов, отозванных родительским CA, пока они ещё действительны. Отозванные сертификаты включают подчинённые CA и частные сертификаты. CRL представляет собой структурированный файл данных фиксированного формата. Он содержит информацию об издателе, время вступления CRL в силу, время следующего обновления CRL, алгоритм выпуска, отпечаток, а также серийный номер, время отзыва и код причины отзыва отозванного сертификата. Figure 2 предоставляет дополнительные детали.
Figure 2 Certificate Revocation List (CRL)
Certificate chain
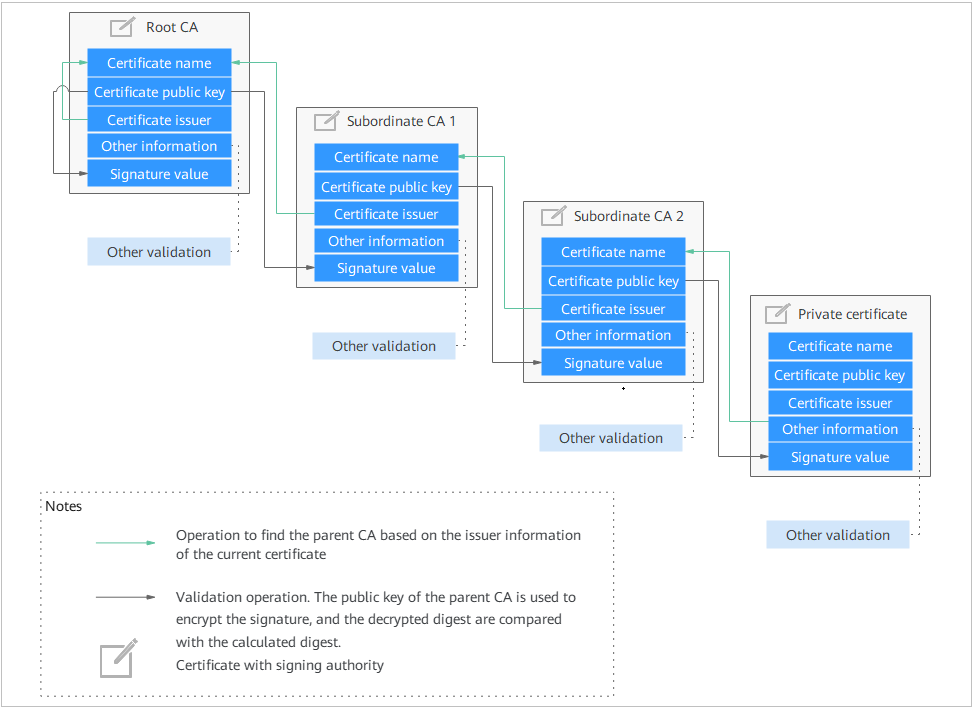
Цепочка сертификатов — это файл, который объединяет все сертификаты от корневого CA до частных сертификатов в фиксированной последовательности. Цепочка сертификатов используется для пошаговой проверки сертификатов. Figure 3 показывает пример цепочки сертификатов.
Рисунок 3Цепочка сертификатов
Проверка сертификата включает следующие аспекты:
Во время процесса проверки проверяется следующая информация:
- Субъект, указанный владельцем сертификата, например доменное имя сервера
- Срок действия сертификата
- Назначение ключа, например согласование ключей и цифровые подписи.
- Цифровая подпись
- Отозван ли сертификат.Note
Здесь перечислены не все элементы проверки. Сертификат X.509 позволяет пользователям добавлять несколько пользовательских расширений. Подробности см. в соответствующих международных стандартах.
Срок действия сертификата PCA
В цепочке сертификатов корневой CA является точкой привязки доверия для всех подчинённых CA и конечных сертификатов ниже него. После истечения срока действия корневого CA все сертификаты, выданные корневым CA и его подчинёнными CA, перестают считаться доверенными. Срок действия корневого CA является верхним пределом срока действия всех сертификатов нижних уровней. Даже если срок действия сертификата нижнего уровня можно задать больше, чем у корневого CA (если это не предписано), проверка цепочки сертификатов завершается неудачей, пока корневой CA в цепочке не истечёт.
В сервисе PCA срок действия сертификата не может быть длиннее, чем у его родительского CA. Это обеспечивает постепенное уменьшение сроков действия в цепочке сертификатов от корневого CA до частного сертификата. Table 1 перечисляет ограничения, накладываемые PCA на сроки действия сертификатов.
Сроки действия различных типов сертификатов различаются в зависимости от их ролей. Чем чаще используется сертификат, тем выше риск утечки ключа. Поэтому срок действия часто используемого сертификата должен быть как можно короче. Корневой CA используется только для выпуска подчинённых CA. Корневые CA используются редко, и для них применяются самые строгие меры защиты. (Для управления ключами CA в PCA используется KMS). Срок действия корневого CA составляет примерно от 10 до 30 лет. Чем ниже уровень подчинённого CA, тем короче срок его действия. Подчинённый CA самого нижнего уровня используется для выпуска частных сертификатов, поэтому его срок действия обычно устанавливается от 2 до 5 лет. Частный сертификат часто используется в процессе коммуникаций. Срок действия частного сертификата может быть установлен на несколько часов, месяцев или на один‑два года в зависимости от требований безопасности сценариев применения.
Тип сертификата | Минимальный период действия | Максимальный период действия | Поддержка расширения | Примечания |
|---|---|---|---|---|
Root CA | 1 час | 30 лет | Нет | Нет |
Subordinate CA | 1 час | 20 лет | Нет | The root CA must within the validity period. |
Private certificate | 1 hour | 20 years | No | The root CA must within the validity period. |