VPC похожа на частную локальную сеть (LAN), управляемую домашним шлюзом с IP‑адресом 192.168.0.0/16. VPC — это частная сеть, построенная в облаке, и предоставляет базовую сетевую среду для запуска ECSs, load balancers и промежуточного ПО. Выберите CIDR‑блок в соответствии с требованиями вашего сервиса. Обычно можно использовать 10.0.0.0/8, 172.16.0.0/12 или 192.168.0.0/16 в качестве базовой сети, при этом длина префикса подсети может варьироваться от базовой маски до /24.
subnet — логическое подразделение VPC. Вы можете разделить VPC на несколько подсетей и применить security groups, route tables и network ACLs для контроля межподсетевого взаимодействия. Эта изоляция позволяет развертывать различные сервисы в отдельных подсетях.
Кластер — это один или группа ECSs (также известных как узлы) в одной VPC. Он предоставляет пул вычислительных ресурсов для запуска контейнеров.
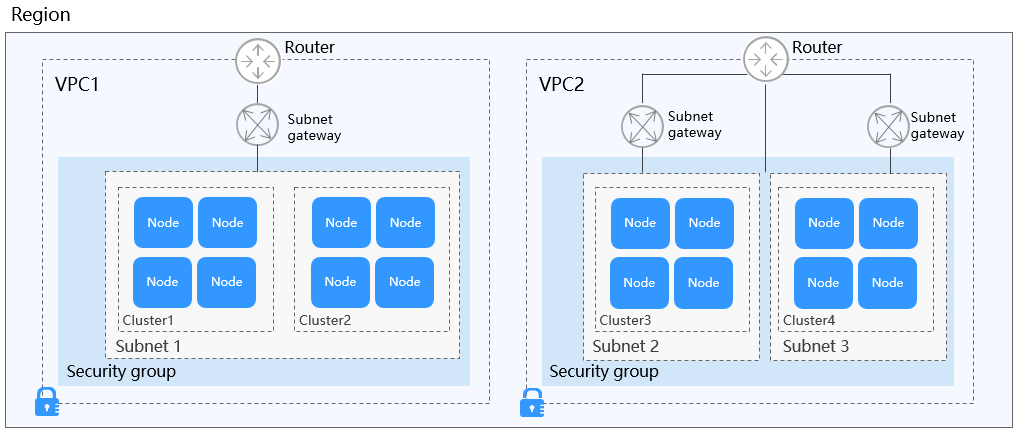
Как показано в Figure 1, регион может включать несколько VPC. VPC состоит из одной или нескольких подсетей. Подсети взаимодействуют друг с другом через шлюз подсети. Кластер создаётся в подсети. Существует три сценария:
Figure 1 Relationship between clusters, VPCs, and subnets