Требования
- Доступен хотя бы один кластер.
- Доступна пара ключей для удаленного входа на узел с использованием аутентификации по паре ключей.
Если вы используете пароль для входа, пропустите этот шаг.
Ограничения
- Создание узла зависит от связанных сервисов, таких как OBS. Поэтому конфигурацию DNS подсети, в которой находятся узлы, нельзя изменять.
Меры предосторожности
- Для поддержания стабильности узла определённое количество ресурсов CCE узла будет зарезервировано для компонентов Kubernetes, таких как kubelet, kube-proxy и Docker, в зависимости от спецификаций узла. Поэтому общее количество ресурсов узла и количество выделяемых ресурсов узла для вашего кластера различаются. Чем выше спецификации узла, тем больше контейнеров развертывается на узле. Следовательно, для работы компонентов Kubernetes необходимо зарезервировать больше ресурсов узла. Подробности см. Node Resource Reservation Rules.
- Сети, включая сети VM и сетевые контейнеры узлов, полностью управляются CCE. Не добавляйте и не удаляйте сетевые интерфейсы, а также не изменяйте маршруты и IP‑адреса. В противном случае сервисы могут стать недоступными. Например, сетевой интерфейс с именем gw_11cbf51a@eth0 на узле является шлюзом сетевого контейнера и не подлежит изменению.
Процедура
После создания кластера вы можете создавать узлы для этого кластера.
- Войдите в CCE console.
- В панели навигации CCE console выберите Clusters. Нажмите название целевого кластера, чтобы открыть его страницу сведений.
- В панели навигации выберите Nodes. На отображаемой странице нажмите вкладку Nodes, а затем Create Node в правом верхнем углу. Настройте параметры узла.
Конфигурация узла
Вы можете настроить Флейвор и OS облачного сервера, на котором работают ваши контейнеризованные приложения.
Table 1 параметры конфигурации узла Parameter
Description
Billing Mode
Поддерживаются следующие режимы биллинга:
- Pay-per-use
Ресурсы будут оплачиваться в зависимости от длительности использования. Вы можете создавать или удалять ресурсы в любое время.
AZ
AZ, в котором расположен узел. Узлы в кластере могут быть созданы в разных AZ для повышения надёжности. Значение нельзя изменить после создания узла.
Выберите Random, чтобы развернуть ваш узел в случайном AZ на основе выбранного Флейвора узла.
AZ — это физический регион, где ресурсы используют независимое электропитание и сети. AZ физически изолированы, но соединены внутренней сетью. Чтобы повысить доступность рабочих нагрузок, создавайте узлы в разных AZ.
Node Type
Выберите тип узла в соответствии с требованиями сервиса. Затем доступные Флейворы узлов будут автоматически отображены в области Specifications для выбора.
Стандартные кластеры CCE поддерживают следующие типы узлов:
- ECS (VM): В качестве узла кластера используется VM ECS.
- ECS (PM): В качестве узла кластера используется bare metal сервер на базе QingTian.
Кластеры CCE Turbo поддерживают следующие типы узлов:
- ECS (VM): В качестве узла кластера используется VM ECS. Кластер CCE Turbo поддерживает только облачные серверы, позволяющие использовать несколько сетевых интерфейсов. Выберите тип сервера, отображаемый в консоли CCE.
- ECS (PM): В качестве узла кластера используется bare metal сервер на базе QingTian.
Технические характеристики
Выберите флейворы узлов по необходимости. Узел требует минимум 2 ядра CPU и 4 GiB памяти.
Доступные флейворы узлов зависят от AZ. Получите флейворы, отображаемые в консоли.
Container Runtime (Original Container Engine)
CCE поддерживает Docker или containerd в качестве контейнерного runtime. Доступные runtime зависят от типа кластера, версии и OS. Выберите runtime, отображаемый в консоли CCE.
OS
Выберите тип OS. Разные типы узлов поддерживают разные OS.
- Public image: Выберите публичный образ для узла.
- Private image: Выберите private image для узла.
- Shared image: Вы можете выбрать образ, которым делятся другие пользователи. Эта опция поддерживается узлами BMS и PM.
NOTE:Среды выполнения сервисных контейнеров используют ядро и базовые вызовы узлов. Чтобы обеспечить совместимость, выберите версию дистрибутива Linux, которая совпадает или близка к версии конечного образа сервисного контейнера для ОС узла.
Node Name
Имя узла. При пакетном создании узлов (ECS) значение этого параметра используется в качестве префикса имени для каждого ECS.
Система генерирует для вас имя по умолчанию, которое можно изменить.
Введите от 1 до 56 символов. Оно должно начинаться со строчной буквы и не заканчиваться дефисом (-) или точкой (.). Разрешены только строчные буквы, цифры, точки (.) и дефисы (-). Точки (.) должны сразу предшествоваться и следовать за строчными буквами или цифрами.
Login Mode
- Password
Имя пользователя по умолчанию root. Введите пароль для входа в узел и подтвердите пароль.
Обязательно запомните пароль, так как он понадобится при входе в узел.
- Key Pair
Выберите пару ключей, используемую для входа в узел. Приватные пары ключей доступны только вам. Пары ключей учетной записи общие для всех пользователей учетной записи.
Пара ключей используется для аутентификации личности при удалённом входе в узел. Если пара ключей недоступна, нажмите Create Key Pair.
- Image password (поддерживается для ECS или PM, чьи ОС являются приватными образами)
Сохраните пароль выбранного образа. Чтобы использовать эту опцию, убедитесь, что для выбранного образа установлен пароль.
Storage Settings
Настройте ресурсы хранилища на узле для работающих на нём контейнеров. Выберите тип диска и задайте его размер в соответствии с требованиями сервиса.
Table 2Configuration parameters Parameter
Description
System Disk
Системный диск, используемый ОС узла. Диапазон значений от 40 GiB до 1 024 GiB. Значение по умолчанию — 50 GiB. Для кластеров v1.28 и более новых минимальный размер системного диска составляет 20 GiB. Однако примерно 15 GiB резервируется для образа ОС узла, пакетов установки компонентов и журналов системных компонентов. Таким образом, доступное пространство равно общей ёмкости минус зарезервированное пространство. Недостаток места на диске может нарушить стабильность узла, поэтому настройте disk alarms для мониторинга свободной ёмкости.
System Component Storage
Выберите диск для хранения системных компонентов.
- Data Disk: добавлен для хранения среды выполнения контейнеров и компонентов kubelet по умолчанию. Размер диска варьируется от 20 GiB до 32 768 GiB. Значение по умолчанию — 100 GiB. Этот диск с данными нельзя отсоединять. В противном случае узел станет недоступным.
- System Disk: хранит ресурсы CCE, такие как загруженные образы, временное хранилище для контейнеров и stdout‑логи контейнеров. Если системный диск полностью заполнен, это негативно скажется на стабильности узла.
NOTE:В кластерах v1.23.18-r0, v1.25.13-r0, v1.27.10-r0, v1.28.8-r0, v1.29.4-r0 и более новых можно выбрать место хранения системных компонентов. Если в кластере требуется дополнение CCE Node Problem Detector, установите версию v1.19.2 или более новую. Подробную информацию об этом дополнении см. в CCE Node Problem Detector.
Data Disk
- Для хранения компонентов контейнерного runtime и kubelet должен быть доступен диск с данными по умолчанию, если System Component Storage установлен в Data Disk. Этот диск с данными нельзя отсоединять. В противном случае узел будет недоступен.
- Диск с данными по умолчанию: используется для компонентов контейнерного runtime и kubelet. Размер диска варьируется от 20 GiB до 32 768 GiB. Значение по умолчанию — 100 GiB.
- Другие общие диски с данными: можно задать размер диска с данными в диапазоне от 10 GiB до 32 768 GiB. Значение по умолчанию — 100 GiB.
- Если System Component Storage установлен в System Disk, добавлять диск с данными по умолчанию не требуется. В этом случае все диски с данными являются общими. Можно задать размер диска с данными в диапазоне от 10 GiB до 32 768 GiB. Значение по умолчанию — 100 GiB.
ПРИМЕЧАНИЕ:- Если тип инстанса узла ориентирован на дисковую нагрузку или обладает ультра‑высоким I/O, один диск с данными может быть локальным диском.
- Локальные диски могут выйти из строя и не гарантируют надёжность данных. Храните данные сервисов на дисках EVS, которые надёжнее локальных дисков.
Advanced Settings
Добавление дисков с данными
По умолчанию диски с данными, не являющиеся дисками по умолчанию, создаются как raw‑диск без какой‑либо обработки. Количество дисков с данными, которые можно присоединить к узлу, зависит от флейвора узла. Для получения подробной информации см. консоль.
Настройки сети
Настройте сетевые ресурсы, чтобы обеспечить доступ узла и контейнеризованных приложений.
Table 3 Параметры конфигурации Параметр
Описание
VPC/Node Subnet
Подсеть узла, выбранная при создании кластера, используется по умолчанию. Вы можете выбрать другую подсеть вместо неё.
Node IP
IP-адрес указанного узла. По умолчанию значение выделяется случайным образом.
EIP
ECS без привязанного EIP не может получить доступ к Интернету и не доступен из публичных сетей.
Значение по умолчанию — Do not use. Поддерживаются Use existing и Auto assign.
Если вы выбираете Auto assign, настройте следующие параметры:
- EIP Type
- Dynamic BGP: В сети с динамическим BGP изменения могут быть быстро учтены путем корректировки конфигураций через протокол маршрутизации, обеспечивая стабильность и оптимальную производительность.
- Billed By
- Bandwidth: Выделенная пропускная способность, оплата которой производится в зависимости от её размера.
- Traffic: Выделенная полоса пропускания, оплата за фактически использованный трафик.
- Bandwidth Size: Выберите размер полосы пропускания (в Mbit/s) в соответствии с требованиями сервиса.
Advanced Settings
Настройте расширенные возможности узла, такие как метки, taint'ы и команду запуска.
Table 4 Параметры расширенной конфигурации Parameter
Description
Resource Tag
Вы можете добавлять теги ресурсов для классификации ресурсов.
Вы можете создавать predefined tags в консоли TMS. Эти теги доступны всем ресурсам, поддерживающим теги. Вы можете использовать эти теги для повышения эффективности создания тегов и миграции ресурсов.
CCE automatically creates the CCE-Cluster-ID=<cluster-ID> and CCE-Dynamic-Provisioning-Node=<node-ID> tags.
Kubernetes Label
Пара ключ‑значение, привязанная к объектам Kubernetes, например к pod'ам. Можно добавить не более 20 меток.
Метки могут использоваться для различения узлов. С настройками привязки нагрузки контейнерные pod'ы могут быть запланированы на указанный узел. Для получения дополнительной информации см. Labels and Selectors.
Kubernetes Taint
Этот параметр по умолчанию оставлен пустым. Вы можете добавить taints для настройки anti-affinity для узла. Для каждого узла допускается максимум 20 taints. Каждый taint содержит следующие параметры:
- Taint Key: Ключ должен содержать от 1 до 63 символов, начинаться и заканчиваться буквой или цифрой. Разрешены только буквы, цифры, дефисы (-), подчёркивания (_) и точки (.). В качестве префикса ключа можно использовать имя поддомена DNS.
- Taint Value: Значение должно содержать от 1 до 63 символов, начинаться и заканчиваться буквой или цифрой. Разрешены только буквы, цифры, дефисы (-), подчёркивания (_) и точки (.).
- Effect: Доступные варианты: NoSchedule, PreferNoSchedule и NoExecute.
Подробности см. в Managing Node Taints.
ПРИМЕЧАНИЕ:Для кластера версии v1.19 или более ранней рабочая нагрузка могла быть запланирована на узел до добавления taint. Чтобы избежать такой ситуации, выберите кластер версии v1.19 или более поздней.
Max. Pods
Максимальное количество pod‑ов, которые могут работать на узле, включая pod‑ы системы по умолчанию.
Это ограничение предотвращает перегрузку узла pod‑ами.
Это число также определяется другими факторами. Подробности см. в Maximum Number of Pods That Can Be Created on a Node.
ECS Group
Группа ECS логически объединяет ECS. ECS в одной группе ECS соответствуют одной политике, связанной с группой ECS.
Anti-affinity: ECS в группе ECS размещаются на разных физических хостах для повышения надёжности сервиса.
Выберите существующую группу ECS, либо нажмите Create Cloud Server Group, чтобы создать её. После создания группы ECS нажмите значок обновления.
Pre-installation Script
Команда скрипта установки. Команда скрипта будет транскодирована в Base64. Символы как в скрипте предустановки, так и в скрипте постустановки рассчитываются централизованно, и общее количество символов после транскодирования не может превышать 10,240.
Скрипт предустановки выполняется до установки Kubernetes. Если он завершится с ошибкой, установка Kubernetes также завершится с ошибкой.
Post-installation Script
Команда скрипта установки. Команда скрипта будет транскодирована в Base64. Символы как в скрипте предустановки, так и в скрипте постустановки рассчитываются централизованно, и общее количество символов после транскодирования не может превышать 10,240.
Скрипт будет выполнен после установки программного обеспечения Kubernetes, что не влияет на установку. Во время выполнения скрипта постустановки pod‑ы могут планироваться нормально. Однако, если скрипт превышает время ожидания, установка узла завершается с ошибкой. Чтобы предотвратить планирование pod‑ов на узлах с незавершённым выполнением скрипта, включите параметр планировать pod‑ы только после завершения скрипта постустановки.
CAUTION:Не используйте команду reboot в скрипте постустановки для немедленной перезагрузки системы. Вместо этого используйте команду shutdown -r 1 для перезагрузки системы с задержкой в одну минуту.
Agency
Если необходимо предоставить доступ к ресурсам cloud server другим учётным записям или делегировать более профессиональному сотруднику или команде управление ресурсами, вы можете создать agency в IAM и предоставить agency права на управление ресурсами cloud server. Делегированная учётная запись может войти в облачную систему и переключиться на вашу учётную запись для управления ресурсами. Не требуется передавать другим учётным записям учётные данные (например, пароли), что обеспечивает безопасность вашей учётной записи.
Если вы создали agency, выберите agency из раскрывающегося списка. Если agency недоступна, нажмите Create Agency справа, чтобы создать её.
Kubernetes Node Name
Имя узла Kubernetes — это значение metadata.labels.kubernetes.io/hostname в YAML‑файле узла. Поддерживаются следующие два значения:
- Node private IP: Значение должно совпадать с частным IP‑адресом узла (значение по умолчанию).
- Cloud server name: Используйте пользовательское имя cloud server, настроенное в параметрах узла. Имена cloud server не обязаны быть уникальными. Чтобы избежать конфликтов имён, CCE автоматически добавляет к каждому имени cloud server случайный пятизначный суффикс.ПРИМЕЧАНИЕ:
- Эта функция доступна только при версии кластера v1.23.4-r0 или более новой.
- Имя облачного сервера может быть указано в качестве имени узла Kubernetes только при создании или управлении облачным сервером. После создания или управления облачным сервером имя узла Kubernetes изменить нельзя. Подробнее см. ECS Names, Node Names, and Kubernetes Node Names.
- Существующие узлы в кластере сохраняют свои частные IP‑адреса в качестве имен узлов Kubernetes. Ново‑созданные или добавленные узлы используют имена облачных серверов.
Эта несогласованность между именами узлов и частными IP‑адресами может потребовать адаптации. Например, при настройке привязки узлов вы не можете использовать метку kubernetes.io/hostname:\u003cnode-private-IP-address\u003e для выбора конкретных узлов.
Чтобы изменить имя узла Kubernetes у существующих узлов на имя облачного сервера, удалите эти узлы из кластера и повторно примите их. Перед этим ознакомьтесь с возможными последствиями для сервисов при removing или accepting узла.
- Pay-per-use
- После завершения предыдущих настроек укажите количество узлов для покупки и нажмите Next: Confirm для просмотра конфигурации и спецификаций.
- Прочитайте инструкции, отметьте флажок и нажмите Submit для начала создания узла.
- Нажмите Back to Node List. Узел считается созданным, когда его статус меняется на Running. Дождитесь завершения создания.
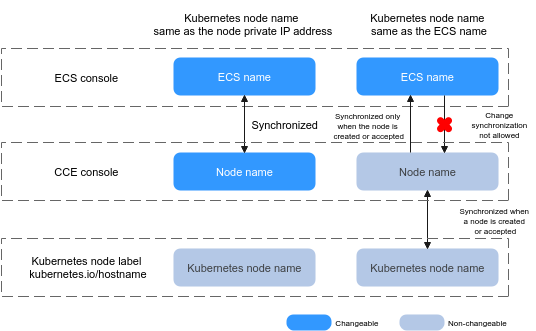
Имена ECS, имена узлов и имена узлов Kubernetes
- Имя ECS: имя ECS на странице ECS. Вы можете задать пользовательское имя ECS при создании ECS (узла).
- Имя узла: имя узла в консоли CCE, которое может синхронизироваться с именем ECS в консоли ECS. Однако после указания имени узла Kubernetes изменение имени ECS не может быть синхронизировано с именем узла.
- Имя узла Kubernetes: значение metadata.labels.kubernetes.io/hostname в YAML‑файле узла. Имя облачного сервера может быть указано в качестве имени узла Kubernetes только при создании или управлении облачным сервером. После создания или управления облачным сервером имя узла Kubernetes изменить нельзя.
Figure 1 показывает взаимосвязь синхронизации между именами ECS, именами узлов и именами узлов Kubernetes.
Figure 1 Взаимосвязь между именами узлов