Добро пожаловать в Domain Name Service API Reference. Domain Name Service (DNS) — это высокодоступный и масштабируемый авторитетный сервис разрешения доменных имён, который переводит такие доменные имена, как www.example.com, в IP‑адреса, например 192.1.2.3, необходимые для сетевого соединения. Сервис DNS позволяет пользователям обращаться к вашим веб‑сайтам или веб‑приложениям по доменным именам.
В этом документе описывается, как использовать API для выполнения операций, таких как создание, удаление, запрос или изменение ресурсов DNS. Для получения подробной информации обо всех поддерживаемых операциях см. API Overview.
Прежде чем получить доступ к DNS через вызов API, ознакомьтесь с концепциями DNS. Для получения подробной информации см. "Service Overview" в Domain Name Service User Guide.
Вызов API
DNS поддерживает REST API, которые можно вызывать через HTTPS. Для получения подробной информации о вызове API см. Calling APIs.
Эндпоинты
Эндпоинт — это request address для вызова API. Эндпоинты различаются в зависимости от сервисов и регионов. Для получения списка эндпоинтов всех сервисов см. Regions and Endpoints.
Концепции
- Учётная запись
Учётная запись создаётся после успешной регистрации. Учётная запись имеет полные права доступа ко всем облачным сервисам и ресурсам. Её можно использовать для сброса паролей пользователей и предоставления им прав. Учётная запись является платёжным субъектом и не должна использоваться напрямую для выполнения рутинного управления. Для обеспечения безопасности учётной записи создайте пользователей Identity and Access Management (IAM) и предоставьте им права для рутинного управления.
- Пользователь
Пользователь создаётся с использованием домена для доступа к облачным сервисам. Каждый пользователь имеет собственные учётные данные (пароль и ключи доступа).
Для аутентификации API требуются такие данные, как имя учётной записи, имя пользователя и пароль.
- Регион
Регион — это географическая область, в которой развертываются облачные ресурсы. Зоны доступности (AZs) в одном регионе могут взаимодействовать друг с другом через интранет, тогда как зоны доступности в разных регионах изолированы друг от друга. Размещение облачных ресурсов в разных регионах может лучше соответствовать определённым требованиям пользователей или соответствовать местным законам и нормативным актам.
- AZ
Зона доступности (AZ) состоит из одного или нескольких физических дата‑центров, оснащённых независимыми системами вентиляции, пожаротушения, водоотведения и электроснабжения. Вычислительные, сетевые, хранилищные и другие ресурсы в зоне доступности логически разделены на несколько кластеров. Зоны доступности внутри региона соединены между собой с помощью высокоскоростных оптических волокон, что позволяет создавать кросс‑AZ системы с высокой доступностью.
- Project
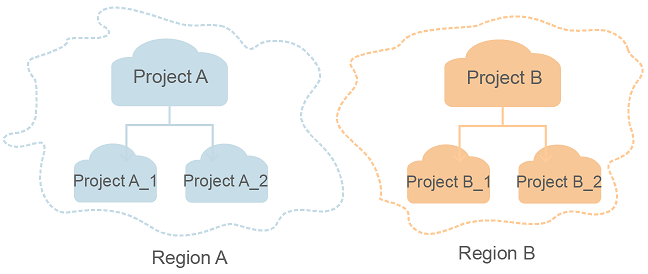
Проект соответствует региону. По умолчанию проекты определяются для группировки и физической изоляции ресурсов (включая вычислительные, хранилищные и сетевые ресурсы) между регионами. Пользователям могут быть предоставлены разрешения в проекте по умолчанию для доступа ко всем ресурсам их учётных записей в регионе, связанном с проектом. Если требуется более тонкий контроль доступа, создайте подпроекты в рамках проекта по умолчанию и создавайте ресурсы в подпроектах. Затем можно назначить пользователям необходимые разрешения для доступа только к ресурсам в конкретных подпроектах.
Рисунок 1 Модель изоляции проекта