Добро пожаловать в Auto Scaling API Reference. Auto Scaling (AS) — это сервис, который автоматически регулирует ресурсы (Elastic Cloud Server и ресурсы пропускной способности) в соответствии с требованиями вашего сервиса и настроенными политиками AS. Вы можете задавать политики AS на основе требований сервиса. Эти политики освобождают вас от необходимости постоянно корректировать ресурсы, чтобы успевать за изменениями сервиса и всплесками спроса, помогая снизить затраты на ресурсы и труд. В этом документе описывается, как использовать интерфейсы программирования приложений (APIs) для выполнения операций с группами AS, таких как создание, удаление или изменение групп AS. Подробную информацию обо всех поддерживаемых операциях см. в API Overview.
Если вы планируете получать доступ к AS через API, убедитесь, что знакомы с концепциями AS. Подробную информацию см. в Auto Scaling User Guide.
AS поддерживает интерфейсы Representational State Transfer (REST) APIs, позволяющие вызывать API с использованием HTTPS. Подробную информацию о вызове API см. в Calling APIs.
Точки доступа
Точка доступа — это адрес запроса для вызова API. Точки доступа различаются в зависимости от сервисов и регионов. Для точек доступа сервиса AS см. Regions and Endpoints.
Концепции
- Учетная запись
Учетная запись создаётся после успешной регистрации. Учетная запись имеет полные права доступа ко всем облачным сервисам и ресурсам. Её можно использовать для сброса паролей пользователей и предоставления им прав. Учетная запись является платёжным субъектом, её не следует использовать напрямую для рутинного управления. Чтобы обеспечить безопасность учетной записи, создайте пользователей Identity and Access Management (IAM) и предоставьте им права для рутинного управления.
- Пользователь
Пользователь IAM создаётся учётной записью в IAM для использования облачных сервисов. Каждый пользователь IAM имеет собственные учётные данные (пароль и ключи доступа).
Для аутентификации API требуются такие сведения, как имя учётной записи, имя пользователя и пароль.
- Регион
Регион — это географическая область, в которой развертываются облачные ресурсы. Зоны доступности (AZ) в одном регионе могут взаимодействовать друг с другом через интранет, тогда как зоны в разных регионах изолированы друг от друга. Размещение облачных ресурсов в разных регионах может лучше соответствовать определённым требованиям пользователей или соответствовать местным законам и нормативам.
- AZ
AZ содержит один или несколько физических дата‑центров с независимыми системами электропитания, охлаждения, пожаротушения и водоснабжения. Внутри AZ вычислительные, сетевые, хранилищные и другие ресурсы логически разделены на несколько кластеров. AZ в пределах региона соединены высокоскоростными оптическими волокнами, что позволяет создавать системы высокой доступности, работающие между AZ.
- Project
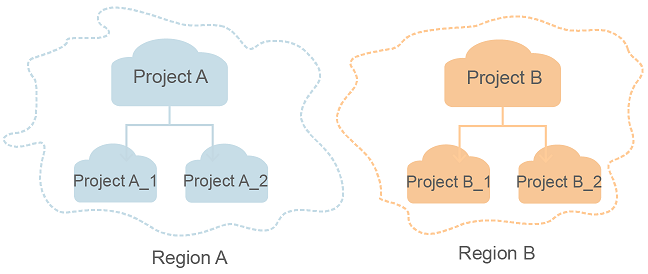
Project соответствует региону. Default projects определяются для группировки и физической изоляции ресурсов (включая вычислительные, хранилищные и сетевые ресурсы) между регионами. Пользователям могут быть предоставлены разрешения в default project для доступа ко всем ресурсам их учётных записей в регионе, связанном с проектом. Если требуется более тонкое управление доступом, создайте subprojects в рамках default project и создайте ресурсы в subprojects. Затем вы можете назначить пользователям необходимые разрешения для доступа только к ресурсам в конкретных subprojects.
Figure 1 Project isolation model