CCE Container Storage (Everest) поддерживает пользовательские ключи доступа. Таким образом, пользователи IAM могут использовать свои собственные пользовательские ключи доступа для монтирования тома OBS. Вы можете использовать IAM для управления правами доступа к OBS для пользователей IAM.
Требования
- Версия CCE Container Storage (Everest) должна быть 1.2.8 или новее.
- Версия кластера должна быть 1.15.11 или новее.
Ограничения
- При монтировании тома OBS с использованием пользовательских ключей доступа (AK/SK) ключ доступа нельзя удалять или отключать. В противном случае контейнер сервиса не сможет получить доступ к смонтированному тому OBS.
- Пользовательские ключи доступа нельзя настраивать для защищённых контейнеров.
Отключение ключей доступа
При создании тома OBS в консоли старой версии необходимо загрузить AK/SK, которые являются глобальными ключами доступа, используемыми для монтирования томов OBS. В результате все пользователи IAM в вашей учётной записи будут использовать одни и те же ключи для монтирования бакетов OBS как томов и получат одинаковые права доступа к бакетам. Однако данная настройка не позволяет задавать разные права доступа для отдельных пользователей IAM.
Если вы загрузили AK/SK (конкретно, если paas.longaksk существует в пространстве имён kube-system кластера), следует отключить глобальный секрет доступа, чтобы предотвратить выполнение неавторизованных операций пользователями IAM. Это гарантирует, что загруженный в консоли глобальный секрет доступа не будет использоваться при работе с томами OBS. Если вы не загрузили ни один AK/SK, пропустите этот раздел.
- Перед отключением глобального секрета доступа убедитесь, что текущий кластер не использует том OBS. В противном случае этот том не будет смонтирован при масштабировании или перезапуске рабочей нагрузки, в которой том смонтирован, поскольку необходимо указать ключи доступа.
- После отключения глобального секрета доступа необходимо указывать ключи доступа при создании PV и PVC. В противном случае том OBS не будет смонтирован.
Чтобы отключить глобальный секрет доступа, выполните следующие действия:
- Отключите автоматическое монтирование секретов доступа в дополнении Everest, установив disable_auto_mount_secret в значение true.
Следующие шаги применимы, когда версия add-on 1.x. (Изменённые настройки не сохраняются при обновлении add-on. Рекомендуется использовать add-on v2.x.)
- Используйте kubectl для доступа к кластеру и выполните следующую команду, чтобы изменить конфигурацию add-on:kubectl edit ds everest-csi-driver -nkube-system
- Найдите disable-auto-mount-secret и установите его в true.
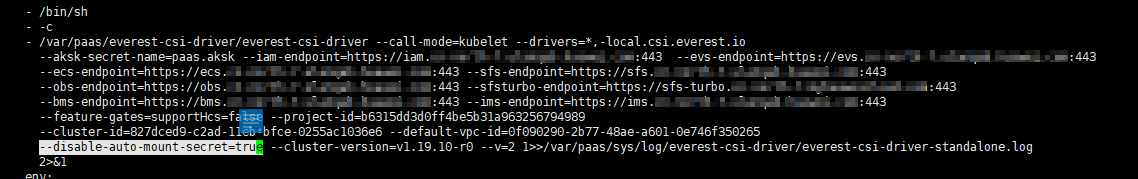
- Выполните :wq, чтобы сохранить изменения и выйти. Дождитесь перезапуска pod.
- Используйте kubectl для доступа к кластеру и выполните следующую команду, чтобы изменить конфигурацию add-on:
- В области Settings > Cluster Settings отключите глобальный access secret кластера. Глобальный access secret (paas.longaksk) в пространстве имён kube-system кластера будет удалён.
Получение Access Keys
- Откройте My Credentials страницу.
- В панели навигации выберите Access Keys.
- Нажмите Create Access Key. Появится диалоговое окно Create Access Key.
- Нажмите OK, чтобы загрузить access key.
Создание секрета с использованием ключей доступа
- Получите ключи доступа.
- Закодируйте ключи доступа с помощью Base64. (Предположим, что AK равно xxx, а SK равно yyy.)echo -n xxx|base64echo -n yyy|base64
Запишите закодированные AK и SK.
- Создайте YAML‑файл для секрета, например, test-user.yaml.apiVersion: v1data:access.key: WE5WWVhVNU*****secret.key: Nnk4emJyZ0*****kind: Secretmetadata:name: test-usernamespace: defaultlabels:secret.kubernetes.io/used-by: csitype: cfe/secure-opaque
Конкретно:
Параметр
Описание
access.key
AK, закодированный в Base64
secret.key
SK, закодированный в Base64
name
Имя секрета
namespace
Пространство имён секрета
secret.kubernetes.io/used-by: csi
Добавьте эту метку, чтобы секрет был доступен для выбора в консоли CCE при создании OBS PV/PVC.
type
Тип секрета. Значение должно быть cfe/secure-opaque.
При использовании этого типа данные, вводимые пользователями, автоматически шифруются.
- Создайте секрет.kubectl create -f test-user.yaml
Указание секрета для монтирования при статическом создании OBS‑тома
После создания секрета с помощью AK/SK вы можете связать секрет с создаваемым PV, а затем использовать AK/SK в секрете для монтирования OBS‑тома.
- Войдите в OBS console, создайте OBS‑бакет и запишите имя бакета и StorageClass. В качестве примера используется параллельная файловая система.
- Создайте YAML‑файл для PV, например, pv-example.yaml.apiVersion: v1kind: PersistentVolumemetadata:name: pv-obs-exampleannotations:pv.kubernetes.io/provisioned-by: everest-csi-provisionerspec:accessModes:- ReadWriteManycapacity:storage: 1Gicsi:nodePublishSecretRef:name: test-usernamespace: defaultdriver: obs.csi.everest.iofsType: obsfsvolumeAttributes:everest.io/obs-volume-type: STANDARDeverest.io/region: ru-moscow-1storage.kubernetes.io/csiProvisionerIdentity: everest-csi-provisionervolumeHandle: obs-normal-static-pvpersistentVolumeReclaimPolicy: DeletestorageClassName: csi-obs
Parameter
Description
nodePublishSecretRef
Секрет, указанный при монтировании.
- name: имя секрета
- namespace: namespace секрета
fsType
Тип файла, который может быть s3fs или obsfs. Если значение s3fs, создаётся OBS bucket. Если значение obsfs, создаётся OBS parallel file system.
volumeHandle
Имя тома OBS.
- Создать PV.kubectl create -f pv-example.yaml
После создания PV вы можете создать PVC и связать его с PV.
- Создайте YAML‑файл для PVC, например, pvc-example.yaml.
Пример YAML‑файла для PVC:
apiVersion: v1kind: PersistentVolumeClaimmetadata:annotations:csi.storage.k8s.io/node-publish-secret-name: test-usercsi.storage.k8s.io/node-publish-secret-namespace: defaultvolume.beta.kubernetes.io/storage-provisioner: everest-csi-provisionereverest.io/obs-volume-type: STANDARDcsi.storage.k8s.io/fstype: obsfsname: obs-secretnamespace: defaultspec:accessModes:- ReadWriteManyresources:requests:storage: 1GistorageClassName: csi-obsvolumeName: pv-obs-exampleПараметр
Описание
csi.storage.k8s.io/node-publish-secret-name
Имя секрета
csi.storage.k8s.io/node-publish-secret-namespace
Пространство имён секрета
- Create a PVC.kubectl create -f pvc-example.yaml
После создания PVC вы можете создать рабочую нагрузку и связать её с PVC для создания томов.
Указание секрета для монтирования при динамическом создании тома OBS
При динамическом создании тома OBS вы можете использовать следующий метод для указания секрета:
- Создайте YAML‑файл для PVC, например, pvc-example.yaml.apiVersion: v1kind: PersistentVolumeClaimmetadata:annotations:csi.storage.k8s.io/node-publish-secret-name: test-usercsi.storage.k8s.io/node-publish-secret-namespace: defaulteverest.io/obs-volume-type: STANDARDcsi.storage.k8s.io/fstype: obsfsname: obs-secretnamespace: defaultspec:accessModes:- ReadWriteManyresources:requests:storage: 1GistorageClassName: csi-obs
Parameter
Description
csi.storage.k8s.io/node-publish-secret-name
Имя секрета
csi.storage.k8s.io/node-publish-secret-namespace
Пространство имён секрета
- Create a PVC.kubectl create -f pvc-example.yaml
После создания PVC вы можете создать рабочую нагрузку и связать её с PVC для создания томов.
Проверка
Вы можете использовать секрет IAM‑пользователя для монтирования OBS‑тома. Предположим, что создан workload с именем obs-secret, путь монтирования в контейнере — /temp, и у IAM‑пользователя есть разрешения CCE ReadOnlyAccess и Tenant Guest. Ожидаемые выводы: Ожидаемые выводы: Ожидаемые выводы: