Преимущества продукта
CCE — это сервис контейнеров, разработанный на основе Docker и Kubernetes. Он предлагает широкий набор функций, позволяющих запускать контейнеры в больших кластерах. Контейнеры CCE обладают высокой надежностью, высокой производительностью и совместимы с сообществами с открытым исходным кодом. Они идеальны для предприятий.
Простота использования
- Создание кластеров CCE (включая стандартные и Turbo кластеры CCE) происходит легко, всего несколькими щелчками на веб‑странице. Вы можете развернуть ВМ в кластере.
- CCE автоматизирует развертывание и эксплуатацию (O&M) контейнеризованных приложений на протяжении всего их жизненного цикла.
- Вы можете легко масштабировать узлы кластера и рабочие нагрузки в консоли, а также гибко комбинировать политики auto scaling для обработки постоянно меняющихся всплесков трафика.
- Консоль пошагово проведет вас через процесс обновления кластеров Kubernetes.
- CCE бесшовно интегрируется с Helm charts и add-ons, обеспечивая готовый к использованию пользовательский опыт.
Высокая производительность
- CCE опирается на многолетний практический опыт в вычислениях, сетях, хранении и гетерогенной инфраструктуре, предоставляя вам высокопроизводительные кластерные сервисы. Вы можете одновременно запускать контейнеры в масштабах.
- AI‑вычисления становятся в 3–5 раз эффективнее с NUMA BMS и высокоскоростными сетевыми картами InfiniBand.
Высокая доступность и безопасность
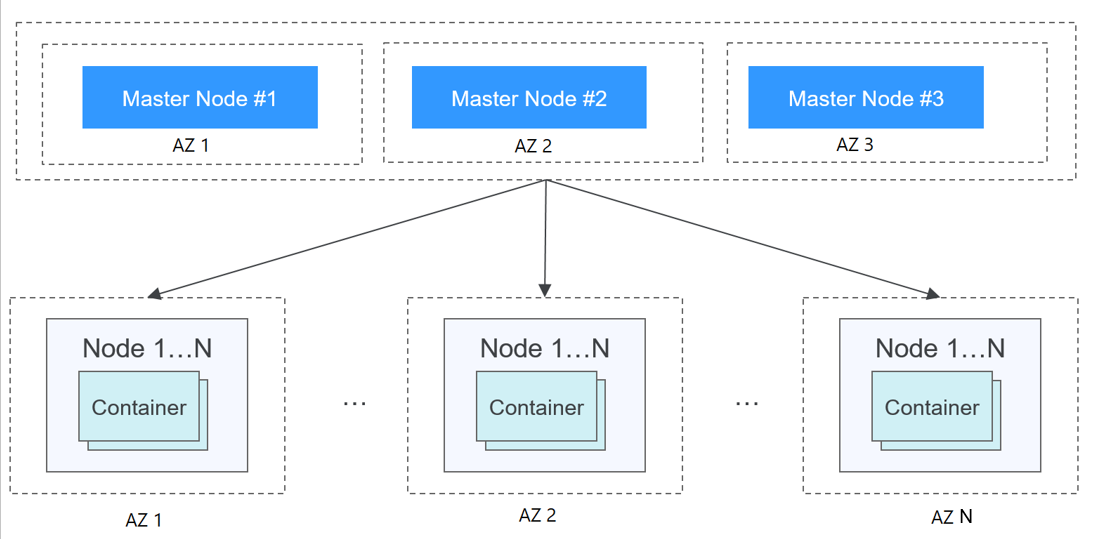
- HA: CCE поддерживает три узла управляющей плоскости кластера. Эти узлы работают в разных регионах, обеспечивая HA кластера. Узлы и рабочие нагрузки в кластере могут быть развернуты в разных AZ. Это помогает построить многоактивную архитектуру и гарантирует корректную работу сервисной системы в случае отказов узлов, перебоев в работе дата‑центра или стихийных бедствий. Этот механизм обеспечивает стабильность производственных сред и отсутствие сбоев в работе сервисов.
Figure 1 Достижение HA кластера
- Безопасность: Интегрировано с IAM и Kubernetes RBAC, кластеры CCE находятся под вашим полным контролем. Вы можете назначать различные RBAC‑разрешения для IAM‑пользователей в консоли.
CCE предлагает безопасные среды выполнения, чтобы каждый pod запускался на отдельном micro‑VM, имел собственное OS kernel и был надёжно изолирован на уровне виртуализации.
Открытый и совместимый
- CCE использует Docker для упрощения управления контейнеризованными приложениями. Он предоставляет такие функции, как deployment, resource scheduling, service discovery и auto scaling. Эти функции упрощают управление контейнерами в больших кластерах.
- CCE разработан на основе Kubernetes. Он полностью совместим с нативными версиями Kubernetes и Docker сообщества, API Kubernetes и kubectl. Обновления от сообществ Kubernetes и Docker регулярно интегрируются в CCE.
Сравнительный анализ CCE и локальных кластеров Kubernetes
Область фокуса | Локальный кластер Kubernetes | Кластер CCE |
|---|---|---|
Простота использования | Вам необходимо справляться со всей сложностью развертывания и управления кластерами Kubernetes. Обновления кластеров часто представляют собой большую нагрузку для персонала O&M. | Упрощённое и удобное управление кластером Вы можете создать и обновить кластер контейнеров Kubernetes в несколько кликов. Нет необходимости настраивать среды Docker или Kubernetes. CCE автоматизирует развертывание и O&M контейнеризованных приложений на протяжении всего их жизненного цикла. CCE глубоко интегрирован с Helm charts, чтобы предоставить готовую к использованию удобность. Вам нужно только запустить кластер и указать задачи для выполнения. CCE помогает управлять кластером и позволяет сосредоточиться на разработке контейнеризованных приложений. |
Масштабируемость | Необходимо оценить нагрузку сервисов и состояние кластера перед изменением размера кластера Kubernetes. | Гибкое размещение кластера и простое масштабирование контейнеров CCE автоматически масштабирует узлы кластера и рабочие нагрузки в зависимости от использования ресурсов. Несколько политик масштабирования можно гибко комбинировать для обработки всплесков трафика в часы пик. |
Надёжность | В ОС локального кластера Kubernetes могут возникнуть уязвимости безопасности или ошибки конфигурации, что может привести к проблемам безопасности, таким как несанкционированный доступ и утечка данных. | Безопасность и надёжность уровня Enterprise CCE предлагает образы ОС, оптимизированные для контейнеров. На основе нативных кластеров Kubernetes и совместимых версий среды выполнения эти образы проходят дополнительное тестирование на стабильность и усиление безопасности. Они позволяют минимизировать административные затраты и операционные риски, одновременно повышая надёжность и безопасность контейнеризованных приложений. |
Эффективность | Вам необходимо либо создать репозиторий образов, либо воспользоваться сторонним. Образы загружаются последовательно. | Быстрое развертывание с образами CCE работает с SWR для параллельной загрузки образов. Это обеспечивает более быструю загрузку образов в сценариях с высокой конкуренцией и значительно повышает эффективность сборки контейнеров. |
Зачем использовать контейнеризацию?
Docker написан на Go, языке, разработанном Google. Он обеспечивает виртуализацию на уровне ОС, включая Linux cgroups, namespaces и UnionFS (например, AUFS), для изоляции каждого программного процесса. Изолированные процессы, которые называются контейнерами, независимы друг от друга и от хоста.
Docker дополнительно инкапсулирует контейнеры, включая файловые системы, сетевое взаимодействие и изоляцию процессов. Это значительно упрощает создание и управление контейнерами.
Традиционная технология виртуальных машин использует гипервизоры для виртуализации и распределения аппаратных ресурсов хост‑машины, таких как память, CPU, сеть и диски. Эти виртуализированные ресурсы используются для создания отдельных ВМ, каждая из которых запускает полноценную ОС независимо. Каждая ВМ поддерживает собственные системные процессы. Напротив, контейнер не требует виртуализации или распределения аппаратных ресурсов. Процессы приложения работают непосредственно в ядре ОС хост‑узла. Это снижает нагрузку системных процессов, делая Docker контейнеры более легковесными и быстрыми по сравнению с ВМ.
Рисунок 2 Сравнение Docker контейнеров и ВМ
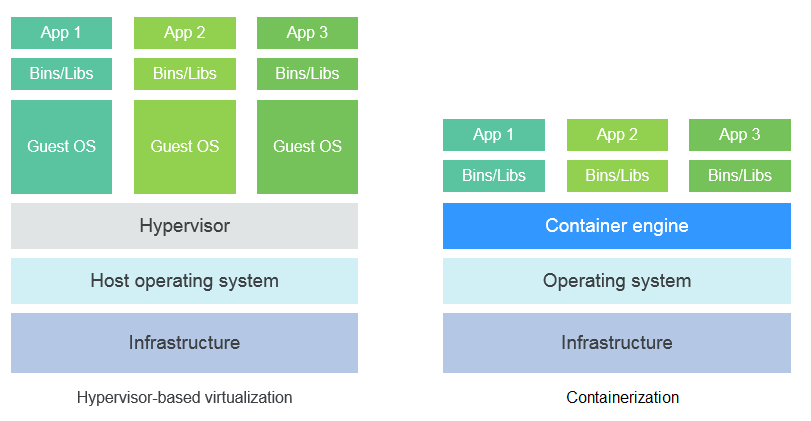
Подводя итог, Docker контейнеры имеют множество преимуществ перед ВМ.
Более эффективное использование системных ресурсов
В отличие от ВМ, контейнеры не требуют виртуализации или распределения аппаратных ресурсов и нагрузки от запуска полной ОС. В результате Docker обеспечивает более высокую утилизацию системных ресурсов. Он позволяет ускорить выполнение приложений, уменьшить потребление памяти и повысить эффективность операций с файловым хранилищем. Эта легковесная архитектура позволяет одному хосту с той же конфигурацией, что и традиционная ВМ, запускать больше контейнеризованных приложений.
Быстрый запуск
Традиционная ВМ обычно загружается в течение нескольких минут. Напротив, Docker контейнер может запускаться за секунды, а иногда и за миллисекунды, поскольку контейнеры используют ядро хоста и не требуют загрузки ОС. Это преимущество в скорости упрощает разработку, тестирование и развертывание.
Последовательная среда выполнения
Различные среды разработки, тестирования и эксплуатации иногда препятствуют обнаружению ошибок до выпуска. Образ Docker контейнера предоставляет полную среду выполнения, за исключением ядра, для приложений.
Непрерывная поставка и развертывание
"Развернуть один раз, запускать везде" было бы замечательно для специалистов DevOps.
Docker поддерживает непрерывную интеграцию и непрерывную поставку/развертывание (CI/CD), позволяя настраивать образы контейнеров. С помощью Dockerfiles разработчики могут создавать образы и выполнять интеграционные тесты в рамках CI. Специалисты O&M могут легко развертывать образы в производственных средах и даже автоматизировать процесс развертывания с помощью CD.
Dockerfiles обеспечивают прозрачность сборки образов. Они позволяют команде разработки понять среды выполнения приложений, а команде O&M — понять необходимые условия для стабильности приложений в производственных средах. Это обеспечивает более плавное развертывание образов в производственных средах.
Упрощённая миграция приложений
Docker предоставляет согласованную среду выполнения на многих платформах, включая физические машины, виртуальные машины и ноутбуки. Независимо от того, на какой платформе работает Docker, приложения работают одинаково, что значительно упрощает их миграцию. С Docker вам не нужно беспокоиться о том, что приложение, работающее нормально на одной платформе, не запустится в другой среде.
Упрощённое обслуживание приложений и расширение образов
Образ Docker состоит из серии наложенных слоёв. При создании контейнера вы добавляете слой контейнера поверх слоёв образа. Таким образом, дублирующиеся слои переиспользуются, что упрощает обслуживание и обновление приложений, а также расширение образов на базовых образах. Кроме того, Docker сотрудничает с командами открытых проектов для поддержки большого количества официальных образов высокого качества. Вы можете напрямую использовать их в производственных средах или создавать свои образы на основе этих образов. Это значительно повышает эффективность создания образов для приложений.
Функция | Контейнер | VM |
|---|---|---|
Запуск | В секундах | В минутах |
Объём диска | MiB | GiB |
Производительность | Близко к нативному | Плохой |
Емкость на машину | Тысячи контейнеров | Десятки VMs |