Преимущества продукта
CCE — это сервис контейнеров, разработанный на основе Docker и Kubernetes. Он предлагает широкий набор функций, позволяющих запускать контейнеры в больших кластерах. Контейнеры CCE обладают высокой надежностью, высокой производительностью и совместимы с сообществами с открытым исходным кодом. Они идеальны для предприятий.
Прост в использовании
- Создание кластеров CCE (включая CCE standard и Turbo clusters) происходит легко, всего несколькими щелчками на веб‑странице. Вы можете развернуть VM в кластере.
- CCE автоматизирует развертывание и O&M контейнеризованных приложений на протяжении всего их жизненного цикла.
- Вы можете легко масштабировать узлы кластера и рабочие нагрузки в консоли, а также гибко комбинировать политики авто‑масштабирования для обработки постоянно меняющихся всплесков трафика.
- Консоль пошагово проведет вас через процесс обновления кластеров Kubernetes.
- CCE бесшовно интегрируется с Helm charts и add-ons, обеспечивая готовый к использованию пользовательский опыт.
Высокая производительность
- CCE опирается на многолетний практический опыт в вычислениях, сетях, хранении и гетерогенной инфраструктуре, предоставляя вам высокопроизводительные кластерные сервисы. Вы можете одновременно запускать контейнеры в масштабах.
- AI‑вычисления становятся в 3–5 раз эффективнее с NUMA BMSs и высокоскоростными сетевыми картами InfiniBand.
Высокая доступность и безопасность
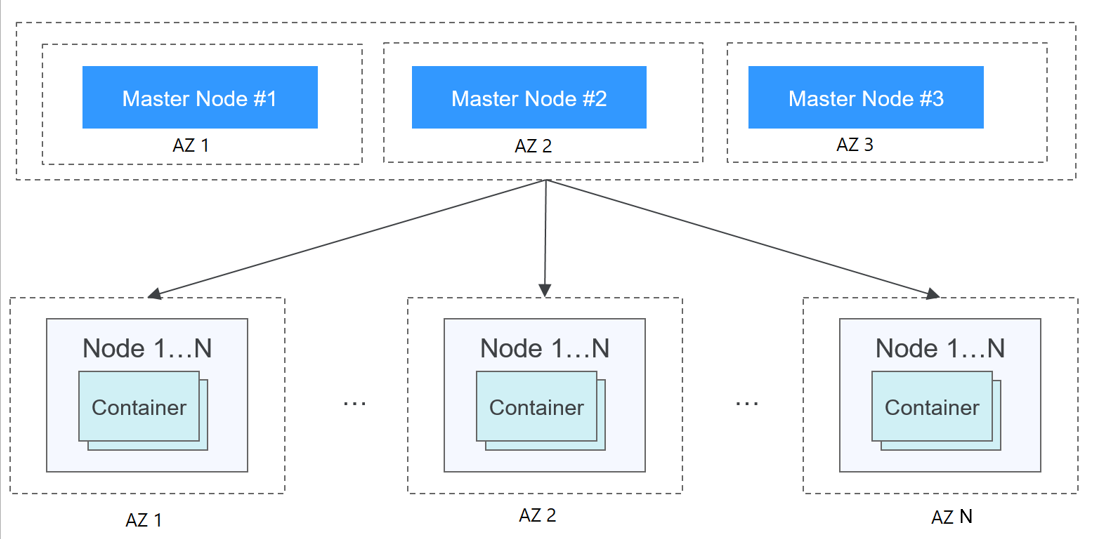
- HA: CCE поддерживает три узла управляющей плоскости кластера. Эти узлы работают в разных AZ, обеспечивая HA кластера. Узлы и рабочие нагрузки в кластере могут быть развернуты в разных AZ. Это помогает построить многоактивную архитектуру и гарантирует корректную работу сервисной системы в случае отказов узлов, перебоев в работе дата‑центра или стихийных бедствий. Этот механизм обеспечивает стабильность производственных сред и отсутствие сбоев в обслуживании.
Рисунок 1 Достижение HA кластера
- Безопасность: Интегрированы с IAM и Kubernetes RBAC, кластеры CCE находятся под вашим полным контролем. Вы можете назначать различные RBAC‑разрешения для IAM‑пользователей в консоли.
CCE предлагает безопасные среды выполнения, чтобы каждый pod запускался на отдельном micro‑VM, имел собственное ядро ОС и был надёжно изолирован на уровне виртуализации.
Открытый и совместимый
- CCE использует Docker для упрощения управления контейнеризованными приложениями. Он предоставляет такие функции, как развертывание, планирование ресурсов, обнаружение сервисов и авто‑масштабирование. Эти функции упрощают управление контейнерами в больших кластерах.
- CCE разработан на Kubernetes. Он полностью совместим с нативными версиями Kubernetes и Docker сообщества, API Kubernetes и kubectl. Обновления от сообществ Kubernetes и Docker регулярно интегрируются в CCE.
Сравнительный анализ CCE и локальных кластеров Kubernetes
Область фокуса | Локальный кластер Kubernetes | Кластер CCE |
|---|---|---|
Простота использования | Вам необходимо справляться со всей сложностью развертывания и управления кластерами Kubernetes. Обновления кластеров часто являются тяжёлой нагрузкой для персонала O&M. | Упрощённое и удобное управление кластером Вы можете создать и обновить кластер контейнеров Kubernetes в несколько кликов. Нет необходимости настраивать среды Docker или Kubernetes. CCE автоматизирует развертывание и O&M контейнеризованных приложений на протяжении всего их жизненного цикла. CCE глубоко интегрирован с Helm charts, чтобы обеспечить готовую к использованию удобность. Вам нужно только запустить кластер и указать задачи для выполнения. CCE помогает управлять кластером и позволяет сосредоточиться на разработке контейнеризованных приложений. |
Масштабируемость | Необходимо оценить нагрузку сервисов и состояние кластера перед изменением размера кластера Kubernetes. | Гибкое размещение кластера и простое масштабирование контейнеров CCE автоматически масштабирует узлы кластера и рабочие нагрузки в зависимости от использования ресурсов. Несколько политик масштабирования можно гибко комбинировать для обработки всплесков трафика в пиковые часы. |
Надежность | В ОС локального кластера Kubernetes могут возникнуть уязвимости безопасности или ошибки конфигурации, что может привести к проблемам безопасности, таким как несанкционированный доступ и утечка данных. | Безопасность и надежность уровня Enterprise CCE предлагает контейнер-оптимизированные образы ОС. На основе нативных кластеров Kubernetes и совместимых версий среды выполнения эти образы проходят дополнительное тестирование на стабильность и усиление безопасности. Они позволяют минимизировать нагрузку управления и операционные риски, одновременно повышая надежность и безопасность контейнеризованных приложений. |
Эффективность | Необходимо либо создать репозиторий образов, либо воспользоваться сторонним. Образы загружаются последовательно. | Быстрое развертывание с образами CCE работает с SWR для параллельного получения образов. Это обеспечивает более быструю загрузку образов в сценариях с высокой конкуренцией и значительно повышает эффективность сборки контейнеров. |
Зачем контейнеризация?
Docker написан на Go, языке, разработанном Google. Он обеспечивает виртуализацию на уровне ОС, включая Linux cgroups, namespaces и UnionFS (например, AUFS), для изоляции каждого программного процесса. Изолированные программные процессы, которые называются контейнерами, независимы друг от друга и от хоста.
Docker дополнительно инкапсулирует контейнеры, включая файловые системы, сетевое взаимодействие и изоляцию процессов. Это значительно упрощает создание и управление контейнерами.
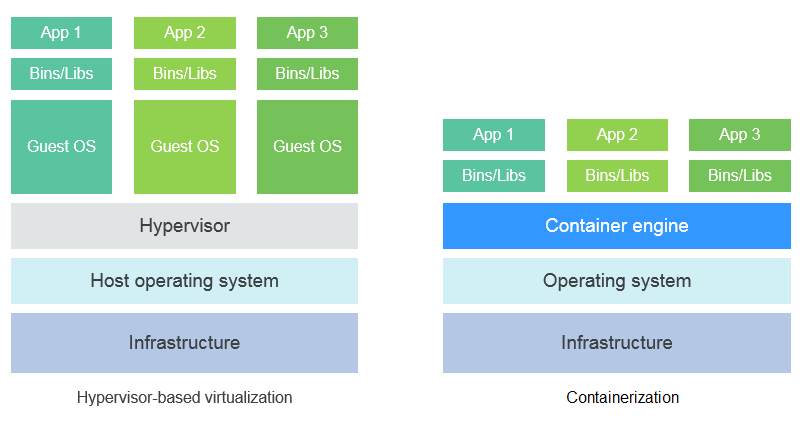
Традиционная технология ВМ использует гипервизоры для виртуализации и распределения аппаратных ресурсов хост‑машины, таких как память, CPU, сеть и диски. Эти виртуализированные ресурсы используются для создания отдельных ВМ, каждая из которых запускает полноценную ОС независимо. Каждая ВМ поддерживает собственные системные процессы. Напротив, контейнер не требует виртуализации или распределения аппаратных ресурсов. Процессы приложений работают напрямую в ядре ОС хост‑узла. Это снижает нагрузку системных процессов, делая Docker‑контейнеры более лёгкими и быстрыми, чем ВМ.
Рисунок 2 Сравнение Docker‑контейнеров и ВМ
Подводя итог, Docker‑контейнеры имеют множество преимуществ перед ВМ.
Более эффективное использование системных ресурсов
В отличие от ВМ, контейнеры не требуют виртуализации или распределения аппаратных ресурсов, а также нагрузки от запуска полной ОС. В результате Docker обеспечивает более высокую утилизацию системных ресурсов. Он позволяет ускорить выполнение приложений, уменьшить потребление памяти и повысить эффективность операций файлового хранилища. Эта лёгкая архитектура позволяет одному хосту с той же конфигурацией, что и у традиционной ВМ, запускать больше контейнеризованных приложений.
Быстрый запуск
Традиционная ВМ обычно требует несколько минут для загрузки. Напротив, Docker‑контейнер может запускаться за секунды или даже миллисекунды, поскольку контейнеры используют ядро хоста и не нуждаются в загрузке ОС. Это преимущество в скорости упрощает разработку, тестирование и развертывание.
Последовательная среда выполнения
Различные среды разработки, тестирования и эксплуатации иногда препятствуют обнаружению ошибок до выпуска. Docker‑образ контейнера предоставляет полную среду выполнения, за исключением ядра, для приложений.
Непрерывная поставка и развертывание
«Развернуть один раз, запускать везде» было бы замечательно для специалистов DevOps.
Docker поддерживает непрерывную интеграцию и непрерывную поставку/развертывание (CI/CD), позволяя настраивать образы контейнеров. С помощью Dockerfiles разработчики могут создавать образы и выполнять интеграционные тесты с CI. Сотрудники O&M могут легко развертывать образы в производственных средах и даже автоматизировать процесс развертывания с помощью CD.
Dockerfiles обеспечивают прозрачность сборки образов. Они позволяют команде разработки понять среды выполнения приложений, а команде O&M — понять необходимые условия для стабильности приложений в производственных средах. Это обеспечивает более плавное развертывание образов в производственных средах.
Упрощённая миграция приложений
Docker предоставляет согласованную среду выполнения на многих платформах, включая физические машины, виртуальные машины и ноутбуки. Независимо от того, на какой платформе работает Docker, приложения работают одинаково, что значительно упрощает их миграцию. С Docker вам не нужно беспокоиться о том, что приложение, работающее нормально на одной платформе, может выйти из строя в другой среде.
Упрощённое обслуживание приложений и расширение образов
Образ Docker состоит из серии наложенных слоёв. При создании контейнера вы добавляете слой контейнера поверх слоёв образа. Таким образом, дублирующиеся слои переиспользуются, что упрощает обслуживание и обновление приложений, а также расширение образов на базовых образах. Кроме того, Docker сотрудничает с командами открытых проектов для поддержки большого количества официальных образов высокого качества. Вы можете напрямую использовать их в производственных средах или создавать свои образы на основе этих образов. Это значительно повышает эффективность создания образов для приложений.
Функция | Контейнер | VM |
|---|---|---|
Запуск | За секунды | За минуты |
Ёмкость диска | MiB | GiB |
Производительность | Почти нативный | Плохой |
Вместимость на машину | Тысячи containers | Десятки VMs |