CCE использует собственные, высокопроизводительные коммерческие дополнения сетей pod для поддержки моделей tunnel, Cloud Native 2.0 и VPC network.
После создания кластера тип сети изменить нельзя.
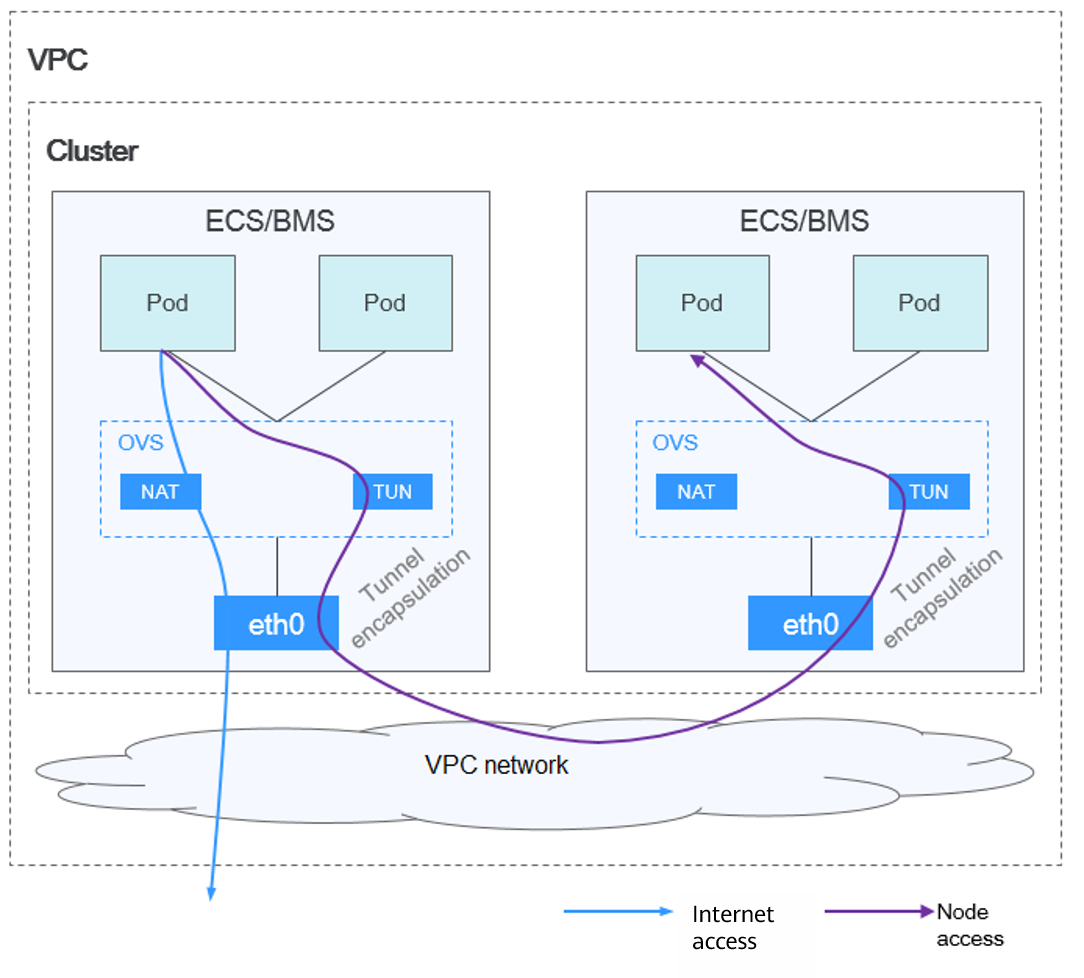
- tunnel network — это независимая pod‑сеть, построенная с использованием VXLAN‑туннелей на основе базовой VPC network. Эта модель применяется в типовых сценариях. VXLAN инкапсулирует Ethernet‑пакеты в UDP‑пакеты для передачи через туннель. Хотя может возникнуть некоторый оверхед производительности, инкапсуляция пакетов и передача через туннель обеспечивают большую совместимость и совместимость с расширенными функциями, такими как изоляция на основе сетевых политик, в большинстве типовых сценариев.
Рисунок 1 Container tunnel network
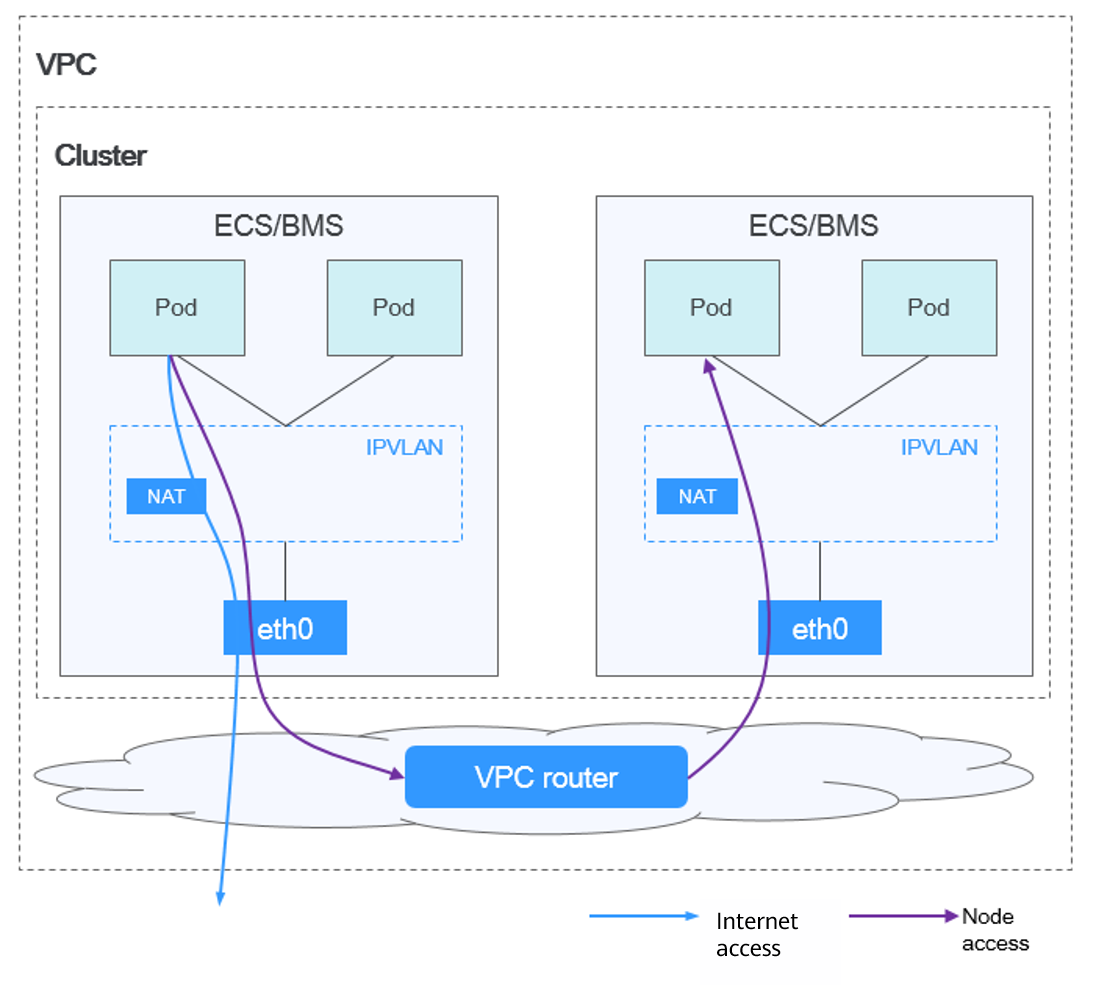
- VPC network бесшовно объединяет VPC‑маршрутизацию с базовой сетью, что делает её идеальной для высокопроизводительных сценариев. Однако максимальное количество узлов, разрешённое в кластере, определяется квотой VPC‑маршрутов. Каждый узел в кластере, использующий VPC network, получает CIDR‑блок с фиксированным числом IP‑адресов. Производительность VPC network превосходит контейнерные tunnel‑сети, поскольку отсутствует оверхед инкапсуляции туннеля. Кроме того, когда маршруты, предназначенные для узлов и контейнеров, добавляются в таблицу VPC‑маршрутов, контейнеры могут быть доступны напрямую извне кластера.
Рисунок 2 VPC network
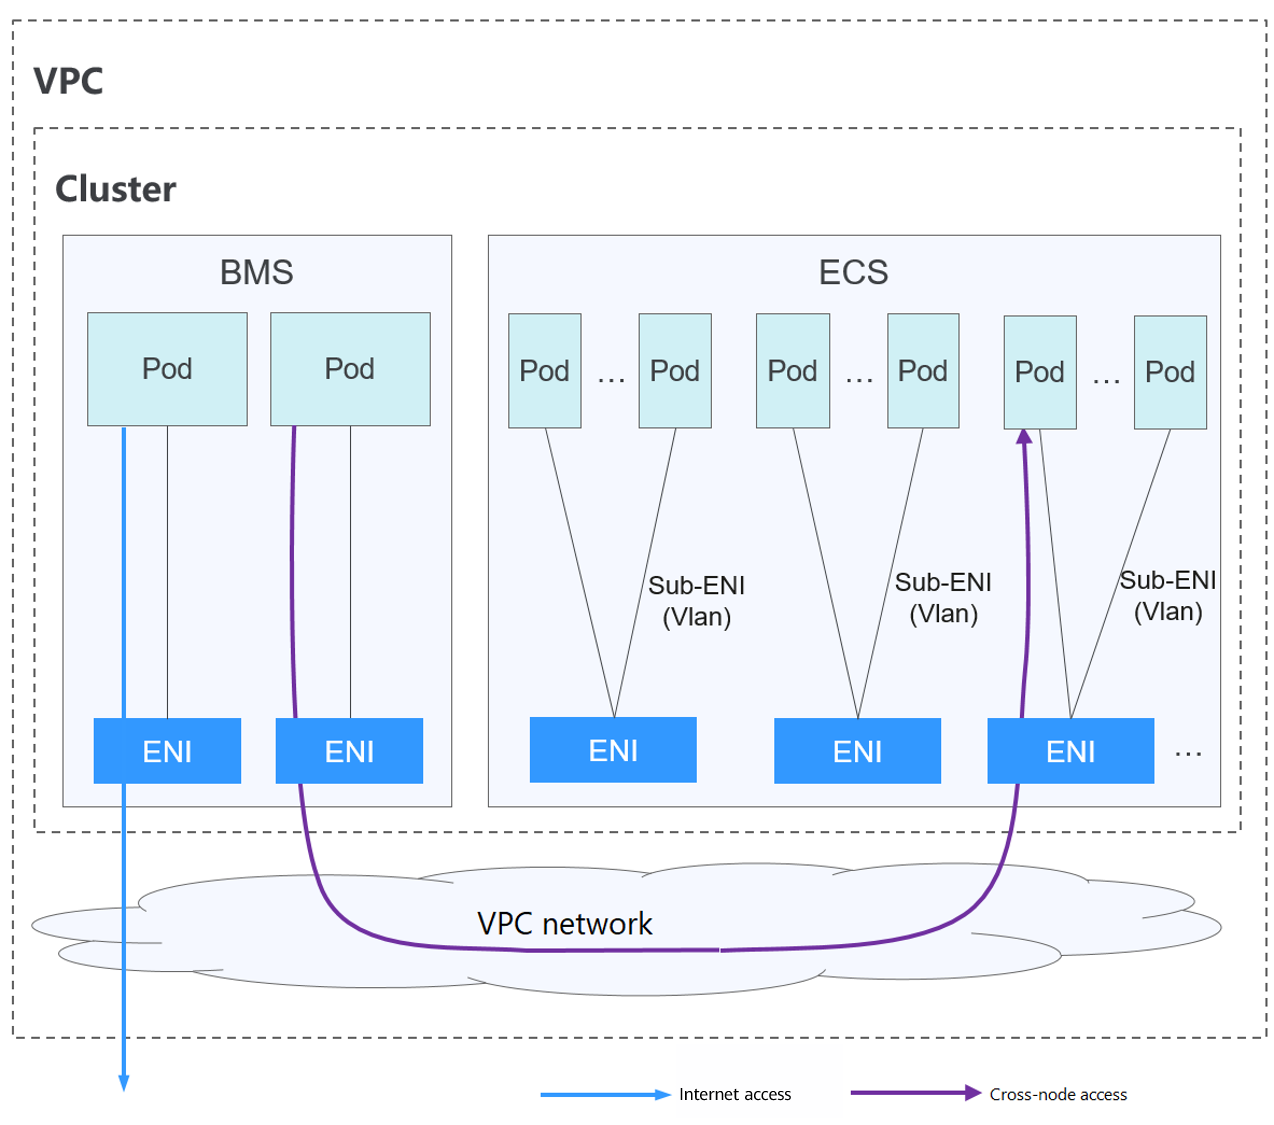
- Cloud Native 2.0 network глубоко интегрирует интерфейсы VPC network, использует VPC CIDR‑блок для выделения IP‑адресов контейнеров и поддерживает сквозное сетевое соединение к pod‑ам через балансировщики нагрузки для обеспечения высокой производительности.
Рисунок 3 Cloud Native network 2.0
В таблице ниже перечислены различия между этими типами сетей.
Категория | Tunnel Network | VPC Network | Cloud Native Network 2.0 |
|---|---|---|---|
Сценарии применения |
|
|
|
Ключевая технология | OVS | IPvlan и VPC route | VPC network interfaces и supplementary network interfaces |
Применимый кластер | CCE standard cluster | CCE standard cluster | CCE Turbo cluster |
Изоляция сети Pod | Сетевые политики Kubernetes‑native для pod‑ов | Не поддерживается | Изоляция на основе групп безопасности для pod‑ов |
Подключение pod‑ов к балансировщику нагрузки | Подключено через NodePort | Подключено через NodePort | Прямое подключение с использованием выделенного балансировщика нагрузки Подключено с использованием общего балансировщика нагрузки через NodePort |
Управление IP‑адресами pod |
|
|
|
Максимальное количество pod‑ов на узле | Определяется максимальным количеством pod‑ов, которые могут быть созданы на узле (параметр kubelet maxPods). | Определяется меньшим значением из следующих вариантов:
| Определяется меньшим значением из следующих вариантов:
|
Сетевая производительность | Существует определённая потеря производительности из‑за инкапсуляции VXLAN. | Производительность настолько высока, что сравнима с производительностью хост‑сети, поскольку нет туннельной инкапсуляции, а межузловый трафик пересылается через маршрутизаторы VPC. Однако наблюдается потеря, вызванная NAT. | Потери производительности нет, потому что pod network интегрирована с VPC network. |
Масштаб сети | Поддерживается максимум 2,000 узлов. | Подходит для небольших и средних сетей из‑за ограничения таблиц маршрутизации VPC. Рекомендуется, чтобы количество узлов в кластере было меньше или равно 1,000. Каждый раз при добавлении узла в кластер в таблицы маршрутизации VPC добавляется маршрут. Таким образом, масштаб кластера ограничен таблицами маршрутизации VPC. Оцените масштаб кластера перед его созданием. | По умолчанию поддерживается 2,000 узлов. Максимум поддерживается 20,000 узлов. В кластере, использующем сеть Cloud Native 2.0, IP‑адреса pod назначаются из CIDR‑блока VPC, поэтому количество pod ограничено этим CIDR‑блоком. Оцените ограничения масштаба кластера перед его созданием. |
Поддержка IPv4/IPv6 | Поддерживается | Не поддерживается | Поддерживается |
- Масштаб кластера, использующего модель сети VPC, ограничен пользовательскими маршрутами VPC. Поэтому необходимо оценить количество требуемых узлов перед созданием кластера.
- По умолчанию сеть маршрутизации VPC поддерживает прямую связь между контейнерами и хостами в одном VPC. Если между VPC и другим VPC настроена политика соединения peering, контейнеры могут напрямую связываться с хостами в peer VPC. Кроме того, в гибридных сетевых сценариях, таких как Direct Connect и VPN, связь между контейнерами и хостами на стороне peer также может быть реализована при надлежащем планировании.