В этом разделе описывается, как использовать Identity and Access Management (IAM) для реализации детального контроля прав доступа к вашим ресурсам APIG. С помощью IAM вы можете:
- Создавайте IAM‑пользователей для сотрудников в соответствии со структурой вашей организации. Каждый IAM‑пользователь будет иметь собственные учетные данные безопасности для доступа к ресурсам APIG.
- Предоставляйте только те права, которые необходимы пользователям для выполнения конкретной задачи.
- Делегируйте другой учетной записи или облачному сервису выполнение O&M над вашими ресурсами APIG.
Если вашей учетной записи не требуются отдельные IAM‑пользователи, пропустите эту главу.
В этом разделе описывается процедура предоставления прав (см. Figure 1).
Требования
Изучите права (см. Table 1), поддерживаемые APIG, и выберите политики или роли в соответствии с вашими требованиями.
Role/Policy Name | Description | Type | Dependency |
|---|---|---|---|
APIG Administrator | Разрешения администратора для APIG. Пользователи, получившие эти разрешения, могут использовать все функции API gateways. | Системно-определенная роль | Если пользователю необходимо создавать, удалять или изменять ресурсы других сервисов, ему также необходимо предоставить разрешения администратора соответствующих сервисов в том же проекте. |
APIG FullAccess | Полные разрешения для APIG. Пользователи, получившие эти разрешения, могут использовать все функции шлюзов. | Системно-определенная политика | None |
APIG ReadOnlyAccess | Разрешения только для чтения для APIG. Пользователи, получившие эти разрешения, могут только просматривать шлюзы. | Системно-определенная политика | None |
Поток процесса
Рисунок 1 Процесс предоставления разрешений APIG
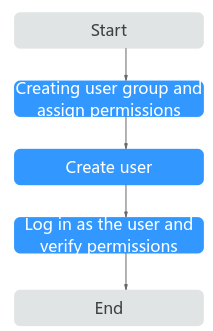
- Создать группу пользователей и назначить разрешения.
Создать группу пользователей в консоли IAM и присоединить роль APIG Administrator или политику APIG FullAccess к группе. Подробности см. в разделе "Creating a User Group and Assigning Permissions" в IAM User Guide.
- Создайте пользователя IAM.
Создайте пользователя в консоли IAM и добавьте пользователя в группу, созданную в 1. Для получения подробной информации см. "Creating an IAM User" в IAM User Guide.
- Войдите в систему и проверьте разрешения.
Войдите в консоль APIG под созданным пользователем и проверьте, что у пользователя есть права администратора для APIG. Для получения подробной информации см. "Logging In as an IAM User" в IAM User Guide.
Пользовательские политики APIG
Пользовательские политики могут быть созданы для дополнения системно-определённых политик APIG. Для действий, которые могут быть добавлены в пользовательские политики, см. раздел "Permissions Policies and Supported Actions" в API Gateway API Reference.
Вы можете создавать пользовательские политики, используя один из следующих методов:
- Visual editor: выберите облачные сервисы, действия, ресурсы и условия запроса. Это не требует знаний синтаксиса политики.
- JSON: создайте политику JSON или отредактируйте существующую.
Для получения подробностей операции см. "Creating a Custom Policy" в Identity and Access Management User Guide. В следующем разделе содержатся примеры типовых пользовательских политик APIG.
Примеры пользовательских политик
- Пример 1: Разрешить пользователям создавать и отлаживать API{"Version": "1.1","Statement": [{"Effect": "Allow","Action": ["apig:apis:createapig:apis:debug"]}]}
- Пример 2: Запретить создание группы API
Политика, содержащая только разрешения "Deny", должна использоваться совместно с другими политиками. Если разрешения, назначенные пользователю, содержат как "Allow", так и "Deny", разрешения "Deny" имеют приоритет над разрешениями "Allow".
Следующий метод можно использовать, если необходимо назначить пользователю разрешения политики APIG FullAccess, но при этом предотвратить создание пользователем групп API. Создайте пользовательскую политику, запрещающую создание групп API, и прикрепите обе политики к группе, к которой принадлежит пользователь. После этого пользователь сможет выполнять все операции над шлюзами API, кроме создания групп API. Ниже приведён пример политики отказа:
{"Version": "1.1","Statement": [{"Effect": "Allow","Action": ["apig:apis:createapig:apis:debug"]}]}